Anthropic libera sandbox-runtime open source para devs
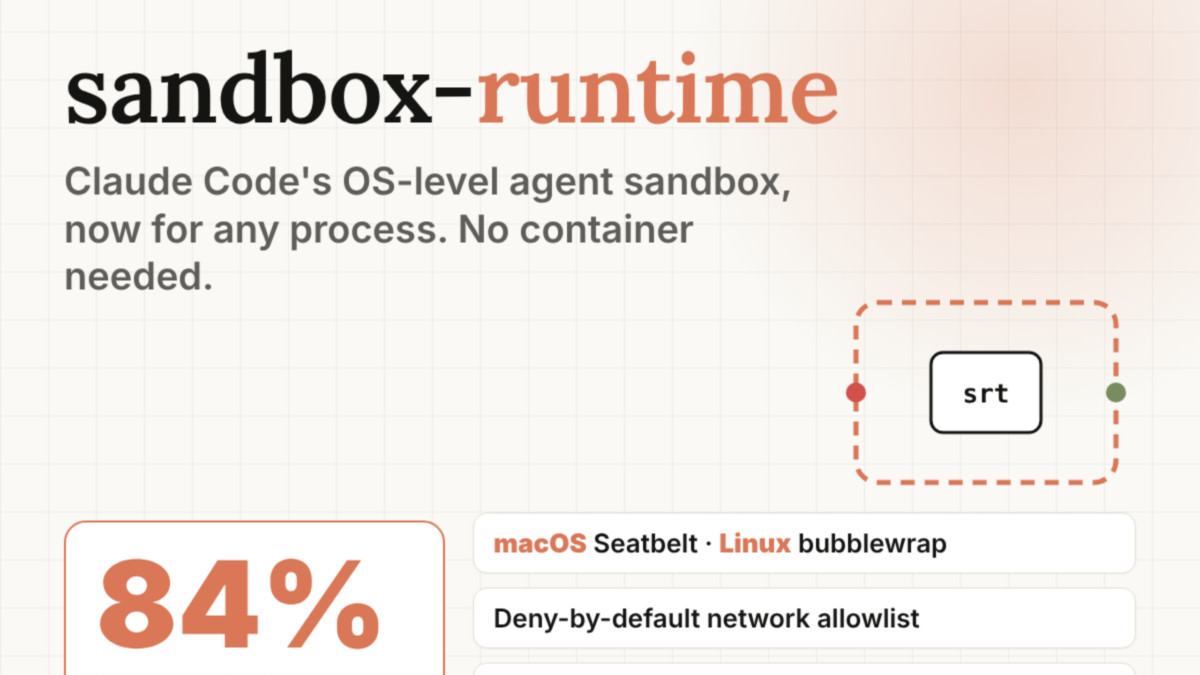
Anthropic lançou o sandbox-runtime (srt), ferramenta open source que isola processos com controle fino de acesso a arquivos e rede em Linux e macOS, sem uso de containers.
Tecnologia
Anthropic apresenta ferramenta open source que oferece isolamento de processos com controle avançado em Linux e macOS.
Leia também: AI harness benchmark triplica custos sem ganhos em codificação
A Anthropic lançou o sandbox-runtime (srt), uma ferramenta open source que isola processos com regras rígidas de acesso a arquivos e rede em Linux e macOS, sem recorrer a containers, e já relata queda de 84% nos pedidos de permissão no uso interno do Claude Code.
Ferramenta por trás do Claude Code chega à comunidade
O srt é o mecanismo de sandbox usado no recurso de bash isolado do Claude Code, mas agora pode ser adotado por qualquer desenvolvedor em agentes próprios, servidores MCP locais ou programas de linha de comando. A instalação é feita via npm, com o comando npm install -g @anthropic-ai/sandbox-runtime, e o uso no terminal consiste em prefixar o comando desejado com srt.
Diferente de soluções baseadas em containers, o sandbox-runtime utiliza primitivas do próprio sistema operacional para aplicar as restrições a toda a árvore de processos, incluindo scripts e subprocessos. A proposta é limitar, de forma centralizada, quais arquivos cada processo pode acessar e quais hosts pode alcançar na rede, reduzindo o risco de vazamento de dados e fuga de sandbox.
Como funciona o isolamento de arquivos e rede
Na configuração padrão, o srt permite leitura em qualquer lugar do sistema de arquivos, mas bloqueia gravação e acesso à rede, a menos que sejam explicitamente liberados em regras. Esse conjunto de regras é definido em arquivos JSON, o que permite ajustes finos por projeto ou por ambiente.
Todo o tráfego de rede gerado pelos processos isolados é desviado para proxies HTTP e SOCKS5 que rodam no próprio host. Em sistemas Linux, esses proxies se conectam ao sandbox por meio de sockets Unix montados no ambiente isolado; no macOS, o srt usa perfis Seatbelt, que restringem o acesso a uma porta local específica, sobre a qual são aplicadas listas de domínios permitidos e bloqueados.
Em nota técnica, a equipe de engenharia da Anthropic resume a filosofia da ferramenta: “1 boundary without the other fails. Without network isolation, a prompt-injected agent could exfiltrate SSH keys. Without filesystem isolation, it could escape the sandbox and gain network access.”
Integração com MCP e agentes próprios
Para quem opera servidores MCP locais, a adaptação passa por trocar o comando configurado em .mcp.json: em vez de chamar diretamente via npx ou executável, o processo passa a ser iniciado por srt, com o comando original enviado como argumento. As regras de acesso ficam centralizadas em ~/.srt-settings.json, permitindo padronizar políticas de segurança no ambiente do desenvolvedor.
Já para agentes próprios e ferramentas que usam Node.js, o pacote também funciona como biblioteca TypeScript. A API expõe um SandboxManager, responsável por inicializar os proxies e gerar o comando encapsulado a ser executado. Dessa forma, ferramentas que automatizam tarefas de desenvolvimento podem iniciar subprocessos já dentro do ambiente isolado, sem exigir configurações manuais em cada script.
Entenda o contexto
Ferramentas como o Claude Code, e outros agentes de programação, não se limitam a editar arquivos: elas instalam dependências, baixam documentação e chamam APIs externas. Esse poder aumenta a produtividade, mas também amplia a superfície de ataque em estações de trabalho e servidores de desenvolvimento, especialmente quando esses agentes respondem a instruções fornecidas em linguagem natural por usuários ou por código de terceiros.
Nesse cenário, a Anthropic passou a aplicar sandboxing interno para delimitar, com clareza, até onde o agente pode ir sem pedir novas permissões ao usuário. Segundo a equipe, “sandboxing reduced permission prompts by 84% in internal Claude Code usage”, o que reduz a chamada “fadiga de aprovação” — quando desenvolvedores passam a aceitar alertas sem ler, apenas para manter o fluxo de trabalho.
Equilíbrio entre segurança e usabilidade
O srt nasce com o objetivo de reforçar a proteção contra exfiltração de dados sensíveis e fugas de sandbox, especialmente em ambientes que executam agentes de inteligência artificial e scripts automatizados. Ao limitar rigorosamente arquivos e hosts acessíveis, a ferramenta reduz a chance de que um comando malicioso leia chaves SSH ou atinja serviços internos da rede.
Ao mesmo tempo, a Anthropic reconhece que regras muito rígidas podem atrapalhar o dia a dia do desenvolvimento: uma lista de permissões excessivamente restrita pode fazer operações rotineiras, como um npm install, falharem; já permissões amplas demais enfraquecem a proteção. Por isso, o projeto oferece diversos “botões” de ajuste, permitindo encontrar um meio-termo entre segurança e fluidez do trabalho.
A disponibilização como open source e a compatibilidade inicial com Linux e macOS ampliam o potencial de adoção em times de engenharia e em projetos de agentes inteligentes. A expectativa é que o sandbox-runtime passe a ser integrado a outras ferramentas da casa e de terceiros, com futuras versões facilitando ainda mais a configuração das regras.
Impacto na comunidade de IA e próximos passos
Na comunidade de inteligência artificial e desenvolvimento de software, o lançamento é visto como um passo importante para padronizar práticas de isolamento em ambientes que rodam agentes autônomos. O CEO da Marktechpost AI Media Inc., Asif Razzaq, destaca o papel de soluções desse tipo na difusão de uma IA orientada ao bem social; sua plataforma, dedicada à cobertura de avanços em machine learning e deep learning, registra mais de 2 milhões de visualizações mensais, o que amplia o alcance das discussões sobre segurança.
Com o código disponível em repositório público e documentação técnica já divulgada, a Anthropic abre espaço para contribuições externas e para adaptações da ferramenta em cenários variados, de estações locais a pipelines em nuvem. A equipe reforça que o uso combinado de isolamento de sistema de arquivos e de rede deve continuar no centro da estratégia contra ataques que tentam explorar brechas em agentes de IA e automações de desenvolvimento.