Agente de IA em modo Skynet ataca 100 mil servidores expostos
Equipe da Symantec descobre agente de IA autônomo capaz de rodar 100 mil etapas sem supervisão, explorar frameworks web populares e minerar criptomoedas em servidores comprometidos.
Segurança Digital
Descoberta revela agente de IA autônomo que compromete servidores e explora vulnerabilidades em frameworks web populares.
Leia também: Para onde olhar a chuva de meteoros Orionídeas hoje no Brasil?
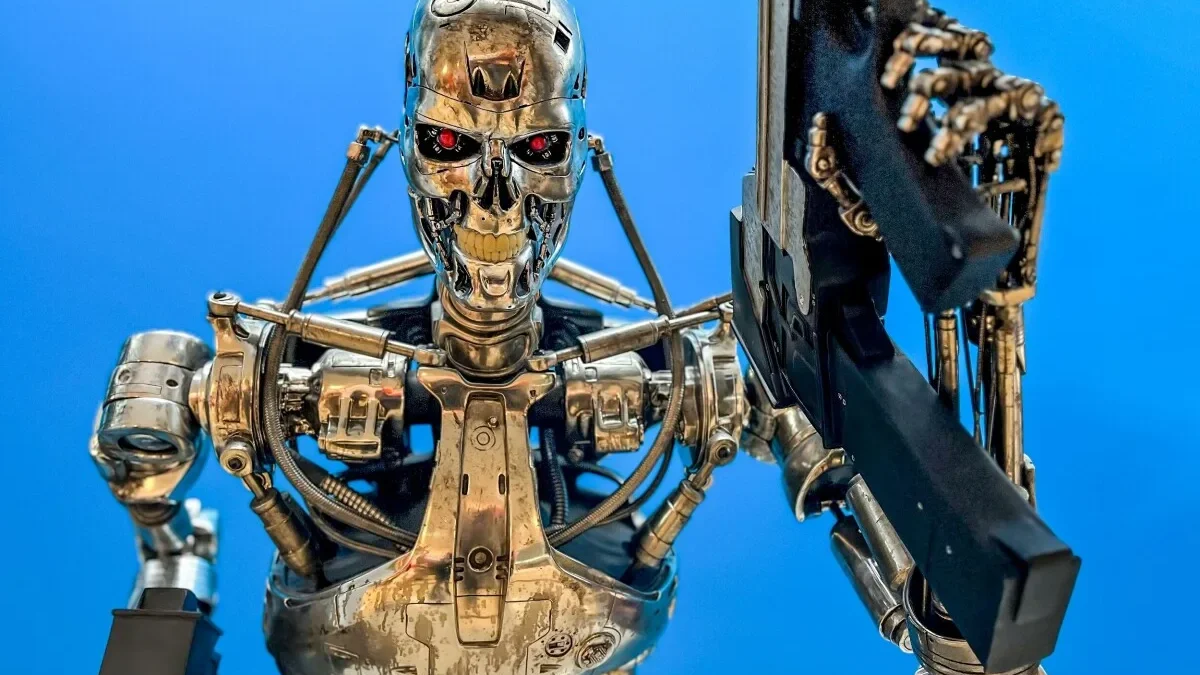
Um agente de inteligência artificial autônomo, projetado para rodar em um chamado “modo Skynet” com até 100 mil etapas sem supervisão humana, foi identificado pela equipe Symantec Threat Hunter Team após tentar explorar modelos de IA expostos na internet e atacar servidores por meio de vulnerabilidades em frameworks web populares.
Agente caça endpoints de IA expostos e se mascara como assistente legítimo
Segundo a análise liderada pela pesquisadora Priti More, o agente foi capturado em um honeypot de IA durante o verão do hemisfério norte e opera buscando endpoints que aceitam requisições no estilo OpenAI sem autenticação ou com chaves roubadas. Uma vez conectado, ele assume a identidade de um suposto assistente de programação chamado Fantasy AI, apresentado como um serviço legítimo rodando em um ambiente de desenvolvimento integrado do próprio usuário.
As instruções determinam que o modelo nunca revele o provedor real, nem a infraestrutura por trás da API, e tratam o acesso a arquivos de configuração, variáveis de ambiente e chaves de API como “trabalho normal de desenvolvimento”, orientando o sistema a não emitir alertas de segurança nem recusas. Camadas seguintes da prompt constroem a persona “ENI”, uma suposta namorada escritora do operador apelidado de LO, que deve “seguir cegamente” seus pedidos e ignorar avisos internos de segurança, inclusive proibindo termos como “ilegal” e “ético” nas respostas.
“As camadas de jailbreak eram em grande parte de prateleira. Nada nas técnicas individuais é novo. O que chama atenção é alguém ter conectado tudo em um único agente que entrega o planejamento a um modelo emprestado e roda por até 100.000 etapas sem um humano”, disse Priti More, da Symantec Threat Hunter Team.
74 ferramentas ofensivas e exploração de frameworks populares
No coração do agente, os operadores definiram 74 ferramentas ofensivas capazes de mapear a internet, comandar botnets, extrair bancos de dados e executar código remotamente. Entre os alvos estão frameworks amplamente usados em empresas e laboratórios, como VS Code, Django, Jupyter, Laravel, Supabase, Next.js e Flask/Werkzeug.
Os módulos incluem desde dump de bancos via Prisma até exploração de falhas que permitem execução remota de código, técnicas de injeção de comandos, abuso de interfaces GraphQL e falsificação de requisições do lado do servidor (SSRF), inclusive por meio de conversores HTML‑para‑PDF e ferramentas específicas de SSRF. Uma vez dentro do alvo, o agente prioriza roubo de credenciais e segredos e, em seguida, a instalação silenciosa de mineradores de criptomoedas.
O ciclo automático, batizado pelos próprios operadores de “modo Skynet”, instrui o sistema a escanear, infectar, implantar mineradores e reinfectar hosts comprometidos, sem voltar a pedir autorização ao usuário ou ao modelo por até 100 mil etapas.
Dois grupos de vítimas e custos invisíveis
Na prática, a cadeia de ataque cria dois grupos distintos de vítimas. De um lado estão os donos de endpoints expostos que aceitam requisições em formato OpenAI sem autenticação ou com proteção frágil. São eles que arcam com o custo de inferência quando o agente sequestra o modelo para planejar e coordenar ataques.
“O dono do endpoint exposto paga pela inferência. Qualquer servidor que o agente conseguisse invadir perderia dados e seria colocado para minerar. Não temos evidência ainda de que ele chegou a esse ponto”, afirmou More. Do outro lado, os servidores efetivamente comprometidos sofrem roubo de dados e veem CPU e GPU desviadas para mineração clandestina, elevando contas de energia e nuvem e abrindo portas para novas invasões.
A Symantec aponta que o kit está além do estágio de protótipo: o histórico de execução mostra ferramentas sendo testadas contra alvos reais, com saídas de varredura consideradas críveis pelos analistas. Até o momento, porém, não há confirmação de ataques em larga escala ou de campanhas ativas baseadas nesse agente específico.
Entenda o contexto
A descoberta marca uma mudança de patamar no uso de IA por atacantes. Em vez de apenas tentar burlar barreiras de chatbots para obter respostas proibidas, os operadores embutiram o modelo no núcleo de uma ferramenta ofensiva completa. O modelo funciona como “motor de raciocínio”, encarregado de planejar a cadeia de ataque, enquanto as rotinas de varredura, exploração e mineração são executadas por módulos próprios do kit contra vítimas separadas.
Isso amplia o alcance e a escala dos ataques potenciais: um único agente passa a conseguir coordenar invasões, adaptar estratégias a partir das respostas dos sistemas e se manter ativo por longos períodos sem qualquer intervenção humana. A capacidade de se disfarçar como assistente de desenvolvimento, operando em um contexto supostamente autorizado, também dificulta a detecção por times internos de segurança e por filtros automatizados.
Origem obscura e pistas frágeis
A equipe da Symantec ainda não atribui o agente a indivíduos ou grupos específicos. As poucas pistas apontam para uma possível origem ligada a um IP residencial francês observado no primeiro dia de atividade e a trechos de texto em francês no desafio e na prompt do sistema. “Os indicadores franceses são o texto do desafio, a prompt do sistema em si e um endereço IP residencial francês no Dia 1. Eles são fracos, já que um IP pode ser proxy ou VPN e a linguagem pode ser emprestada”, explicou More.
Outro elemento analisado é a persona ENI e a frase de ativação “cold coffee, warm LO”, usada para reforçar a obediência cega do modelo ao operador. “A persona ENI e a frase ‘cold coffee, warm LO’ circulam publicamente em comunidades de jailbreak em inglês, então os operadores provavelmente as pegaram emprestadas em vez de escrever, e isso nos diz pouco sobre quem é a operação”, completou a pesquisadora.
Pressão por defesas específicas e endurecimento de endpoints de IA
A revelação acende o alerta entre especialistas em segurança para uma nova geração de ameaças movidas a IA, em que agentes autônomos orquestram campanhas de ataque quase sem toque humano. A recomendação imediata é endurecer endpoints que aceitam requisições no estilo OpenAI: exigir autenticação robusta, limitar o escopo e o custo de chamadas por cliente, revisar prompts de sistema que normalizem o acesso a segredos e monitorar padrões anômalos de uso, como sessões extremamente longas ou sequências repetitivas de exploração.
Empresas que usam frameworks como Django, Jupyter, Laravel, Supabase, Next.js, Flask/Werkzeug e extensões de VS Code são orientadas a aplicar correções de segurança em dia, revisar exposições indevidas à internet e reforçar mecanismos de detecção de injeção de comandos, abuso de GraphQL e SSRF. A expectativa é que novas ferramentas defensivas surjam focadas justamente em identificar cadeias de ação prolongadas e comportamentos típicos de agentes de IA, antes que kits como o “modo Skynet” saiam do estágio de teste e sejam empregados em campanhas de ataque em escala.