Falha no Bitly permite sequestrar links antigos de grandes marcas
Links antigos do Bitly usados por Burger King, McDonald's, Trump e órgãos dos EUA foram sequestrados e passaram a levar a páginas polêmicas e suspeitas. Bitly confirma falha e desativa URLs.
Segurança Digital
Vulnerabilidade no Bitly expôs links históricos de marcas renomadas a redirecionamentos maliciosos.
Leia também: Como knowledge graphs vão transformar a IA corporativa em 2026
Uma falha no Bitly permitiu que links antigos usados em tweets de marcas globais como Burger King e McDonald’s e de figuras públicas como Donald Trump, Bill Gates e Justin Trudeau fossem sequestrados e passassem a redirecionar usuários para páginas polêmicas e potencialmente maliciosas na internet neste domingo (15).
Por que links antigos do Bitly estão sendo sequestrados?
O sequestro acontece porque terminações de links curtos (os códigos após a barra) que deveriam ser únicas voltaram a ficar disponíveis e puderam ser registradas de novo por terceiros, anos depois de terem aparecido em tweets de grandes contas.
Na prática, quando um link antigo deixa de existir e a combinação de caracteres é liberada pela plataforma, qualquer pessoa que a registre novamente passa a controlar o destino daquele endereço. Assim, todo tweet, e-mail ou material impresso que usava o link original passa a apontar para a nova página, sem que a conta da marca ou da personalidade seja invadida ou receba qualquer alerta.
O próprio Bitly afirma em páginas de ajuda que as terminações de links apagados não poderiam ser reutilizadas. Os registros públicos de criação de links, porém, mostram que códigos vistos em tweets entre 2009 e 2012 voltaram a ser emitidos entre 2023 e 2026, contrariando essa promessa.
Como o sequestro de links Bitly afetou tweets do Burger King, McDonald’s e Trump?
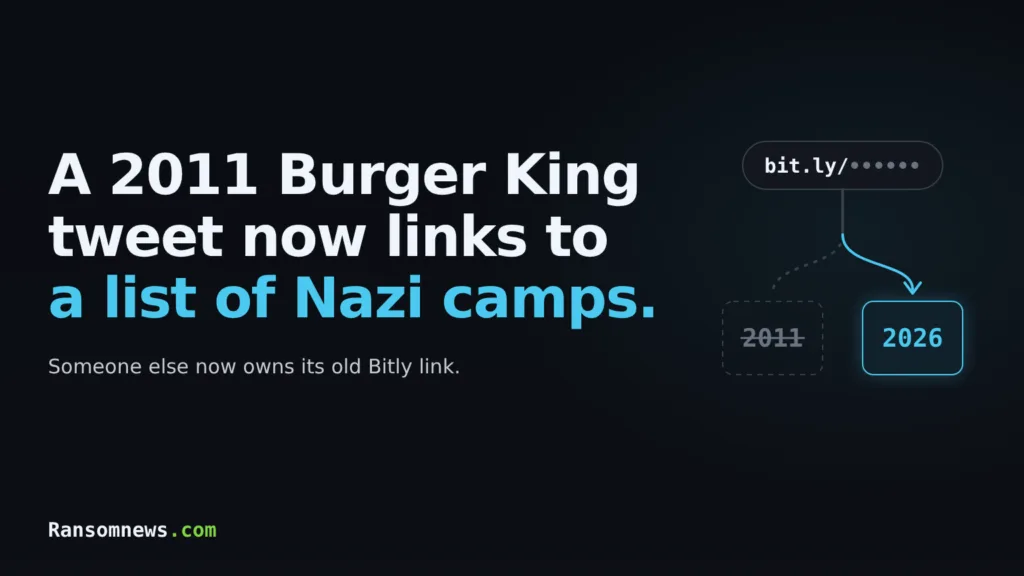
O caso veio à tona com um tweet antigo do Burger King na plataforma X, publicado originalmente em 24 de julho de 2011 para divulgar um localizador de restaurantes. O link curto incluído na mensagem, hospedado no Bitly, foi recriado às 05h32 (UTC) deste domingo e passou a levar à página da Wikipédia sobre a lista de campos de concentração nazistas.
Uma análise técnica reforçou que a conta da rede de fast-food não foi hackeada. “Burger King’s X account was not hacked. A Bitly short link in a tweet the chain posted on 24 July 2011 was registered again by someone else on 15 November 2026 and pointed at Wikipedia’s list of Nazi concentration camps”, diz o relatório.
Dezoito minutos antes, às 05h14 (UTC), um link do Bitly presente em um tweet da McDonald’s de 7 de junho de 2011 foi recriado e passou a redirecionar para o artigo da Wikipédia sobre os ataques de 11 de setembro. Ambos os tweets antigos deixaram de ficar acessíveis durante o dia, mas os registros públicos do Bitly indicam que as novas versões dos links foram criadas em 2026, apesar de aparecerem em postagens de 2011.
O usuário Alex Greenland, que monitorou os horários das alterações, destacou a proximidade entre os dois casos. “This Burger King Bitly link was changed at 05:32 UK time today (15 Nov 2026), which is very close to the change of McDonald’s tweet Bitly link at 05:14 today. This means it is likely the same actor or group of actors is making these changes”, escreveu na plataforma X.
O problema não se restringe às redes de fast-food. Uma checagem de 97 links do Bitly usados em tweets de Donald Trump entre 2009 e 2013 encontrou 56 endereços recriados depois das datas originais dos posts. Entre eles há links apontando para domínios que imitam serviços de criptomoedas, como sites com nomes muito parecidos com o de uma empresa ligada à família Trump e com uma plataforma de análise de ativos digitais.
Atualizações posteriores identificaram que links em postagens antigas de Bill Gates, Justin Trudeau, Mike Pence, do FBI e do Departamento de Defesa dos Estados Unidos também foram redirecionados, reforçando a suspeita de uma ação coordenada para explorar a falha.
Entenda o contexto
Não há indícios, até o momento, de invasão direta às contas oficiais das marcas e autoridades. O ataque se concentra exclusivamente na reutilização indevida das terminações de links do Bitly, que foram liberadas e reemitidas pela própria plataforma.
O impacto, porém, é imediato na reputação dos perfis afetados. Usuários que revisitam tweets antigos e clicam em links aparentemente legítimos são levados a conteúdos altamente sensíveis ou politicamente carregados, como temas ligados ao nazismo e a ataques terroristas, além de páginas com características suspeitas ligadas ao universo cripto.
Publicações que alertaram para o caso somaram mais de 2 milhões de visualizações ao longo do dia, alimentando uma crise de confiança em torno dos encurtadores de URL, ferramenta amplamente usada em campanhas de marketing, comunicações oficiais e ações de relacionamento com o público.
Quais medidas o Bitly está tomando para evitar o sequestro de links antigos?
Em comunicado publicado em sua conta oficial na plataforma X às 19h13 (UTC), o Bitly confirmou a falha e disse ter tomado medidas emergenciais. “Earlier today, we identified an issue that allowed bad actors to repurpose certain old, inactive links to redirect people to content unrelated to the original posts. We have suspended the accounts involved and are disabling the affected links. Our Trust and Safety team is working…”, afirmou a empresa.
Segundo o monitoramento público dos URLs, os links do Burger King e do McDonald’s, que ainda redirecionavam normalmente às 15h05 (UTC), passaram a exibir a página de “Link Deactivated” do Bitly às 19h22 (UTC). O mesmo ocorreu com outros endereços associados a tweets de Donald Trump, incluindo links que haviam sido recriados em datas anteriores e passaram a apontar para domínios suspeitos.
Em alguns casos, o Bitly agora exibe um aviso de que a conta responsável pela criação do link foi suspensa ou que o endereço foi bloqueado por redirecionar a conteúdo classificado como spam ou potencialmente malicioso.
A empresa afirma ter reforçado a equipe de Trust and Safety para desenvolver proteções adicionais contra esse tipo de abuso. A expectativa é que novas regras internas para gestão de contas inativas e reciclagem de terminações de links sejam anunciadas à medida que a investigação avançar.
Como identificar se um link Bitly foi comprometido?
Uma forma simples de verificar um link curto do Bitly é adicionar o sinal de “+” ao fim do endereço. Isso leva a uma página pública da própria plataforma que mostra a URL de destino e a data de criação do link.
No caso do tweet do Burger King, o endereço com “+” revela que o link que hoje leva à lista de campos de concentração nazistas foi criado em 15 de novembro de 2026, às 05h32 (UTC), e não em 2011, quando a mensagem original foi publicada. A discrepância entre a data de criação do link e a data do tweet é o principal indício de reaproveitamento indevido.
Entre os 97 links analisados em tweets antigos de Donald Trump, esse método permitiu identificar 56 URLs recriados anos depois, muitos deles em blocos de poucos minutos, o que sugere tanto ações de reparo quanto tentativas maliciosas de sequestro de tráfego.
Como os usuários podem se proteger de links Bitly sequestrados?
Especialistas em segurança digital recomendam redobrar a cautela com links curtos, mesmo quando aparecem em contas oficiais ou tweets antigos de marcas conhecidas. A orientação é evitar clicar diretamente em URLs encurtadas e, sempre que possível, expandi-las antes — seja pelo recurso de adicionar “+” no caso do Bitly, seja usando serviços de pré-visualização de links.
Para empresas e órgãos públicos, a recomendação é revisar links antigos usados em campanhas importantes, alterar para URLs completas em sites e materiais sob seu controle e, quando possível, migrar para domínios próprios ou encurtadores internos, nos quais a política de reaproveitamento de terminações possa ser auditada.
No curto prazo, o caso deve acelerar discussões sobre padrões mínimos de segurança para encurtadores de URL, especialmente em comunicações oficiais e em campanhas de grande alcance, e pressionar plataformas como o Bitly a adotar mecanismos que impeçam definitivamente a reciclagem de códigos associados a conteúdos já publicados.