Falha no WPS da Broadcom expõe milhões de roteadores hoje
Bug grave no Wi‑Fi Protected Setup de chips Broadcom permite a invasores próximos executar código como root em roteadores, sem senha e sem autenticação. Não há correção disponível para boa parte dos aparelhos.
Segurança
Vulnerabilidade crítica no Wi-Fi Protected Setup afeta diversos roteadores com chips Broadcom, colocando redes domésticas em risco.
Leia também: Vazamento de dados afeta 1 milhão de clientes da CenterPoint
Uma falha crítica no Wi‑Fi Protected Setup (WPS) da Broadcom permite que qualquer pessoa dentro do alcance do sinal execute código com privilégios de root em roteadores e gateways Wi‑Fi vulneráveis, sem precisar da senha da rede nem passar por autenticação. A brecha, demonstrada pelo pesquisador de segurança Quentin Kaiser, atinge milhões de dispositivos em todo o mundo e, em muitos casos, não tem correção disponível.
Falha permite controle total do roteador via Wi‑Fi
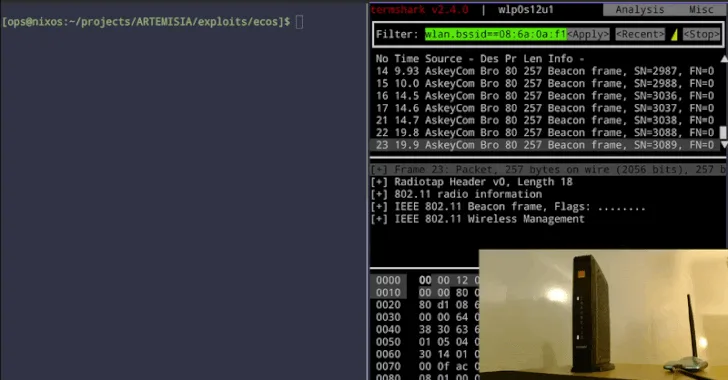
Kaiser mostrou ataques reais contra equipamentos distribuídos por três grandes provedores de internet na Bélgica — Proximus, Orange Belgium e VOO. Em um gateway Askey TCG3000, ele conseguiu ler diretamente da memória a senha Wi‑Fi armazenada e, em seguida, conectar‑se à rede como um cliente legítimo. Em outro teste, com um Sagemcom BBOX3V+ da Proximus, abriu um shell remoto reverso pelo ar, ganhando controle total do roteador apenas via Wi‑Fi, sem usar servidor externo.
“O ataque funciona sem qualquer login, e pode ser realizado a distância, não apenas de perto”, afirma Quentin Kaiser. Na prática, isso significa que um invasor estacionado na rua, em um apartamento vizinho ou em qualquer ponto dentro do alcance do sinal pode assumir o comando do equipamento, alterar configurações, monitorar tráfego, redirecionar conexões e usar o roteador como base para outros ataques.
Bug em reagrupamento de mensagens WPS
A vulnerabilidade está na forma como o software WPS da Broadcom reagrupa mensagens fragmentadas do protocolo. Ao manipular esse reagrupamento, um invasor consegue enviar pacotes especialmente criados que corrompem a memória do roteador. A partir daí, abre‑se espaço tanto para leitura de dados sensíveis quanto para execução de código arbitrário com privilégios de administrador.
Com essa técnica, Kaiser construiu dois tipos de exploração: um que vaza dados da memória — incluindo a senha Wi‑Fi — e outro que injeta e executa código próprio, como o shell remoto demonstrado nos testes com o equipamento da Proximus.
O código vulnerável remonta a cerca de 2010 e segue presente em várias gerações de chips Wi‑Fi da Broadcom. Houve uma tentativa de correção em 2018, mas ela é considerada incompleta e não resultou em patches amplamente distribuídos pelos fabricantes de roteadores.
Milhões de dispositivos expostos e chips afetados
Segundo Kaiser, a falha atinge tanto linhas antigas quanto mais recentes de chips da Broadcom usados em roteadores domésticos e corporativos, além de pontos de acesso Wi‑Fi. Entre os modelos vulneráveis sem correção estão os chips baseados em eCos BCM3380, BCM3383 e BCM33834. Para essa família, o pesquisador diz não haver solução prática disponível.
“Em chips antigos, não há correção disponível; é um ‘forever day’, uma falha que nunca será corrigida”, resume. Isso significa que equipamentos já em campo com esses componentes tendem a permanecer vulneráveis até serem aposentados ou substituídos.
Já os modelos mais novos baseados em Linux — como as famílias BCM3390, BCM65xx e BCM68xx — podem ser protegidos se fabricantes e provedores migrarem para outro software de Wi‑Fi, como o hostapd, abandonando o código WPS da Broadcom. Ainda assim, essa mudança depende de atualizações de firmware que muitas vezes são lentas ou inexistentes em produtos de consumo.
Na Bélgica, os testes indicam que três dos quatro grandes provedores usam gateways afetados, somando centenas de milhares de aparelhos potencialmente vulneráveis no país. A lista preliminar divulgada por Kaiser inclui ainda modelos de fabricantes globais como Cisco, Huawei e ARRIS, o que aponta para um impacto mundial na casa de milhões de dispositivos.
Entenda o contexto
O Wi‑Fi Protected Setup foi criado para simplificar a conexão de novos aparelhos ao roteador, dispensando o uso manual da senha por meio de botões físicos ou PIN numérico. Na implementação da Broadcom, porém, o mecanismo que trata mensagens fragmentadas desse processo abre brecha para a corrupção de memória, algo que não deveria ocorrer em um componente tão sensível.
O código vulnerável está em uso há pelo menos uma década. Em 2018, a Broadcom distribuiu uma correção parcial e recomendou a clientes que migrassem para o hostapd, mas, sem divulgação pública do problema nem rastreio formal, muitas fabricantes seguiram embarcando o software frágil em seus equipamentos.
“A Broadcom conhece o bug desde 2018, mas não registrou um CVE nem divulgou publicamente”, diz Kaiser. Sem esse identificador, usado globalmente para catalogar falhas, provedores, fabricantes e equipes de segurança têm mais dificuldade para monitorar o risco e planejar mitigações.
Ausência de CVE e impasse com o CERT
Kaiser relata que, ao tentar abrir um processo formal de coordenação com o CERT Coordination Center para obter um identificador de vulnerabilidade, esbarrou na própria Broadcom. “O CERT fechou o pedido de CVE porque a Broadcom se recusou a atribuí-lo”, afirma.
Como a fabricante detém autoridade para registrar falhas em seus produtos, a negativa bloqueou o caminho mais comum de divulgação coordenada. Sem um registro oficial, muitos roteadores seguiram em produção e operação com o bug em aberto, o que ajuda a explicar a escala atual da exposição.
Não há patch para usuários finais
Até o momento, não existe atualização de firmware amplamente distribuída que elimine a vulnerabilidade, nem configuração simples capaz de bloquear o ataque sobre o ar. Mesmo a desativação do WPS na interface de administração pode não ser suficiente, porque o problema está na forma como o software lida com as mensagens, e não apenas na função visível ao usuário.
Kaiser publicou ferramentas de triagem, como regras YARA para identificar o código vulnerável em firmwares extraídos e um script que monitora pontos de acesso ao vivo e aponta se eles parecem expostos. As ferramentas, porém, indicam apenas suspeita: um dispositivo teoricamente corrigido ainda pode ser sinalizado e precisa de verificação adicional.
Para aparelhos antigos baseados em eCos, a avaliação do pesquisador é direta: sem patch e sem perspectiva de correção, a saída prática é a substituição. Já em equipamentos mais novos, a responsabilidade recai sobre fabricantes de roteadores e provedores, que precisarão decidir entre atualizar o software de Wi‑Fi ou aposentar modelos inteiros.
Risco para redes domésticas e corporativas
Mesmo sem relatos de ataques em larga escala explorando a falha até agora, a combinação de acesso remoto via Wi‑Fi sem senha, execução de código como root e ampla base instalada torna a vulnerabilidade altamente atrativa para criminosos e grupos de espionagem. “A falha é especialmente adequada para atacantes que alcançam o alvo por Wi‑Fi próximo, e não pela internet”, avalia Kaiser, lembrando que esse tipo de técnica já foi usado por hackers estatais russos em operações anteriores.
Com o controle do roteador, um invasor pode, por exemplo, redirecionar o tráfego para páginas falsas, instalar malware nos dispositivos conectados, espionar comunicações ou usar a infraestrutura comprometida como parte de botnets em ataques distribuídos.
Especialistas esperam pressão crescente sobre fabricantes e operadoras para desativar o WPS vulnerável, liberar atualizações emergenciais quando possível e acelerar a troca de modelos inseguros. Enquanto isso, a recomendação prática para usuários e empresas é checar com o provedor quais equipamentos estão em uso, exigir prazos de correção ou substituição e, sempre que viável, migrar para roteadores mais novos com suporte ativo e software de rede atualizado.
Fonte: matéria original