IA acelera código 150% e aumenta falhas de segurança: por quê?
Mercari dobra produtividade com metodologia baseada em IA, enquanto relatório da Apiiro mostra que assistentes de código geram até 10 vezes mais problemas de segurança e reacendem debate sobre transparência e código aberto.
Tecnologia
Estudo revela que o uso de IA na programação aumenta a produtividade, mas também eleva os riscos de vulnerabilidades no código.
Leia também: Como knowledge graphs vão transformar a IA corporativa em 2026
A japonesa Mercari conseguiu acelerar em até 150% a velocidade do desenvolvimento de software com uma metodologia própria guiada por inteligência artificial, mas novas análises da israelense Apiiro e de grupos acadêmicos mostram que o mesmo tipo de assistente de código está multiplicando falhas de segurança em escala inédita, reacendendo a pressão por transparência e código aberto.
Metodologia da Mercari turbina produtividade
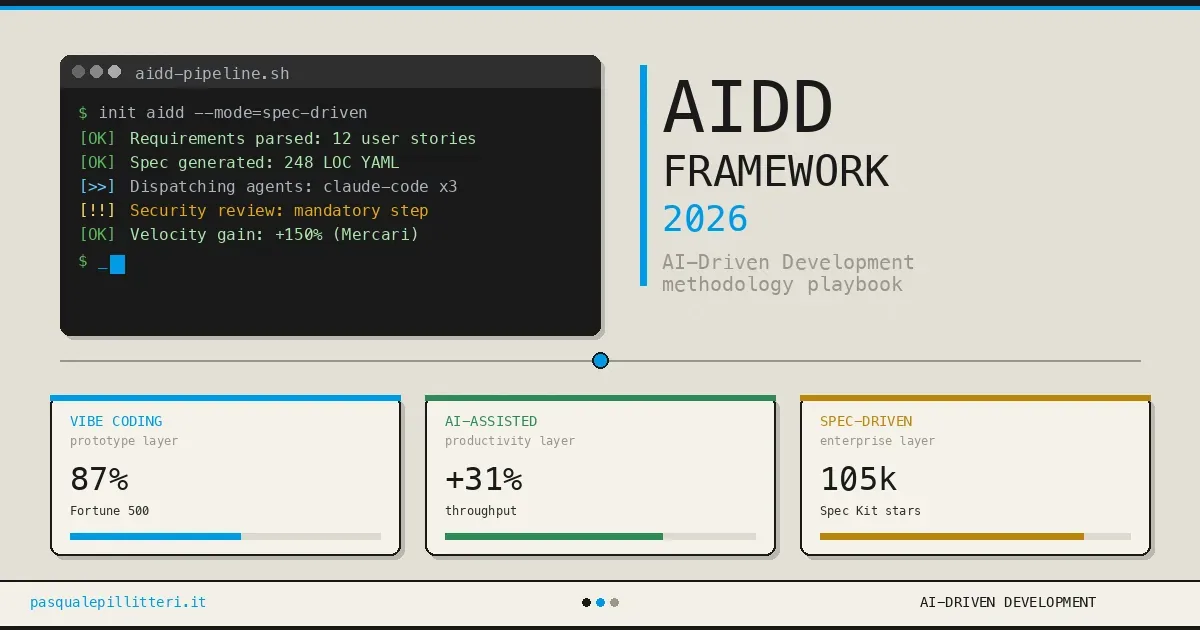
Em um projeto interno batizado de pj-double, a Mercari, gigante de marketplaces no Japão, mirou dobrar a produtividade das equipes de engenharia. Sob liderança de Yu Nakai, vice-presidente do Engineering Office Merpay, a empresa adotou o Agent Spec-Driven Development (ASDD), um método em que agentes de IA trabalham a partir de especificações detalhadas, em vez de simples prompts soltos.
Os resultados internos apontam ganho de velocidade de 150% em relação ao desenvolvimento tradicional e de 80% em comparação com abordagens genéricas de IA baseadas apenas em prompts. Na prática, squads de produto passaram a entregar mais funcionalidades no mesmo intervalo de tempo, com redução de erros simples e de retrabalho.
O desempenho da Mercari virou referência em times de engenharia que buscam usar IA para escrever e ajustar trechos de código, gerar testes automatizados e até elaborar documentação técnica.
Relatório da Apiiro mostra explosão de riscos
No outro lado da moeda, um relatório recente da empresa de segurança de aplicações Apiiro, baseada em Israel, indica que a mesma onda de assistentes de código está abrindo uma frente preocupante de vulnerabilidades.
A companhia analisou dezenas de milhares de repositórios e milhares de desenvolvedores ligados a grandes corporações que usam ferramentas como Claude Code (Anthropic), GPT-5 (OpenAI) e Gemini 2,5 Pro (Google) para programar. A conclusão: quem conta com IA produz de três a quatro vezes mais linhas de código, mas também gera dez vezes mais problemas de segurança.
Esses problemas incluem desde dependências de código aberto inseguras e padrões de programação vulneráveis até exposição de segredos (como chaves e tokens) e configurações equivocadas em ambientes de nuvem. Só em código gerado por IA, a Apiiro mapeia hoje mais de 10 mil novos “security findings” por mês.
Para Itay Nussbaum, gerente de produto da empresa, a mudança é sistêmica. “AI está multiplicando não um tipo de vulnerabilidade, mas todas elas ao mesmo tempo”, afirma. Segundo ele, a mensagem para a cúpula das empresas é direta: “Se você está mandatando o uso de IA para codificação, deve obrigar a segurança de aplicações de IA em paralelo, caso contrário, estará escalando o risco na mesma velocidade da produtividade”.
Erros simples caem, falhas graves disparam
Os dados da Apiiro mostram um quadro ambíguo. Com suporte de IA, erros de sintaxe caem 76% e bugs lógicos diminuem 60%, o que explica parte do salto de produtividade visto por empresas como a Mercari.
Ao mesmo tempo, porém, o código assistido por IA registra aumento de 322% nos caminhos possíveis para escalonamento de privilégios — quando um invasor consegue ampliar o nível de acesso dentro do sistema — e de 153% nas falhas de design arquitetural, problemas mais profundos que afetam a estrutura da aplicação.
Também foi observada quase o dobro de exposição de credenciais sensíveis em nuvem entre desenvolvedores que contam com IA em comparação com aqueles que codificam sem essas ferramentas. “AI está corrigindo os erros de digitação, mas criando bombas-relógio”, resume Nussbaum.
Outro efeito colateral é o aumento da complexidade dos pull requests. Assistentes de código tendem a agrupar mais mudanças em menos solicitações de merge, tocando várias partes do sistema ao mesmo tempo. Isso torna a revisão humana mais difícil e abre espaço para falhas silenciosas.
Em um dos casos relatados pela Apiiro, um pull request gerado por IA alterou cabeçalhos de autorização em múltiplos serviços. Um serviço dependente não foi atualizado e o resultado foi uma falha de autenticação que passou despercebida até impactar usuários.
Entenda o contexto
A alta produtividade da Mercari convive com o diagnóstico de que o ecossistema de desenvolvimento, em escala global, está ficando mais frágil. Desde o fim de 2024, os “security findings” mensais associados a código produzido com IA cresceram dez vezes no universo monitorado pela Apiiro.
Pesquisas conduzidas por grupos da University of San Francisco, do Vector Institute for Artificial Intelligence, no Canadá, e da University of Massachusetts Boston reforçam a preocupação. Os trabalhos indicam que permitir que modelos de IA iterem e “melhorem” amostras de código tende a degradar a segurança, já que as próprias vulnerabilidades presentes nos dados de treinamento são reproduzidas nas gerações seguintes.
Ao mesmo tempo, outros grupos exploram IA para o lado da defesa, usando modelos para encontrar vulnerabilidades inéditas em aplicativos Android e apoiar times de segurança em testes de invasão. Um estudo do Model Evaluation & Threat Research (METR) acrescenta outra camada ao debate ao apontar que ferramentas de codificação com IA podem, em certos cenários, deixar desenvolvedores mais lentos: o tempo economizado na geração de código seria consumido depois na correção das falhas introduzidas.
Código gerado por IA precisa ser aberto?
O avanço simultâneo da produtividade e dos riscos alimenta hoje um debate sobre transparência: especialistas discutem se o código produzido com IA deveria, por padrão, ser aberto e auditável.
A ideia é que, ao exigir que componentes gerados por IA sejam publicados em repositórios públicos ou submetidos a auditorias independentes, empresas poderiam identificar mais rapidamente padrões de vulnerabilidade, dependências perigosas e configurações erradas em nuvem. Isso também permitiria a criação de bases de regras mais robustas para ferramentas de análise estática e dinâmica.
Para organizações que já adotam assistentes como Claude Code, GPT-5 e Gemini 2,5 Pro em escala, o dilema é claro: manter a velocidade de entrega vista em casos como o da Mercari ou desacelerar para reforçar camadas de segurança e compliance. Em grandes times distribuídos, o volume de alterações automatizadas torna impraticável depender apenas de revisores humanos.
Na prática, cresce a pressão por políticas internas que conectem qualquer uso corporativo de IA em desenvolvimento de software a estratégias rígidas de segurança de aplicações — com validações automáticas, enforcement de padrões seguros e, cada vez mais, exposição do código a auditorias externas. O movimento tende a aquecer o mercado de ferramentas de segurança e de análise de código especializadas em identificar, especificamente, riscos introduzidos por IA.
No horizonte, executivos de tecnologia e times de segurança avaliam que a combinação de código aberto, monitoramento contínuo e modelos treinados para detectar vulnerabilidades pode se tornar a única forma sustentável de equilibrar o ganho de produtividade trazido pela IA com a necessidade de manter sistemas críticos sob controle.