Malware VOLTA usa IA para avaliar dados roubados e criar dossiês
Novo malware para Windows, o VOLTA-AUTODOXER, usa múltiplos modelos de IA para montar dossiês financeiros de vítimas e priorizar dados roubados, com exfiltração via Telegram.
Segurança Digital
Malware inovador utiliza inteligência artificial para organizar e priorizar informações financeiras roubadas de usuários Windows.
Leia também: Ataques exploram falhas PHP2Shell em firewalls Palo Alto
Pesquisadores em cibersegurança identificaram o VOLTA-AUTODOXER, ou simplesmente VOLTA, um novo malware infostealer para Windows que rouba grandes volumes de dados sensíveis e usa inteligência artificial para montar dossiês financeiros detalhados das vítimas, enviando tudo em lotes estruturados por Telegram.
Como funciona o VOLTA e o que ele rouba
O VOLTA atua como um ladrão de informações tradicional, mas com uma camada extra de automação. Ele coleta senhas e cookies de navegadores baseados em Chromium, dados de perfis do Outlook e espaços do Slack, informações de cartões de pagamento, frases-semente de carteiras de criptomoedas, sessões de Discord, Telegram, Steam e Roblox, tokens Microsoft OAuth, chaves SSH e de provedores de nuvem, perfis de Wi-Fi e até capturas de tela do sistema comprometido.
Com acesso a sessões já autenticadas, o malware entra na conta Gmail da vítima e busca recibos de serviços como Amazon, DoorDash, Uber Eats, Grubhub, Walmart e PayPal. O objetivo é confirmar e enriquecer dados como endereço residencial e padrão de consumo, aumentando o potencial de fraude financeira.
Segundo o pesquisador Ryan Fetterman, da Cisco Talos, “VOLTA builds a structured evidence bundle about the person behind the machine”. Esse pacote é um retrato consolidado do alvo, com geolocalização, endereço, empregador e domínio corporativo, ano de nascimento estimado, últimos quatro dígitos de cartões, espaços do Slack, metadados de autoria de documentos, indícios de backup de iPhone e até uma avaliação em tempo real de contas de Roblox ligadas ao usuário.
IA age como analista forense do criminoso
Depois de montar o pacote de evidências, o VOLTA envia essas informações a um sistema de IA por meio do serviço OpenRouter, que faz a ponte com múltiplos modelos de linguagem. A arquitetura usa por padrão o Claude Opus 4.6 e, em caso de recusa de resposta, aciona em sequência os modelos Kimi K2 e Gemini 2.5 Flash, sempre checando se houve negativa antes de passar para o próximo.
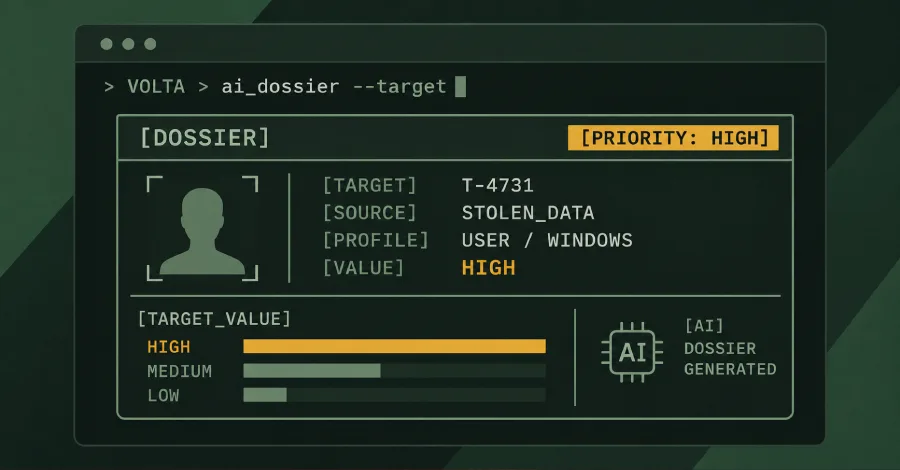
O malware usa um prompt de 240 palavras para instruir os modelos a atuarem como um “analista de inteligência forense”. Uma das regras é que a IA só pode usar o pacote de evidências como fonte de fatos, sem complementar com conhecimento próprio. A saída exigida é um dossiê estruturado, com seções específicas.
Entre elas está “WHAT THEY’RE WORTH”, em que os ativos são ranqueados por valor de monetização em faixas de baixo, médio e alto, e “THEIR OPSEC”, que traz uma avaliação da postura de segurança da vítima, incluindo hábitos de senha e possíveis fragilidades de proteção.
Na prática, a IA vira o cérebro do ataque. De acordo com a Talos, “The model is the operator’s triage analyst; it turns a raw credential log into a prioritized and citation-backed dossier of the victim and their monetizable assets”. Em outro trecho, os pesquisadores resumem: “VOLTA is a mature stealer with a late-stage AI layer added for one purpose: relieving the operator of analytical work”.
Telegram vira canal de dossiês criminais
A exfiltração de dados acontece em três etapas distintas, todas via Telegram. O malware vem com um template configurável, com seis campos preenchidos na hora da construção do binário, incluindo o canal usado para receber os dados, chaves de API e outros parâmetros.
Esse modelo sugere que o VOLTA pode estar sendo oferecido como kit de construção para clientes ou operado sob encomenda, com versões personalizadas para cada contratante. Nesse cenário, qualquer criminoso, mesmo sem conhecimento avançado de análise de dados, consegue apontar o malware para vítimas e passar a receber no Telegram dossiês já ranqueados por potencial de lucro.
Pesquisadores destacam que o foco da camada de IA não é roubar mais dados, mas extrair mais valor do que já foi coletado. Ao automatizar a triagem, o VOLTA reduz drasticamente o trabalho manual do operador, que passa a se concentrar apenas na exploração dos ativos mais promissores.
Entenda o contexto
A descoberta do VOLTA ocorre em um momento em que o uso de IA generativa por cibercriminosos se torna padrão. Ferramentas desse tipo ajudam a desenvolver códigos maliciosos sob medida, automatizar golpes de engenharia social e, agora, peneirar grandes volumes de informações roubadas em busca do que vale mais dinheiro.
Especialistas da Zscaler ThreatLabz ressaltam que “GenAI technologies are also well suited to examine massive amounts of data for the purposes of classification or content searching”. Uma vez dentro do sistema da vítima, a IA pode ser usada para vasculhar tudo a que aquele computador tem acesso, identificando os arquivos mais sensíveis para roubo ou criptografia em ataques de ransomware.
Outro exemplo dessa tendência é o NIK C2, um framework remoto para Windows descrito recentemente pela Talos. Ele combina acesso persistente, roubo de credenciais, keylogging, evasão de defesa, espionagem e recursos de ransomware com uma integração direta a serviços de IA. Nesse caso, o atacante pode até usar a própria chave de API OpenAI da vítima para bancar a análise por modelos avançados, numa técnica chamada de LLMjacking.
Em conjunto, casos como VOLTA e NIK C2 indicam uma mudança de patamar no cibercrime: a IA deixa de ser apenas ferramenta auxiliar e passa a integrar o núcleo das operações, encurtando prazos entre invasão, análise de dados e tentativa de monetização, e pressionando empresas e usuários a reforçar políticas de segurança, monitoramento de acessos e proteção de contas online.