NVIDIA libera NVKE para Kubernetes em GPUs com código aberto hoje
NVIDIA abre código do Kubernetes Engine (NVKE) e do Kubernetes Recipes (NVKR) para facilitar a criação e gestão de clusters Kubernetes otimizados para GPUs, com foco em automação e segurança.
Tech Desk
NVIDIA disponibiliza ferramentas open source para otimizar clusters Kubernetes com GPUs, focando em automação e segurança.
Leia também: Orquestração autônoma em Kubernetes reduz 80% do custo de IA
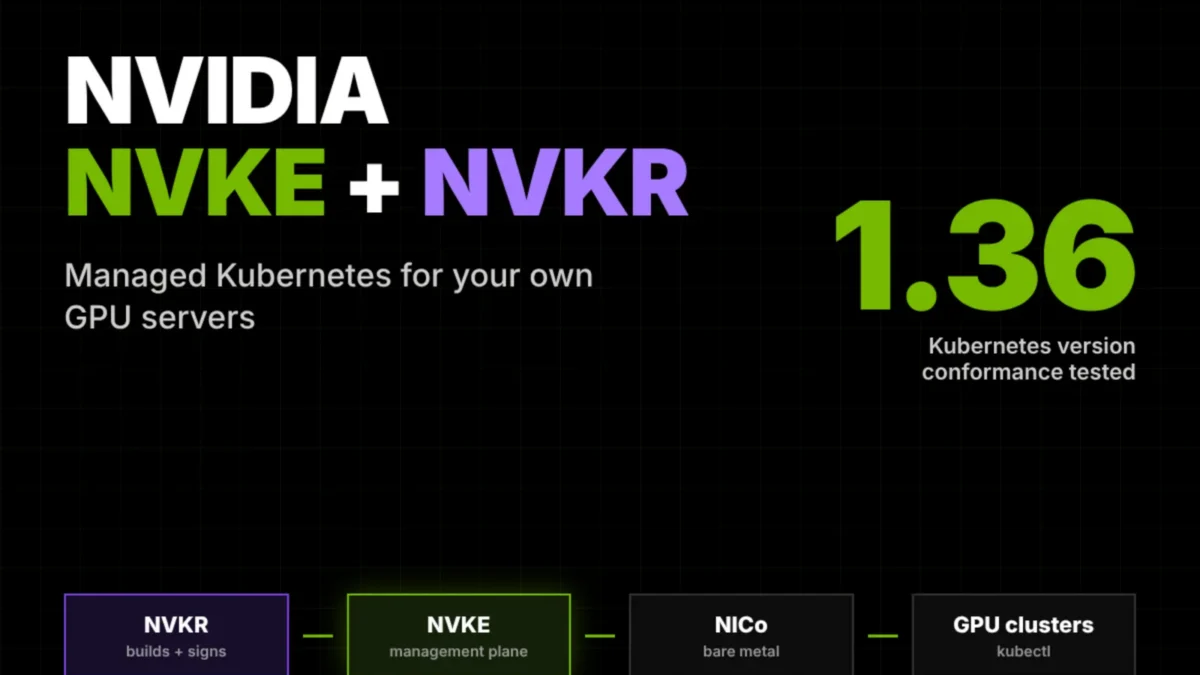
A NVIDIA abriu o código do NVIDIA Kubernetes Engine (NVKE) e do NVIDIA Kubernetes Recipes (NVKR), dois projetos que formam a base de um serviço Kubernetes gerenciado em infraestrutura com GPUs e passam a ficar disponíveis em prévia pública sob licença Apache 2.0. Os componentes, parte da plataforma DSX AI Factory, já estão sendo integrados por parceiros globais e miram fábricas de IA que querem operar clusters Kubernetes em suas próprias GPUs NVIDIA, com mais automação, segurança e flexibilidade.
O que são NVKE e NVKR da NVIDIA para Kubernetes?
NVKE é o plano de controle de um serviço Kubernetes gerenciado rodando em infraestrutura de GPU, enquanto NVKR é o sistema de construção de imagens, pacotes e artefatos que esses clusters utilizam. Juntos, formam, nas palavras do próprio repositório, “a self-hosting factory for Kubernetes clusters”, ou seja, uma fábrica auto-hospedada de clusters Kubernetes, pensada para ambientes de IA que querem controlar toda a pilha, do sistema operacional ao runtime de GPU.
Na prática, o NVKE expõe uma API REST e um CLI chamado nvkectl para que operadores criem e administrem clusters de trabalho a partir de um cluster de gerenciamento. Esses clusters usam Kubernetes upstream, com kubeadm e Cluster API, sem se tornar uma distribuição própria e sem depender do runtime de build do NVKR.
O NVKR, por sua vez, é um sistema declarativo que gera executáveis, imagens de container, charts Helm e imagens de nó para arquiteturas amd64 e arm64. As chamadas “Recipes” – definidas na documentação como “Recipes define validated combinations of software versions and GPU generations” – descrevem combinações validadas de versões de software e gerações de GPU, incluindo assinaturas digitais, SBOMs (lista de componentes de software) e dados de procedência para rastrear exatamente o que roda em cada cluster.
Entenda o contexto
A abertura dos dois projetos ocorre em um momento em que grandes empresas e provedores de nuvem montam “fábricas de IA” baseadas em Kubernetes e GPUs para treinar modelos de inteligência artificial, rodar inferência em escala e processar grandes volumes de dados. Até aqui, boa parte dessas soluções de Kubernetes gerenciado para GPUs era oferecida em modelos proprietários, o que limitava a transparência e a portabilidade.
Ao liberar o NVKE e o NVKR em open source, a NVIDIA busca padronizar a maneira como clusters Kubernetes otimizados para GPU são implantados, operados e atualizados, aproximando seu ecossistema da comunidade de software livre e facilitando integrações com outras plataformas.
Como a NVIDIA está contribuindo para Kubernetes com NVKE e NVKR?
A contribuição vem em duas frentes principais: automação completa da pilha e reforço de segurança e observabilidade. De um lado, o NVKE organiza o ciclo de vida dos clusters Kubernetes – criação, atualização, rotação de nós – usando Kubernetes upstream, Cluster API e kubeadm, o que reduz o acoplamento a soluções proprietárias. De outro, o NVKR fornece um pipeline reprodutível para gerar sistemas operacionais, imagens de nó e pacotes compatíveis com GPUs NVIDIA.
O NVKE exige que cada nó apresente uma identidade SPIFFE atestada antes de receber credenciais para ingressar no cluster. De acordo com o README do projeto, “SPIRE uses TPM for attested SPIFFE identity”: o SPIRE usa o TPM (Trusted Platform Module) do hardware para garantir que o nó é quem diz ser, elevando o padrão de segurança em relação a implantações que só usam chaves ou certificados estáticos.
A criptografia por cluster do etcd – o banco de dados interno do Kubernetes – também está disponível, protegendo segredos e dados de controle contra acessos indevidos. Para monitoramento, o time da NVIDIA descreve um chart Helm baseado em OpenTelemetry que centraliza observabilidade: “An OpenTelemetry-based Helm chart exports logs, metrics and traces over OTLP”, permitindo que logs, métricas e rastros de execução sejam exportados por um protocolo único para coletores e ferramentas de monitoramento.
Dentro dos clusters de trabalho, três projetos complementares se plugam ao NVKE: o AI Cluster Runtime (AICR), responsável pelo runtime de GPU; o NodeWright, que gerencia pacotes e configuração de nós; e o NVSentinel, focado em automação de correções e resposta a falhas.
Quais benefícios o NVKE oferece para infraestrutura de GPU gerenciada?
O principal ganho do NVKE para infraestruturas com GPUs é dar às empresas um plano de controle de Kubernetes gerenciado que elas podem rodar dentro do próprio data center ou nuvem privada, sem abrir mão de funcionalidades típicas de serviços de nuvem pública. Isso inclui criação padronizada de clusters, upgrades coordenados, gerenciamento de capacidade e integração nativa com o runtime de GPU da NVIDIA.
Como o NVKE se apoia em componentes upstream – Kubernetes puro, kubeadm e Cluster API – operadores mantêm compatibilidade com ferramentas já usadas em ambientes corporativos, em vez de se prender a APIs proprietárias. O fato de o projeto não ser uma distribuição, mas um control plane, permite que cada organização continue escolhendo sua base de sistema operacional e de images conforme necessidade, desde que compatível com as “Recipes” do NVKR.
Para times de IA e MLOps, isso significa poder montar clusters especializados para diferentes cargas de trabalho – treinamento, inferência em tempo real, análise intensiva de dados – reaproveitando a mesma base de automação e segurança, inclusive a exigência de identidade baseada em TPM e a criptografia por cluster do etcd.
NVKE e NVKR da NVIDIA são compatíveis com outras plataformas de Kubernetes?
Sim, o NVKR foi desenhado para ir além do NVKE e pode construir artefatos também para outros sistemas de gerenciamento de Kubernetes. A própria documentação indica que o sistema de build não se limita ao control plane da NVIDIA, permitindo gerar imagens de nó, pacotes e charts Helm que podem ser consumidos por diferentes plataformas de Kubernetes, desde que suportem as arquiteturas amd64 e arm64 e os formatos padrão de container e OCI.
Como o NVKE usa Kubernetes upstream, os clusters criados se comportam como clusters Kubernetes padrão, acessíveis via kubectl e compatíveis com ferramentas de ecossistema existentes, o que facilita integração com soluções de observabilidade, segurança, CI/CD e armazenamento de terceiros.
Como o NVKE da NVIDIA se diferencia de outras soluções Kubernetes para GPUs?
O NVKE se distingue principalmente por três características: ser open source e auto-hospedado, focar em GPUs NVIDIA desde a raiz do projeto e se apoiar em componentes Kubernetes upstream, e não em um fork próprio. Ao contrário de ofertas puramente proprietárias de Kubernetes gerenciado, o operador mantém o controle sobre onde o plano de controle roda, como se integra à rede e à segurança corporativa e quais versões de software adota.
Outro diferencial é a integração nativa com o NVKR e suas “Recipes”, que encapsulam combinações testadas de drivers, bibliotecas e versões de Kubernetes para gerações específicas de GPU. Isso reduz o risco de que upgrades de software quebrem workloads críticos de IA. A presença dos projetos AICR, NodeWright e NVSentinel dentro dos clusters de trabalho também coloca o foco em operações contínuas, e não apenas no provisionamento inicial.
A NVIDIA vai manter o NVKE e NVKR como projetos open source?
Os dois projetos foram lançados em prévia pública sob licença Apache 2.0, uma licença permissiva típica de iniciativas que buscam adoção ampla e contribuições da comunidade. A documentação enfatiza o estado de prévia do NVKR, que ainda não possui uma versão de release qualificada, o que abre espaço para mudanças de interface e amadurecimento rápido a partir do uso em campo.
O código está disponível nos repositórios oficiais da NVIDIA, junto com documentação detalhada e um blog técnico que descreve o modelo de operação, os estágios de implantação e os requisitos de infraestrutura. A expectativa é que, à medida que mais empresas adotem NVKE e NVKR em ambientes produtivos, surjam contribuições para novas funcionalidades, melhorias de segurança e suporte a mais cenários de Kubernetes em GPUs.
Parcerias de nuvem e ecossistema em expansão
A abertura do NVKE e do NVKR já movimenta um grupo de parceiros de nuvem e fornecedores de plataforma. Firmus e SK Telecom integram os projetos às próprias fábricas de IA, oferecendo serviços baseados em clusters Kubernetes gerenciados e otimizados para GPUs NVIDIA. Empresas como Mirantis, Rafay, Spectro Cloud, OpenNebula Systems e vCluster incorporam componentes do NVKE e do NVKR em suas ofertas de Kubernetes gerenciado, ampliando as opções para clientes corporativos.
No campo de redes, a Netris habilita o NVKE para automação de rede, integrando o plano de controle de Kubernetes com a orquestração de conectividade em data centers e nuvens privadas. Essa combinação de parceiros indica uma aposta da NVIDIA em um ecossistema amplo, no qual provedores de nuvem, plataformas de Kubernetes e soluções de automação se conectam em torno de uma base aberta focada em GPUs.
Como testar NVKE e NVKR em ambiente local
Para desenvolvedores e times de plataforma que querem experimentar a tecnologia antes de levar para produção, a NVIDIA oferece um quickstart que roda em um único host Linux ou máquina virtual, seja em amd64 ou arm64. Os requisitos mínimos de recursos são claros: 6 CPUs, 12 GiB de memória livre e 100 GiB de disco livre, além de Docker e suporte a TPM virtual. Nesse modo de teste, não é necessário ter GPU instalada nem conta NVIDIA.
Implantações reais, voltadas a produção, pedem uma infraestrutura mais robusta, com uma implantação de rede compatível, capacidade já registrada, um host de build com suporte a KVM, servidor HTTP e registry de imagens. É nesse cenário que o NVKR passa a construir e publicar as imagens e pacotes que o NVKE usará para criar clusters de trabalho, garantindo que cada ambiente de IA rode sobre uma base conhecida e rastreável. A partir daí, a evolução dos projetos deve acompanhar a adoção em escala em fábricas de IA e outros ambientes que dependem de computação acelerada.