Smplify cria freio humano para ações de IA em dispositivos
Startup Smplify lança plataforma de gerenciamento de dispositivos com um “last‑mile control plane”, que obriga aprovação humana antes de agentes de IA alterarem frotas corporativas, e capta US$ 1 milhão.
Tecnologia
Smplify desenvolve solução que exige aprovação humana para mudanças feitas por IA em dispositivos corporativos.
Leia também: Agentes de IA crescem em empresas e geram risco oculto urgente
A Smplify, nova startup de gerenciamento de dispositivos fundada por Ben Greiner e Preetham Gurram, lança uma plataforma que coloca um freio humano obrigatório entre decisões tomadas por agentes de inteligência artificial e a execução de ações em laptops, desktops e celulares corporativos, em um movimento que mira diretamente a governança e a segurança operacional em ambientes altamente automatizados.
Smplify aposta em “last-mile control plane”
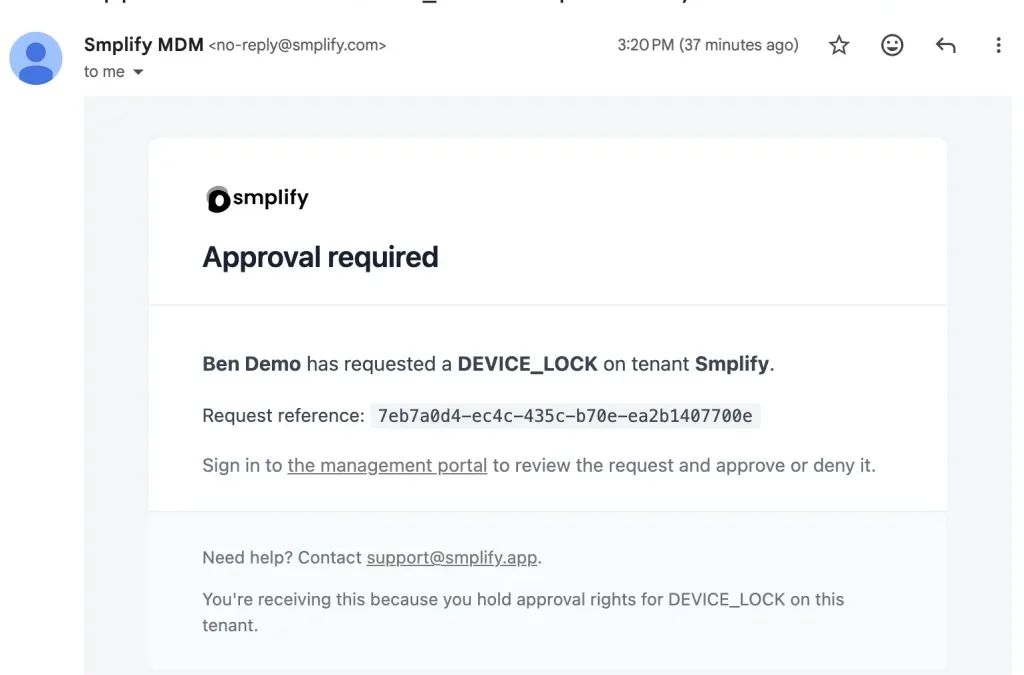
O coração da proposta é o que os fundadores chamam de “last-mile control plane”: um checkpoint final, em que um humano precisa aprovar o que a IA quer fazer antes que qualquer mudança chegue aos dispositivos. Cada ação sugerida por um agente é registrada com quem pediu, qual era a intenção e quem autorizou, criando uma trilha de auditoria pensada para responder a incidentes e disputas de responsabilidade.
A plataforma funciona de forma “headless”, exposta por API e linha de comando, para se encaixar nos fluxos que as equipes de TI já usam, como pipelines de automação e integrações com sistemas de tickets. Em vez de painéis visuais pesados, a ideia é que o controle de dispositivos vire apenas mais um serviço consumido por scripts, bots e, cada vez mais, agentes de IA.
“Device management still assumes a person is watching”, resume Ben Greiner, cofundador e COO da Smplify. Segundo ele, o problema é que administradores já automatizam tarefas com scripts e pipelines, e agora agentes de IA começam a agir sobre frotas inteiras “em velocidade de máquina”. “Enterprises that win won’t be the ones with the smartest agents; they’ll be the ones that can say exactly what each agent is allowed to do and prove what it did”, afirma.
Entenda o contexto
Relatórios recentes mostram que 87% das organizações incentivam o uso de agentes de IA no dia a dia, mas só 47% dizem ter governança e controles claros sobre essas ferramentas. A consultoria Gartner projeta que 40% das empresas devem reduzir ou até desativar agentes autônomos até 2027, depois de enxergar falhas de governança apenas quando algum incidente grave já tiver ocorrido.
Nesse cenário, o risco deixa de ser só o vazamento de dados ou a entrada de malware. Sem limites bem definidos, um agente com privilégios elevados pode, por exemplo, apagar milhares de laptops ou empurrar uma configuração destrutiva para toda a frota antes que alguém perceba. O resultado são paradas longas, perda de dados e operações de recuperação caras e complexas.
Para Mike McNeil, CEO da Fleet, dois fatores definem o tamanho do perigo: “I’d frame risk by two things: how much privilege the code runs with and how hard recovery is”. Em outras palavras, quanto mais poder de execução o código tem e quanto mais difícil é voltar atrás, maior o estrago potencial de uma ação mal planejada — humana ou automatizada.
Como funciona a plataforma da Smplify
A Smplify construiu sua própria plataforma de gestão, desenhada desde o início para conviver com agentes de IA. Em ambientes Apple, ela se apoia em protocolos nativos como o Declarative Device Management, que permitem às equipes de TI descrever o estado desejado dos dispositivos — quais políticas devem valer, quais apps precisam estar instalados, quais recursos podem ser usados — e deixar que o sistema mantenha essa “verdade” ao longo do tempo.
Se um notebook sai desse estado, seja por uma configuração manual, seja por um update perdido, a plataforma detecta o desvio e toma uma ação: pode corrigir automaticamente ou segurar a mudança para aprovação, conforme regras definidas pelo administrador. A mesma lógica vale para ações propostas por agentes de IA: o agente enxerga o problema, sugere uma correção e prepara a mudança, mas só aplica depois que um humano der o “ok” dentro dos limites configurados.
Essa abordagem também incorpora práticas de GitOps que já vinham ganhando espaço em TI. Configurações vivem sob controle de versão, alterações passam por revisão e aprovação, e há um histórico completo do que foi feito, quando e por quem. A diferença, defendem os fundadores, é que esse rigor vem de fábrica, em vez de depender de camadas extras montadas por cada empresa.
Mercado vê IA como inevitável, mas cobra controle
O lançamento da Smplify acontece em um momento em que grandes players de gestão de dispositivos correm para responder às mesmas preocupações. “AI is happening whether organizations know it or not. That’s the problem. You can try to block it, but that’s very hard to do well. It’s far better to build visibility and governance around it”, diz Beth Tschida, CEO da Jamf, que recentemente lançou sua própria suíte de governança de IA focada em descoberta de ferramentas, imposição de políticas e relatórios.
O discurso é parecido: a automação por IA não vai recuar, mas precisa operar dentro de fronteiras claras. É essa leitura que sustenta o investimento de US$ 1 milhão em financiamento pré-seed que a Smplify acaba de anunciar, um sinal de que fundos e parceiros enxergam mercado para soluções que combinem velocidade de máquina com freios humanos obrigatórios.
No médio prazo, a expectativa no setor é de que a gestão de dispositivos corporativos caminhe para um modelo híbrido. De um lado, agentes de IA cada vez mais capazes, atuando sobre frotas enormes em tempo real; de outro, planos de controle como o da Smplify impondo regras, trilhas de auditoria e checkpoints humanos para evitar que um erro de código, uma “alucinação” de IA ou um acesso indevido se transformem em desastre operacional.
Impacto para empresas e fornecedores de MDM
Para as equipes de TI e segurança da informação, a promessa imediata é de mais controle e transparência sobre o que a automação faz em nome da empresa. Em vez de confiar cegamente em scripts que rodam com privilégios amplos, ou em agentes que “aprendem” sozinhos, administradores ganham uma camada em que podem definir quem (humano ou máquina) pode fazer o quê, em quais condições, e acompanhar essa atuação em detalhes.
Para fornecedores e desenvolvedores de plataformas de Mobile Device Management (MDM), a mensagem é que ser compatível com protocolos nativos e aberto a integrações por API deixa de ser diferencial para virar requisito. A própria Smplify se coloca como um MDM que é, ao mesmo tempo, plataforma de desenvolvimento: empresas de software podem embutir funções nativas de gestão de dispositivos dentro de seus produtos, sob sua própria marca, usando a infraestrutura da startup.
Ao apostar nesse “último quilômetro” entre a decisão automatizada e a ação efetiva na máquina, a Smplify tenta se posicionar como peça central de um novo tipo de governança: menos focada em proibir IA e mais em impor limites claros, provar o que foi feito e reduzir o custo de recuperação quando — inevitavelmente — algo der errado.