Volt Typhoon usa rede Silent Train em 4 ataques zero-day globais
Grupo de espionagem chinês Volt Typhoon usou a rede covert Silent Train em quatro campanhas com falhas zero-day contra sistemas de gestão e infraestrutura crítica, elevando o alerta de ciberdefesa global.
Cibersegurança
Grupo chinês realiza ataques sofisticados usando rede covert para explorar falhas em sistemas críticos.
Leia também: Falha no Headscale 0.29.5 permite acesso root em redes Tailscale
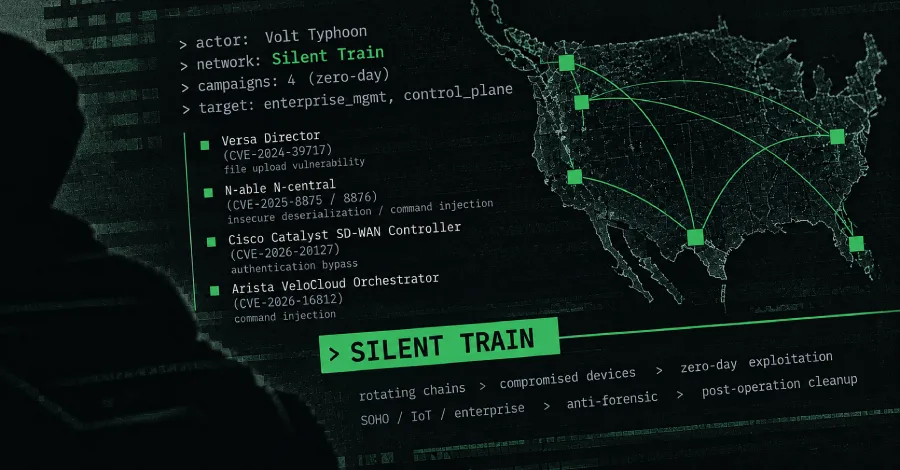
O grupo de espionagem cibernética chinês Volt Typhoon vem usando uma rede covert chamada Silent Train para conduzir quatro campanhas de exploração de vulnerabilidades zero-day contra sistemas de gestão empresarial e redes estratégicas em todo o mundo, com foco em infraestrutura crítica e forte ênfase em ocultar rastros e dificultar a atribuição dos ataques.
Rede covert usa dispositivos comuns como escudo
Identificada por pesquisadores da Lumen Technologies Black Lotus Labs no fim de 2023, Silent Train é descrita como uma infraestrutura efêmera construída sobre cadeias rotativas de dispositivos comprometidos, que vão de roteadores residenciais a equipamentos corporativos de grande porte. “Silent Train uses rotating chains of compromised SOHO, IoT, and enterprise infrastructure,” afirma o laboratório.
Esses dispositivos, incluindo 27 classes diferentes de equipamentos de marcas como TP-Link, Intelbras, NETGEAR, Zyxel, Ruckus Wireless, Cambium, Fortinet, Cisco, PRTG, Mirth Connect e CyberPanel, são explorados sob demanda e usados por períodos curtos, em sessões que duram em média poucas horas. Depois de cada operação, a cadeia de acesso é desmontada e reconstituída em outros alvos.
Segundo a análise técnica, o objetivo é sustentar fases críticas de um ataque — exploração de falhas, roubo de credenciais, exfiltração de dados e manutenção de acesso — sem deixar infraestrutura fixa que possa ser rastreada ou derrubada com facilidade.
Como funciona o “trem” de acesso multi-hop
Silent Train é apresentado pelos pesquisadores como um framework em camadas, no qual o tráfego malicioso é roteado por múltiplos dispositivos comprometidos antes de alcançar o alvo final. Alguns tipos de equipamentos aparecem apenas como nós intermediários, enquanto outros são usados como pontos de saída próximos às vítimas, em uma compartmentalização pensada para confundir analistas de defesa.
“Silent Train is built around rapidly rotating chains of compromised SOHO, IoT, and enterprise devices that are exploited on demand, used against carefully selected targets, cleaned up after each operation, and continuously refreshed,” resume a Lumen Black Lotus Labs. Esse modelo dá a Volt Typhoon um nível de segurança operacional considerado incomum, com pouca chance de que logs ou arquivos deixem evidências consistentes das operações.
“Silent Train stands out for its operational discipline, focusing on short-lived, selfmanaged sessions rather than persistent relays or C2 infrastructure”, diz ainda o relatório. Em vez de servidores de comando e controle permanentes, os operadores constroem cadeias de acesso sob medida para cada missão.
Quais vulnerabilidades zero-day foram exploradas
De acordo com a investigação, Silent Train foi usado em quatro campanhas distintas de exploração de vulnerabilidades zero-day, todas voltadas a sistemas de gestão e controle amplamente instalados em grandes empresas e provedores de serviços.
Uma dessas campanhas explorou uma falha de upload de arquivos no Versa Director (CVE-2024-39717). A vulnerabilidade permitiu o envio de um web shell personalizado, batizado de VersaMem, usado para coletar credenciais e abrir caminho para o acesso a clientes conectados a esses ambientes.
Outras três vulnerabilidades zero-day foram confirmadas no escopo da rede covert, embora os detalhes técnicos completos não tenham sido divulgados. Em paralelo, há forte suspeita de que o grupo tenha se aproveitado de uma falha até então desconhecida na plataforma Quest KACE, explorada antes de sua correção em outubro de 2025, em uma campanha que impactou mais de 30 vítimas.
Nesses ataques, o foco recai sobre sistemas que concentram visibilidade e controle de grandes ambientes corporativos — painéis de gestão de rede, plataformas de monitoramento e soluções de acesso remoto. Ao comprometer esses pontos, Volt Typhoon obtém alcance amplo a redes consideradas de alto valor estratégico, especialmente para os Estados Unidos.
Entenda o contexto
Volt Typhoon, também identificado na comunidade de segurança como Bronze Silhouette, Insidious Taurus, UNC3236, Vanguard Panda e Voltzite, é um grupo de espionagem cibernética vinculado ao Estado chinês e associado há anos a ataques contra infraestrutura crítica, em especial nos setores de comunicações, energia, transporte e água.
A criação de Silent Train marca uma mudança de padrão após a desarticulação de uma botnet anterior, conhecida como KV, também ligada a atores chineses. Em vez de se apoiar em uma rede estável de dispositivos infectados, o grupo passou a montar e desmontar infraestruturas transitórias sob demanda. “Volt Typhoon rapidly assembled and dismantled transient infrastructure, creating a resilient, secure, and compartmentalized framework that protected valuable access,” aponta o relatório.
Com o amadurecimento da plataforma, Silent Train evoluiu de uma rede totalmente efêmera para uma arquitetura híbrida, na qual parte dos dispositivos empresariais passa a ser mantida comprometida por períodos um pouco mais longos, na faixa de um a três meses, sem abandonar a lógica de rotação constante e compartimentação.
Setores críticos estão na linha de frente
A teia de vítimas mapeada pelos pesquisadores inclui centenas de organizações em setores considerados vitais: telecomunicações, órgãos de governo, defesa, satélites e serviços de comunicação de missão crítica, universidades, empresas de tecnologia da informação e uma ampla gama de infraestrutura essencial — água, energia, transporte marítimo, ferroviário e aéreo, além de serviços de emergência.
Dentro desse conjunto, os alvos têm em comum o potencial de oferecer acesso privilegiado a ecossistemas estratégicos, com impacto direto em segurança nacional e continuidade de serviços públicos e privados. Em regiões como os Estados Unidos, a atenção se volta especialmente a estados que concentram bases militares, grandes operadoras de telecom e cadeias logísticas sensíveis.
Os pesquisadores destacam que a escolha de plataformas de gestão como porta de entrada indica um esforço deliberado para manter “acesso estratégico e contínuo” a ambientes que podem ser críticos em cenários de tensão geopolítica. A capacidade de acionar essas credenciais e rotas de acesso em momentos de crise é vista como um ativo central para a estratégia de espionagem e de preparação de terreno para possíveis ações de sabotagem.
Técnicas anti-forenses e limpeza pós-operação
Para sustentar essa postura de longo prazo sem ser neutralizado, o grupo investe pesado em técnicas anti-forenses. “It employs anti-forensic techniques, compartmentalized operations, and post-operation cleanup to minimize detection and attribution,” descreve a Lumen Black Lotus Labs.
Na prática, isso significa que, a cada sessão de operação, os operadores da Silent Train exploram interfaces web expostas em dispositivos SOHO, IoT e equipamentos de rede, ativando serviços temporários de SSH e implantando apenas as ferramentas mínimas necessárias para permitir o encadeamento de acessos. “To construct these sessions, its operators exploit exposed web interfaces on SOHO, IoT, and other relay devices, then deploy only the tooling needed to enable chained SSH access through the compromised node,” dizem os pesquisadores.
Finalizada a ação — que em muitos casos dura poucas horas —, chaves, arquivos de configuração, binários temporários e quaisquer utilitários deixados na máquina são removidos. Cada elo da cadeia tem papel definido, mas pode ser rapidamente substituído por outro dispositivo comprometido, o que limita o valor de análises forenses posteriores e torna mais difícil interromper a operação como um todo.
O que muda para a defesa cibernética
A consolidação da Silent Train é vista por especialistas como um ponto de virada na espionagem cibernética patrocinada por Estados. Em vez de se apoiar em grandes botnets facilmente rastreáveis, o modelo baseado em infraestrutura transitória, rotativa e altamente compartimentada eleva a complexidade para defensores em todos os níveis.
Para empresas, provedores de telecom e órgãos públicos, o desafio não é apenas corrigir vulnerabilidades zero-day assim que forem divulgadas, mas também identificar padrões de tráfego que envolvem cadeias de dispositivos aparentemente legítimos — muitos deles, modems e roteadores de usuários finais ou pequenos negócios. A ampliação da superfície de ataque com o uso massivo de dispositivos IoT e SOHO mal geridos agrava o quadro.
Na comunidade de segurança, a análise da Silent Train alimenta o desenvolvimento de novas ferramentas de detecção de infraestruturas efêmeras e modelos de correlação que levem em conta encadeamentos de múltiplos saltos, e não apenas conexões diretas entre origem e destino. Também reforça a pressão por políticas mais rígidas de segurança para dispositivos conectados, exigindo atualizações mais frequentes e configurações padrão menos expostas.
Em paralelo, governos e agências de defesa tendem a intensificar a cooperação internacional para mitigar o uso de falhas zero-day em sistemas críticos, além de discutir respostas diplomáticas e eventuais sanções a atores estatais envolvidos nesse tipo de operação.