Falha grave em Cisco SD-WAN abre backdoor e rouba chaves AES-256
Grupo ligado ao Volt Typhoon explora a vulnerabilidade CVE-2026-20127 em Cisco Catalyst SD-WAN para instalar o malware KeyDrift, roubar chaves AES-256 e manter backdoor oculto.
Segurança Digital
Vulnerabilidade em Cisco SD-WAN permite ataque sofisticado com malware que compromete chaves criptográficas AES-256.
Leia também: Telemetria de rede e IA viram aliadas centrais dos SOCs
Hackers ligados à infraestrutura do grupo chinês Volt Typhoon estão explorando a vulnerabilidade crítica CVE-2026-20127 nos sistemas Cisco Catalyst SD-WAN para instalar o malware KeyDrift, capaz de roubar chaves AES-256 usadas na criptografia do tráfego entre roteadores e abrir um backdoor discreto para controle remoto das redes.
Malware coleta chaves e abre backdoor em redes SD-WAN
A falha, avaliada com pontuação máxima CVSS 10.0, afeta os componentes Cisco Catalyst SD-WAN Controller (antigo vSmart), Manager (vManage) e Validator (vBond), tanto em instalações próprias de clientes quanto em nuvens gerenciadas pela própria Cisco, incluindo ambientes regulados como FedRAMP. Ela “permite que um invasor remoto não autenticado obtenha privilégios administrativos” nesses sistemas, assumindo uma conta interna de alto privilégio sem precisar de senha.
Uma vez dentro, o grupo de hackers, rastreado como UAT-11473, implanta o KeyDrift nos controladores SD-WAN. O alvo principal é o processo vdaemon, que administra as conexões de controle criptografadas entre os roteadores. O componente LittleFilch, parte do malware, se injeta nesse processo e passa a ler as mensagens de controle depois da descriptografia, identificando o IP dos roteadores e extraindo um campo de 32 bytes avaliado como material de chave AES-256.
Esse material é então criptografado com RSA e gravado em arquivo para posterior exfiltração por UDP, a partir de configurações que não foram totalmente recuperadas pelos analistas. Com as chaves em mãos, um atacante pode quebrar na prática a confidencialidade das comunicações protegidas pela SD-WAN, espionando ou mesmo manipulando o tráfego entre sites corporativos.
Além do roubo de chaves, o KeyDrift instala o backdoor PolyFlame, injetado na memória de processos vdaemon. “PolyFlame pode atuar como um backdoor TinyShell-like que executa comandos e manipula arquivos”, permitindo que os operadores controlem remotamente o sistema comprometido, encaminhem comandos para outras máquinas e mantenham presença furtiva por longos períodos.
Entenda o contexto
Os ataques são descritos pelos pesquisadores da divisão de segurança da Cisco como “históricos”, com exploração observada desde pelo menos 2023 e continuidade até o fim de 2025, inclusive após a divulgação pública da falha em fevereiro deste ano. A divulgação detalhada do caso foi feita em 28 de outubro, com reforço de alertas para clientes corporativos e órgãos governamentais.
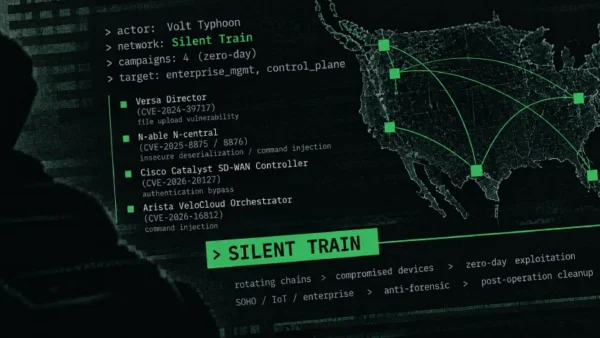
O grupo UAT-11473 tem como alvos setores estratégicos como serviços espaciais e de satélite, defesa, tecnologia aeroespacial e pesquisa política. A infraestrutura usada nas operações “se sobrepõe consideravelmente” à rede Silent Train, empregada para encobrir ações do Volt Typhoon, apontado como operação cibernética patrocinada pelo Estado chinês. “Volt Typhoon é um grupo ciberpatrocinado pelo Estado chinês, segundo CISA, NSA e FBI.”
Embora a ligação entre UAT-11473 e Volt Typhoon seja feita principalmente por sobreposição de infraestrutura, o envolvimento de ambientes sensíveis e a natureza da falha ampliam o caráter de espionagem estratégica do caso, com potencial impacto sobre cadeias de suprimentos críticas e redes de governo.
Como o ataque funciona nos diferentes componentes
Nos controladores SD-WAN, o KeyDrift costuma ser iniciado por scripts runit modificados, responsáveis por subir serviços do sistema. Em um dos cenários observados, o script do serviço SSH é alterado para acionar antes um loader, conf_sshd, que identifica os processos vdaemon em execução e, com a ferramenta rsshd, injeta o módulo principal PolyFlame em cada um deles.
No Validator (antigo vBond), o grupo cria um serviço falso aaamgr sob o diretório de serviços do sistema. Esse serviço carrega um binário compactado, aaamgrd, que decripta e executa o PolyFlame. O comportamento difere do componente legítimo da Cisco, um pacote Python que normalmente não roda como serviço compilado, o que ajuda a identificar possíveis comprometimentos.
Os invasores ainda recorrem a técnicas de ofuscação como timestomping, copiando carimbos de data e permissões de arquivos legítimos para os arquivos maliciosos, na tentativa de confundir análises forenses e sistemas de detecção baseados em anomalias de tempo de modificação.
Impacto para empresas e governos
A exploração da CVE-2026-20127 atinge diretamente a espinha dorsal de redes SD-WAN que conectam filiais, data centers e ambientes em nuvem de grandes empresas e órgãos públicos. Ao comprometer os controladores que distribuem as chaves AES-256 entre os roteadores, os invasores ganham visibilidade profunda do tráfego corporativo e podem interferir em rotas, priorização de pacotes e conectividade entre locais críticos.
Entre os alvos mapeados estão organizações dos setores de serviços espaciais, defesa e tecnologia aeroespacial, além de entidades envolvidas em pesquisa política. Para esses ambientes, a combinação de espionagem de longo prazo e possibilidade de manipulação de tráfego cria risco adicional de sabotagem, roubo de propriedade intelectual e acesso a informações sensíveis sobre formulação de políticas e estratégias nacionais.
Especialistas alertam que o uso de backdoors embutidos no próprio tráfego de controle SD-WAN torna a detecção especialmente difícil, já que muitos comandos do PolyFlame são encapsulados em comunicações que, à primeira vista, parecem legítimas entre os componentes da rede.
Resposta da Cisco e medidas de mitigação
A Cisco afirma ter conhecimento de exploração limitada da CVE-2026-20127, corrigida em versões recentes do software Catalyst SD-WAN. Não há solução alternativa eficaz: a orientação é atualizar imediatamente para os releases corrigidos, já que versões anteriores à 20.9 e as linhas 20.11, 20.13, 20.14 e 20.16 já chegaram ao fim da manutenção de software.
Para clientes on-premises que ainda não conseguiram atualizar, a recomendação temporária é restringir o acesso às portas 22 e 830 apenas aos endereços IP de controladores e sistemas conhecidos, medida que se mostrou eficaz em testes, mas precisa ser validada em cada ambiente. A própria empresa destaca que o bloqueio não remove malwares já instalados nos dispositivos.
Ferramentas de detecção também foram reforçadas. Em 28 de outubro, foram liberadas novas regras do sistema Snort para identificar conexões de comando e controle do KeyDrift e tentativas de exploração da vulnerabilidade. Administradores são orientados a habilitar esses controles e monitorar com atenção logs e alertas de segurança.
A Cisco orienta ainda a verificar sinais de exploração do bug em arquivos de log, como entradas de autenticação via chave pública para o usuário vmanage-admin a partir de IPs desconhecidos, e a acionar o time de resposta a incidentes e o suporte técnico (TAC) caso haja qualquer evidência de comprometimento.
Para órgãos civis federais nos Estados Unidos, uma diretriz de emergência determina, em caso de comprometimento de contas de alto privilégio, a implantação de novas instâncias de Manager, Controller e Validator a partir de imagens já corrigidas e a migração dos roteadores de borda para esse novo conjunto de controladores.
Embora as atualizações fechem a brecha, os próprios documentos de correção da Cisco alertam para a possibilidade de “explorações existentes que ainda estejam em vigor” mesmo após o upgrade, o que reforça a necessidade de investigação profunda, limpeza de backdoors como o PolyFlame e eventual rotação das chaves usadas para proteger o tráfego SD-WAN.