monday.com limita IA ao menor privilégio e reforça segurança hoje
monday.com passa a aplicar o princípio do menor privilégio na gestão de permissões dos seus agentes de IA, reforça segurança e mantém velocidade de inovação na plataforma.
Segurança Digital
A monday.com adota práticas rigorosas para gerenciar permissões de IA, garantindo proteção sem comprometer a inovação.
Leia também: Reddit cresce 53% em receita, mas perde usuários em 2026
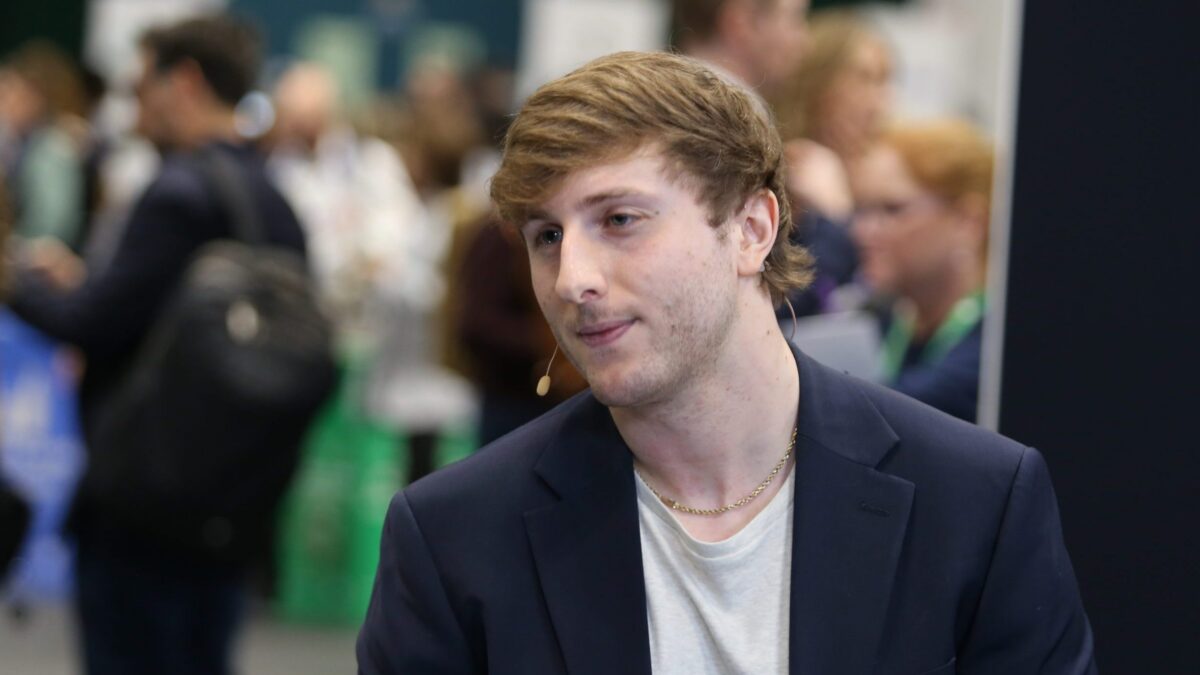
A monday.com está aplicando o princípio do menor privilégio na gestão de permissões dos agentes de inteligência artificial da sua plataforma, numa estratégia que busca segurar as rédeas da segurança sem frear a velocidade de inovação, como detalhou Ryan Nigro, líder da equipe de segurança, confiança e habilitação da empresa, durante o evento Elevate.
Permissões mínimas para IA, segurança máxima
Na prática, a companhia limita cada agente de IA ao acesso estritamente necessário para executar suas tarefas, liberando novas permissões apenas conforme o uso comprova necessidade. Em vez de ativar todos os recursos para todos os usuários de uma vez, as equipes vão expandindo o escopo de forma controlada.
Nigro comparou a abordagem a um sistema de freios bem projetado: “Os freios de um carro não são para você estar desacelerando constantemente. É para que você possa se sentir confiante em ir mais rápido.” Segundo ele, quando os limites são claros, times de desenvolvimento, operações de TI e produto conseguem avançar com mais rapidez e menos receio de abrir brechas.
O executivo citou um estudo da IBM que atribui de 80% a 90% das brechas de segurança a erros humanos ligados a permissões excessivas, problema que agora se replica em velocidade de máquina com a chegada de agentes de IA aos fluxos de trabalho.
Entenda o contexto
O princípio do menor privilégio nasceu na cibersegurança voltada a usuários humanos, mas está sendo adaptado à IA porque, na avaliação de Nigro, os agentes realizam tarefas muito parecidas com as de funcionários. Se uma pessoa tem acesso demais, o agente que herda essas permissões também passa a representar risco.
Um exemplo comum é o de um colaborador que troca de área, como de finanças para jurídico, e mantém acessos antigos por falta de revisão de perfis. Sem gestão rígida, esse acúmulo vira uma porta aberta para incidentes. Ao aplicar políticas dinâmicas, a monday.com busca garantir que as permissões acompanhem mudanças de função, evitando privilégios herdados desnecessários.
Governança que acelera, não trava
Para Nigro, o erro clássico é liberar tudo para todo mundo: “Você não quer habilitar todos os recursos e dar acesso total a todos ao mesmo tempo. Isso é má gestão de permissões.” A orientação vale tanto para pessoas quanto para sistemas inteligentes.
Ele ressaltou que áreas acostumadas a ter acesso amplo, como vendas ou suporte, também entram nessa revisão. “Não faz sentido um representante de vendas ter permissão para alterar ambientes de produção”, afirmou. Ao segmentar funções, a plataforma diminui o risco operacional sem paralisar quem precisa trabalhar com dados sensíveis.
Com os agentes de IA operando dentro de trilhos bem definidos, a governança deixa de ser vista como burocracia e passa a funcionar como um facilitador. Times responsáveis por criar e treinar agentes podem experimentar mais, sabendo que erros ou comportamentos inesperados encontram barreiras claras de acesso.
Impacto para usuários e próximos passos
Internamente, a adoção do menor privilégio é apresentada como um reforço de confiança: os limites de acesso dão respaldo para acelerar experimentos com IA. A expectativa é reduzir incidentes ligados a falhas humanas, ao mesmo tempo em que aumenta a confiança de clientes corporativos na postura de segurança da monday.com.
Segundo Nigro, o modelo não é estático. A empresa pretende manter monitoramento contínuo e ajustes finos à medida que evoluem tanto as funções dos colaboradores quanto as capacidades dos agentes de IA, com o objetivo de equilibrar, em tempo real, inovação rápida e proteção contra brechas de segurança.