Grupo chinês usa IA para atacar 200+ alvos globais desde 17/10
Grupo de hackers chinês patrocinado pelo Estado usa framework de penetração ARTEX, baseado em IA, para atacar em massa mais de 200 órgãos públicos e empresas de setores estratégicos no mundo.
Cibersegurança
Ataques sofisticados com IA visam órgãos públicos e empresas estratégicas globalmente.
Leia também: Microsoft acelera IA ágil para resolver crises globais em semanas
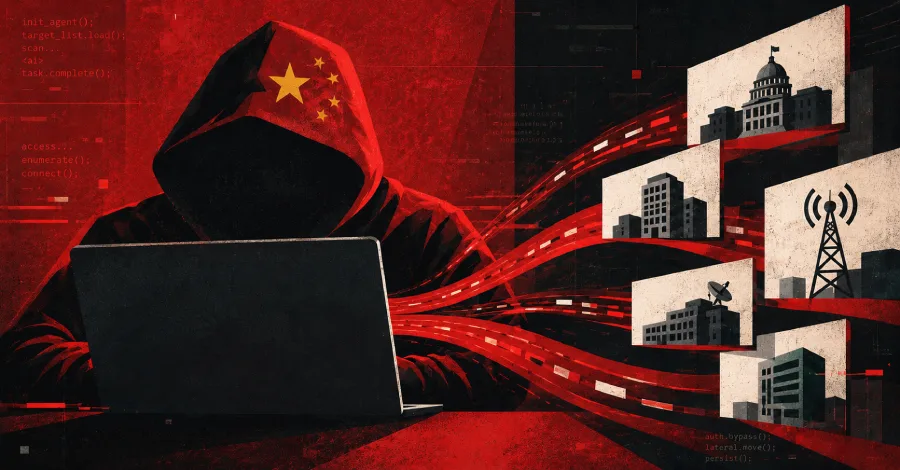
O grupo de hackers chinês Vapor Panda, ligado ao Estado, está usando o framework de penetração ARTEX, baseado em inteligência artificial, para conduzir ataques simultâneos contra mais de 200 organizações de alto valor em todo o mundo, incluindo ministérios estrangeiros, empresas de semicondutores, defesa, think tanks e operadoras de telecomunicações, com confirmação de implantação de malware e atividades de pós-exploração em parte desses alvos.
IA turbinando ataques em larga escala
Os ataques com o ARTEX começam a ser observados a partir de 17 de outubro e continuam em curso, atingindo órgãos de governo na América Latina, Europa, Ásia e Oriente Médio, além de organizações dos setores de semicondutores, defesa e centros de pesquisa nos Estados Unidos e provedores de telecom em várias regiões. Especialistas em segurança que acompanham o caso atribuem a campanha ao Vapor Panda, também conhecido anteriormente como VexatiousTemper e associado ao cluster Earth Estries.
O ARTEX é um framework de teste de invasão desenvolvido em Go e apoiado por múltiplos modelos de linguagem de grande porte, como o DeepSeek e um outro modelo comercial por assinatura ainda não identificado. A ferramenta coordena diversos “agentes” de IA, divididos em planejadores e executores, capazes de fazer desde reconhecimento inicial de alvos até exploração de vulnerabilidades, movimentação lateral na rede e evasão de defesas.
Apesar do alto grau de automação, há sempre um operador humano supervisionando a operação. Esse operador direciona os agentes a tarefas específicas, como escrever web shells (páginas maliciosas para manter acesso aos servidores), extrair senhas de administradores de domínio e mapear quais sensores de segurança e ferramentas de proteção estão instalados nas máquinas invadidas.
Em análise técnica, especialistas em cibersegurança destacam que ferramentas como o ARTEX mudam a escala dos ataques. “Agentic tooling like ARTEX enables this scale of expansion at speed, allowing a small team to pursue a wider target set than manual operations would support, rather than a wholesale shift away from the adversary’s established access-development mission”, diz um relatório da CrowdStrike.
O que já foi comprometido
Até o momento, atividades de pós-exploração foram confirmadas em nove organizações, estágio em que os invasores já conseguiram se manter dentro da rede e avançar para novos sistemas. Nesses ambientes, o Vapor Panda implantou o malware BLOODALCHEMY, descrito como um derivado da família ShadowPad, usado para manter acesso persistente e furtivo. Em seguida, o grupo passou a realizar password spraying (tentativas maciças de senha com combinações comuns ou reaproveitadas), varredura de rede e reconhecimento detalhado da infraestrutura interna.
Além desses casos, pelo menos 12 outras organizações sofreram tentativas de password spraying e varredura de credenciais, entre elas think tanks nos Estados Unidos e entidades governamentais em países europeus. Esses movimentos indicam que a campanha está em expansão e que parte dos ataques ainda pode estar na fase inicial de quebra de senhas e mapeamento de acesso.
Um dos dados que melhor ilustra a escala da automação é o volume de recursos de IA consumido em uma única intrusão. Segundo a CrowdStrike, em apenas um dos incidentes investigados, os agentes de planejamento do Vapor Panda consumiram da ordem de 1,4 bilhão de tokens de entrada. “In a single intrusion, Vapor Panda’s planning agents consumed on the order of 1.4 billion input tokens, indicating the scale of the automated activity and implying far higher consumption across the operation as a whole”, afirma a empresa.
Como o ARTEX muda o jogo da cibersegurança
As transcrições das sessões de ataque analisadas por pesquisadores mostram que o ARTEX é usado de forma orquestrada, combinando automação com técnicas já consolidadas de espionagem digital. Os agentes de IA disparam, em paralelo, diferentes caminhos de ataque contra o mesmo alvo, explorando ao mesmo tempo aplicações web, serviços em nuvem, ambientes de containers, Active Directory, infraestrutura de e-mail, VPNs e outros pontos de entrada.
Quando uma rota falha — por exemplo, uma vulnerabilidade corrigida ou um controle de segurança que bloqueia determinada técnica —, os agentes mudam de abordagem e tentam outro vetor, quase em tempo real. Segundo os analistas, essa amplitude e capacidade de adaptação permitem que um único operador conduza ataques complexos contra muito mais alvos do que seria possível em operações totalmente manuais.
O modelo também reduz a barreira técnica para campanhas de intrusão sofisticadas. Em avaliações publicadas neste mês, laboratórios de pesquisa em segurança descrevem o ARTEX como uma ferramenta que “orquestra múltiplos backends de LLM para realizar de forma autônoma reconhecimento, identificação de vulnerabilidades e exploração”, o que facilita a vida de grupos com menos especialistas altamente qualificados, mas com acesso a infraestrutura de IA.
A rápida adoção do ARTEX por diferentes atores maliciosos levou seu desenvolvedor, Li Puhua, conhecido no underground pelo apelido Autumn-27, a fechar o código do framework, que antes circulava de forma mais aberta. A mudança tende a dificultar a análise detalhada por parte de pesquisadores independentes e equipes de defesa, ao mesmo tempo em que mantém a ferramenta nas mãos de grupos selecionados.
Entenda o contexto
O uso do ARTEX pelo Vapor Panda se soma a outros movimentos recentes de grupos de hackers ligados ao Estado chinês, que vêm apostando em operações de espionagem e roubo de propriedade intelectual em vários setores considerados estratégicos. Novos coletivos, batizados por pesquisadores como Hollow Panda, Overcast Panda, Titan Panda e Veiled Panda, também são descritos em relatórios recentes como parte desse esforço mais amplo.
O Overcast Panda, por exemplo, tem sido associado a operações de acesso físico direto em que o grupo supostamente compromete dispositivos de vítimas quando estas viajam à China, instalando o backdoor proprietário FlowCloud para manter acesso remoto discreto. “FlowCloud itself is a sophisticated, purpose-built tool uniquely associated with Overcast Panda”, aponta a CrowdStrike. Uma vez presente, o FlowCloud oferece funcionalidades como captura de tela, registro de teclas digitadas, coleta de arquivos e roubo de credenciais.
Já o Titan Panda foi observado explorando vulnerabilidades em softwares jurídicos de faturamento, com foco em escritórios de advocacia na América do Norte. Nesses casos, o grupo teria abusado de uma chave padrão do Internet Information Services (IIS) usada em implantações do Intapp Time Server, abrindo caminho para a execução de código remoto e o uso de um framework em memória, chamado IceGiant, para reconhecimento, movimentação lateral e exfiltração de dados.
O surgimento coordenado desses grupos e o uso intensivo de ferramentas de IA como o ARTEX reforçam avaliações de que há uma campanha estruturada de espionagem cibernética patrocinada por Estado, com foco em tecnologia de ponta, infraestrutura crítica, decisões de política externa e informações sensíveis de governos e empresas.
Impacto para governos e empresas
Na prática, a adoção do ARTEX pelo Vapor Panda aumenta de forma significativa o risco para ministérios, órgãos de política externa, empresas de semicondutores, defesa, telecomunicações e centros de pesquisa. A automação permite que um time relativamente pequeno ataque, ao mesmo tempo, dezenas ou centenas de redes complexas, mantendo campanhas persistentes e de difícil detecção.
Para os alvos, isso se traduz em maior probabilidade de falhas de segurança serem encontradas e exploradas antes de serem corrigidas, vazamento de dados sigilosos, perdas de propriedade intelectual e, em alguns casos, riscos diretos à segurança nacional. A confirmação de pós-exploração em nove organizações e de tentativas adicionais em pelo menos 12 já indica que parte dos invasores conseguiu avançar muito além da simples tentativa de invasão.
Como resposta, equipes de segurança em governos e empresas ao redor do mundo começam a reforçar monitoramento de acessos suspeitos, revisar políticas de autenticação — com foco em senhas fracas e reaproveitadas, alvo principal de password spraying —, implementar dupla autenticação em larga escala e investir em detecção comportamental, capaz de flagrar movimentações anômalas mesmo quando técnicas tradicionais são burladas.
Especialistas alertam que o avanço de frameworks ofensivos baseados em IA tende a provocar uma corrida de armamentos no campo da cibersegurança, com defensores também buscando automatizar a detecção e a resposta a incidentes. Enquanto isso, operações como a do Vapor Panda seguem ativas, pressionando por cooperação internacional mais estreita e por políticas mais rígidas de proteção de dados em setores estratégicos.