Falha crítica no Rails expõe apps com Active Storage e ImageMagick
Vulnerabilidade grave no Active Storage permite a invasores não autenticados ler e escrever arquivos no servidor via uploads processados pelo ImageMagick. Atualização é urgente.
Segurança
Vulnerabilidade no Active Storage permite acesso não autorizado a arquivos via ImageMagick, exigindo atualização imediata.
Leia também: Testes independentes mostram ranking real das 12 plataformas WAAP
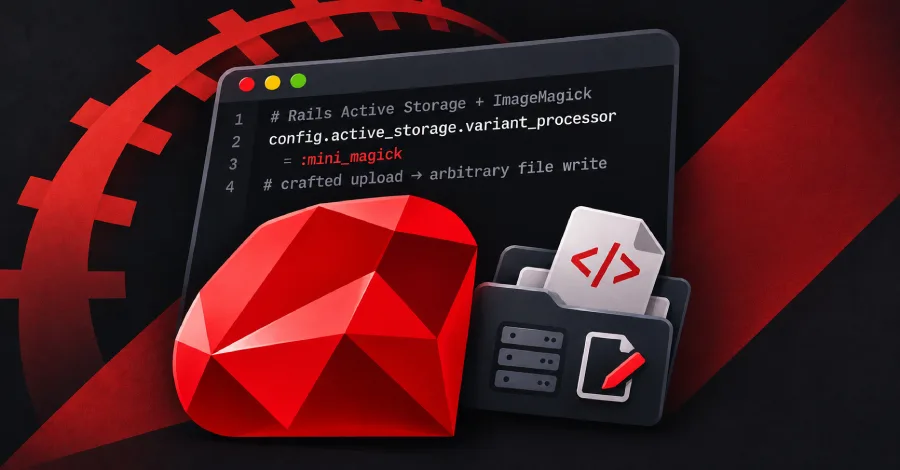
Uma falha crítica no Active Storage, componente de uploads do Ruby on Rails, permite que atacantes não autenticados escrevam arquivos arbitrários no servidor e leiam dados sensíveis em aplicações que usam ImageMagick e armazenamento em disco, abrindo caminho para invasões graves e possível execução remota de código.
Rails corrige vulnerabilidade e pede atualização imediata
O problema foi corrigido nas versões 8.1.4.1 e 8.0.5.2 do Rails, divulgadas nesta semana, e recebeu pontuação 9,8 na escala de severidade CVSS. O identificador de segurança é GHSA-f3w6-w445-fwh9, ainda sem código de CVE atribuído.
A falha atinge aplicações que utilizam o Active Storage com o serviço Disk, que grava arquivos diretamente no disco do servidor, e processam uploads de imagens com o ImageMagick por meio da gem MiniMagick. Nesses cenários, um invasor pode enviar um arquivo SVG malicioso capaz de acionar o coder MSL do ImageMagick durante a análise do upload.
Esse coder funciona como um interpretador de scripts dentro do ImageMagick e consegue ler e escrever arquivos referenciados no próprio conteúdo da imagem. Na prática, isso permite ao atacante gravar arquivos em locais arbitrários do servidor e ler qualquer arquivo acessível pela aplicação, incluindo secret_key_base e credenciais para outros sistemas — ponto de partida para execução remota de código e movimentação lateral na infraestrutura.
Em comunicado, o projeto Rails afirma que pelo menos uma cadeia de ataque foi relatada, mas alerta que não considera esse o único vetor possível: “One attack chain was reported to it, but it does not assume it is the only one that exists.” A equipe também reforça a urgência da correção: “Rails strongly recommends upgrading as soon as possible.”
Como o ataque funciona
O gatilho da vulnerabilidade está na forma como o Active Storage delega a análise dos arquivos enviados ao ImageMagick. A ferramenta escolhe automaticamente um codificador (coder) com base no conteúdo do arquivo. Alguns desses coders, como o MSL, atuam sobre arquivos referenciados dentro da imagem, e não apenas sobre a imagem em si.
Até a correção desta semana, o Active Storage não impunha limites sobre quais coders o ImageMagick poderia usar durante a análise. Isso deixava a segurança inteiramente a cargo da política de configuração do ImageMagick no servidor, que em muitas instalações não bloqueava o uso do coder MSL.
Segundo o commit que corrige o problema, um arquivo SVG especialmente construído consegue fazer com que o analisador do Active Storage acione o coder MSL. O simples ato de anexar o arquivo já é suficiente para explorar a falha: não é necessário gerar variantes de imagem, pré-visualizações ou chamar manualmente rotinas de análise.
Em aplicações que usam o serviço Disk, além da escrita arbitrária de arquivos, o invasor também ganha a possibilidade de ler qualquer arquivo que a aplicação consiga acessar. Isso inclui segredos internos e credenciais usadas para se conectar a bancos de dados, filas de mensagens, serviços de e-mail e outros componentes críticos.
Entenda o contexto
A vulnerabilidade foi reportada via plataforma HackerOne pelo pesquisador RyotaK, da empresa de segurança GMO Flatt Security. A partir do alerta, a equipe do Rails desenvolveu um pacote de correções que não só fecha essa brecha, como reforça a proteção em torno do processamento de arquivos.
As novas versões passam a incluir uma política de segurança específica para o ImageMagick. Essa política é aplicada por padrão em todos os comandos chamados via MiniMagick e tem como alvo funcionalidades consideradas perigosas. “The policy blocks the MSL coder; coders that read or delete files other than the image; coders that fetch remote or local references or display them on a screen; every coder backed by Ghostscript, along with the gs delegate; and @filename indirection”, descreve o projeto Rails.
O mesmo pacote também corrige uma segunda falha no Active Storage, classificada com severidade alta (CVSS 8,8), ligada à forma como uploads eram repassados ao ImageMagick e ao FFmpeg com nomes temporários que preservavam a extensão do arquivo. Em certos cenários, isso permitia que um atacante escolhesse qual decodificador seria usado apenas controlando o nome e o tipo declarado do arquivo enviado.
No total, as versões 8.1.4.1 e 8.0.5.2 corrigem 21 problemas de segurança em diferentes componentes do framework. Em julho, outra falha crítica no Active Storage já havia sido reparada, naquela ocasião atingindo aplicações que utilizam a biblioteca de imagens libvips, e não o ImageMagick.
Quem é afetado e o que fazer agora
Estão em risco aplicações em versões anteriores à 8.0.5.2 e à 8.1.4.1 que preencham, ao mesmo tempo, três condições: usar o Active Storage, armazenar arquivos com o serviço Disk e processar uploads de imagem com o ImageMagick. Projetos de fintechs, e-commerces, plataformas SaaS e portais de serviços digitais, que costumam ter grande volume de uploads e dados sensíveis, estão entre os mais expostos.
Para equipes de desenvolvimento e segurança, o caminho imediato é atualizar o framework para uma das versões corrigidas e revisar as políticas de segurança do ImageMagick no servidor, garantindo que coders de script e acesso a arquivos externos estejam bloqueados. Como o aviso de segurança não detalha formas de identificar comprometimentos passados, times de resposta a incidentes podem ter dificuldades extras para detectar se a falha já foi explorada.
Mesmo sem evidências públicas de ataques em larga escala, a combinação de alta severidade, exploração simples via upload e potencial de acesso a credenciais torna a atualização urgente. A expectativa na comunidade técnica é de que o caso impulsione auditorias adicionais em fluxos de upload de arquivos e em integrações com ferramentas como ImageMagick em aplicações web baseadas em Rails.