EUA alertam para ataques hacker a sistemas de refrigeração
Governo dos EUA emite alerta urgente sobre ataques cibernéticos a sistemas de refrigeração industrial conectados à internet, com risco de perda de alimentos, remédios e sangue.
Cibersegurança
Alerta do governo dos EUA destaca riscos críticos em sistemas industriais conectados à internet.
Leia também: Claude AI lança hub financeiro que analisa gastos reais nos EUA
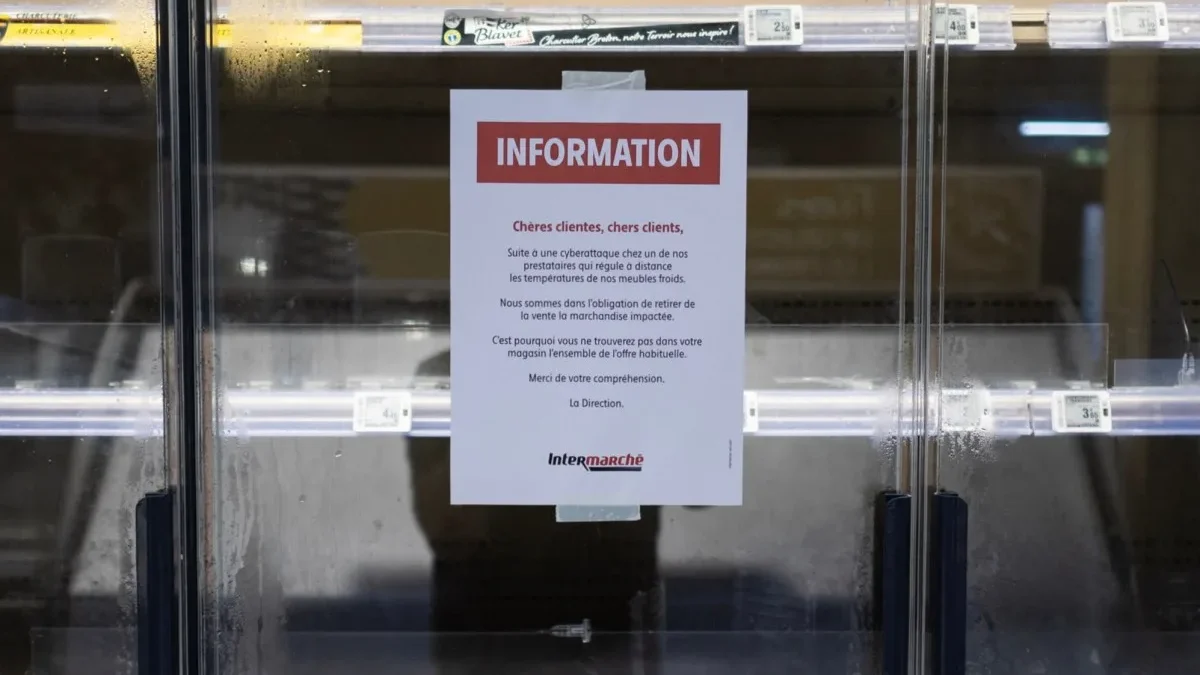
Agências do governo dos Estados Unidos emitiram nesta quinta-feira um alerta urgente sobre uma onda de ataques cibernéticos a sistemas de refrigeração industrial conectados à internet, usados em supermercados, armazéns frigoríficos, bases militares e bancos de sangue em pelo menos uma dúzia de países, com risco concreto de perda de alimentos, medicamentos e bolsas de sangue, além de danos físicos aos equipamentos.
Alerta conjunto e risco de danos físicos
O comunicado é assinado pela CISA (Agência de Segurança Cibernética e Infraestrutura), pelo FBI e pelos Departamentos de Agricultura, Saúde e Serviços Humanos e Transporte. As autoridades afirmam que invasores têm conseguido comprometer sistemas de monitoramento da cadeia fria e controles de refrigeração em diversos setores críticos, do abastecimento de comida ao transporte e à área de saúde.
Os órgãos federais descrevem um cenário em que hackers exploram falhas em equipamentos conectados à internet para alterar remotamente as temperaturas, forçando ciclos contínuos de aquecimento e descongelamento. “Se explorados com sucesso, os agentes poderiam alterar a temperatura e possivelmente causar impactos físicos como riscos de incêndio, perda de inventário e alterações na vida útil do sistema”, diz o comunicado conjunto.
Segundo o governo americano, pelo menos duas ondas separadas de ataques recentes atingiram unidades de refrigeração em países da Europa e no Reino Unido, em muitos casos estragando alimentos ao elevar a temperatura de freezers e câmaras frias. Há registros de impactos em bases militares dos EUA e em um banco de sangue na França, onde o ataque foi contido antes que as bolsas fossem comprometidas.
Entenda o contexto
Os principais alvos são sistemas industriais de refrigeração e plataformas de monitoramento da cadeia fria, que garantem que produtos sensíveis — como carnes, laticínios, vacinas, medicamentos e sangue — sejam armazenados em faixas estreitas de temperatura. Um desvio prolongado pode inutilizar estoques inteiros, com efeito em cascata sobre a segurança alimentar e a saúde pública.
Parte dos ataques mira equipamentos mais antigos e sem suporte de segurança, como controladores fabricados pela dinamarquesa Danfoss, que deixaram de receber atualizações. Ao explorar vulnerabilidades desses dispositivos, os invasores conseguem acessar painéis de controle expostos na internet e manipular parâmetros críticos sem serem notados de imediato.
Autoridades americanas tratam o caso como ameaça direta à infraestrutura crítica, por afetar cadeias globais de alimentos, logística de remédios e estoques estratégicos de sangue e suprimentos em instalações militares. O Departamento de Defesa dos EUA investiga uma série de incidentes envolvendo freezers sob responsabilidade das Forças Armadas.
Suspeita de grupo ligado ao Irã
Embora o governo dos EUA não tenha feito uma atribuição formal, a suspeita entre investigadores e pesquisadores de segurança é de que os ataques partam de hackers ligados ao Irã, em possível ação patrocinada por um Estado. A ofensiva contra a cadeia fria se encaixa em uma tendência de operações que miram sistemas industriais e têm potencial de causar danos físicos e prejuízos econômicos relevantes, para além do roubo de dados.
O envolvimento de um ator estatal eleva o episódio a tema de segurança nacional e de geopolítica. A continuidade da campanha pode pressionar por respostas diplomáticas e por medidas de defesa mais agressivas no ciberespaço, além de acelerar acordos de cooperação entre países para proteger infraestruturas críticas interligadas.
Recomendações às empresas e impactos econômicos
No alerta divulgado nesta quinta-feira, as agências dos EUA recomendam ações imediatas às empresas e instituições que utilizam sistemas de refrigeração conectados. Entre as medidas, estão a remoção de controles remotos expostos diretamente na internet, o reforço e a troca de senhas fracas ou reutilizadas, a aplicação de todas as atualizações de segurança disponíveis e a retirada de operação de equipamentos obsoletos ou sem suporte do fabricante.
Em documento técnico complementar, os órgãos alertam que criminosos podem tentar “forçar unidades em ciclos contínuos de aquecimento e descongelamento”, o que amplia a chance de perda em larga escala de inventário e aumenta o risco de falhas e acidentes nos equipamentos.
Os impactos econômicos potenciais vão da destruição de estoques em supermercados e centros de distribuição a interrupções em cadeias de fornecimento de medicamentos e insumos hospitalares. Em bancos de sangue, um ataque bem-sucedido poderia descartar reservas inteiras e pressionar sistemas de saúde já sobrecarregados.
“Toda organização que depende de sistemas de refrigeração e monitoramento deve assumir que pode ser alvo”, afirmou Chris Butera, chefe interino de cibersegurança da CISA. A fala reforça o recado de que o problema não se limita a grandes corporações ou instalações militares: pequenos mercados, frigoríficos regionais e clínicas também entram no raio de ação dos grupos criminosos.
A expectativa das autoridades é que o alerta acelere investimentos em modernização de equipamentos industriais e na adoção de práticas básicas de segurança digital, como segmentar redes, limitar acessos remotos e monitorar anomalias em tempo real. Ao mesmo tempo, governos e órgãos de defesa discutem novas formas de coordenação internacional para responder a ataques que, embora invisíveis ao público, podem se traduzir em prateleiras vazias, remédios inutilizados e riscos diretos à população.