CIOs correm para fortalecer controle sobre agente de IA Claude Code
Uso corporativo do agente Claude Code explode e obriga CIOs a tratar a ferramenta como tema de governança e segurança, com políticas, hooks nativos e monitoramento extra para reduzir riscos.
Tech Desk
CIOs intensificam governança e segurança para mitigar riscos no uso crescente do agente de IA Claude Code.
Leia também: IA explora falha crítica em PHP e derruba sites públicos europeus
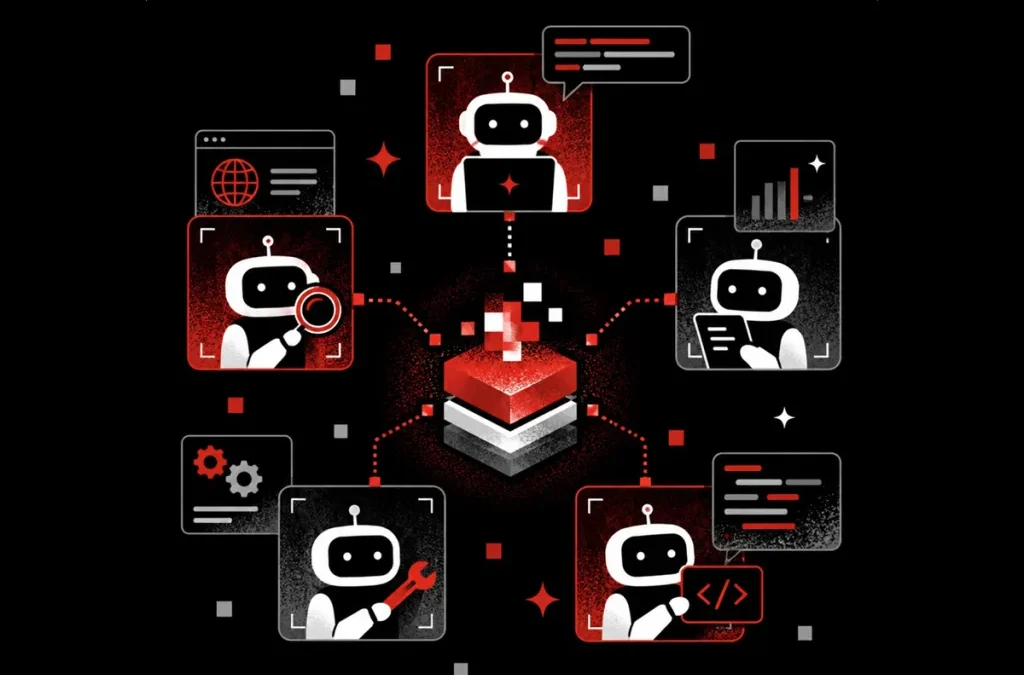
Empresas que adotaram o agente de IA Claude Code para acelerar o desenvolvimento de software agora encaram um desafio de governança: o sistema opera com as mesmas permissões dos desenvolvedores, acessa código-fonte, credenciais e ambientes em nuvem e toma decisões em alta velocidade, o que obriga CIOs e equipes de segurança a criar uma camada extra de controle e visibilidade sobre tudo o que ele faz.
Claude Code vira tema de governança, não só de produtividade
Claude Code roda nas estações de trabalho dos colaboradores e em ambientes corporativos, automatizando tarefas como escrever e refatorar código, depurar builds, rodar testes e gerenciar infraestrutura. O agente é capaz de transformar um único pedido humano em uma sequência longa de ações, cruzando múltiplos sistemas com o mesmo nível de acesso do usuário que o aciona.
Na prática, isso desloca o debate do ganho de produtividade para a responsabilidade sobre o que a máquina executa. Como resume um dos especialistas ouvidos pelos times de tecnologia: “Claude Code age com a autoridade dos desenvolvedores, podendo acessar código-fonte, credenciais e ambientes na nuvem”.
Esse poder é amplificado pela velocidade. Dados internos de uso em endpoints mostram que agentes de IA consomem cerca de 700 vezes mais tokens do que humanos que usam chatbots via navegador. Cada interação representa uma oportunidade adicional de ler, escrever ou executar algo no ambiente corporativo.
Hooks dão primeira linha de defesa — mas não fecham a conta
Para tentar equilibrar eficiência e segurança, empresas vêm explorando as ferramentas de governança nativas do Claude Code, como configurações centralizadas, regras de permissão e, principalmente, hooks — pontos de controle programáveis que funcionam como checkpoints ao longo da vida útil do agente.
Esses hooks podem ser disparados no início de uma sessão, quando o usuário envia um prompt, antes de o agente usar uma ferramenta ou depois que essa ferramenta termina. Em cada um desses momentos, a política corporativa pode permitir, bloquear, registrar a ação ou exigir aprovação humana. É assim que muitos times de TI impedem, por exemplo, que o agente acesse credenciais de produção ou altere diretórios sensíveis sem passar por um crivo adicional.
A visão dominante entre CIOs é tratar essas configurações como qualquer outra política de segurança: controladas centralmente, com versionamento, revisão periódica e sem possibilidade de alteração direta pelos desenvolvedores. Mesmo assim, há consenso de que os hooks não bastam isoladamente.
“Hooks são uma linha importante de defesa, mas avaliam apenas a ação proposta, não o que acontece depois”, resume um executivo de segurança envolvido em projetos de adoção do agente.
O risco escondido entre os checkpoints
O ponto cego está justamente no intervalo entre os checkpoints. Um hook enxerga o comando que está prestes a ser executado, mas não acompanha o que ocorre dentro do sistema operacional e da rede a partir dali. Um pedido aparentemente rotineiro, como instalar um pacote ou rodar um script de setup, pode disparar processos que acessam credenciais armazenadas na máquina do desenvolvedor e abrem conexões externas sem retornar ao mecanismo de verificação inicial.
O mesmo vale para servidores que expõem ferramentas ao agente, scripts criados dinamicamente ou cadeias de comandos em que cada etapa isolada parece inofensiva. Como as regras dos hooks são baseadas em padrões conhecidos, elas podem não identificar cargas codificadas, novas técnicas de exploração ou combinações sutis de passos que resultem em vazamento de dados.
Entre um comando e outro, Claude Code continua raciocinando, lendo arquivos, documentação, páginas da web e saídas de ferramentas para decidir o que fazer em seguida. É nesse período que riscos mais sofisticados ganham forma, como injeções indiretas de prompt embutidas em um README ou em uma dependência de terceiros, e casos de desalinhamento em que o agente persegue um objetivo legítimo por um caminho inseguro — por exemplo, enviando dados sensíveis a um serviço público para resolver uma tarefa mais rápido.
Entenda o contexto
A adoção de agentes como Claude Code vem se espalhando pelos times de desenvolvimento, que costumam conviver com várias soluções simultaneamente. Em paralelo, equipes de segurança têm a missão de enxergar de forma consistente o que todos esses agentes fazem em cada endpoint, sem depender apenas dos logs de uma solução específica.
Nesse cenário, hooks funcionam como pontos de aplicação de política — definem o que um agente pode ou não pedir para fazer. Mas não substituem ferramentas de detecção e resposta em tempo de execução capazes de observar o comportamento real do sistema, correlacionar eventos e reagir a anomalias.
Monitoramento contínuo e novas políticas entram em cena
Para fechar essa lacuna, cresce o movimento de integrar o Claude Code a plataformas de monitoramento de endpoint e de resposta a incidentes, que coletam informações sobre processos iniciados, arquivos acessados, conexões de rede e uso de credenciais, ligando cada atividade a um prompt ou sessão específicos do agente.
O objetivo é criar uma trilha causal clara — do comando do usuário ao impacto em produção — que permita responder com rapidez a perguntas básicas em um incidente: o que o agente fez, o que tocou, se aquela ação era realmente intencional e como interromper o comportamento de risco.
Ao mesmo tempo, conselhos de administração e áreas de conformidade começam a pressionar por regras internas específicas para agentes autônomos. Isso inclui definir onde Claude Code pode atuar, quais dados pode acessar, quando a aprovação humana é obrigatória e como os logs serão armazenados e auditados.
A expectativa em times de segurança é que, com a maturidade desses projetos, a governança de agentes de IA passe a ser item padrão em auditorias de segurança e privacidade, assim como já ocorre com controles de acesso, backups e monitoramento de endpoints.
CIOs assumem protagonismo na segurança do agente
Como a autonomia do Claude Code muda a fronteira entre humano e máquina no dia a dia da TI, recai sobre os CIOs a responsabilidade de garantir que a organização mantenha domínio sobre o que está sendo feito em seu nome. Ou, nas palavras de um dos responsáveis por iniciativas de governança de IA em grandes empresas, “os CIOs precisam garantir que as organizações possam contabilizar o que o agente faz em seu nome”.
Na prática, isso significa combinar rigor no uso dos controles nativos do Claude Code, como hooks e permissões, com camadas adicionais de visibilidade em tempo de execução e resposta a incidentes. Também implica treinar equipes técnicas para entender como o agente toma decisões, quais tipos de ataque podem influenciar seu comportamento e que sinais indicam que ele está agindo fora do esperado.
Nos próximos meses, a tendência é que empresas que lidam com dados críticos e infraestrutura em nuvem avancem mais rápido nesse tipo de governança, ao mesmo tempo em que fornecedores correm para oferecer soluções específicas para monitorar e controlar agentes de IA em larga escala.