BlackX explora falha BlackLotus e atinge redes diplomáticas hoje
Bootkit BlackX, ligado ao grupo chinês APT41, explora brecha no Secure Boot do Windows e atinge redes diplomáticas em Tajiquistão, Uzbequistão e Turcomenistão, mesmo em sistemas atualizados.
Cibersegurança
Grupo APT41 utiliza bootkit para atacar redes diplomáticas na Ásia Central, explorando falha no Secure Boot do Windows.
Leia também: FBI alerta: ransomware SafePay já atingiu 600 empresas em 3 anos
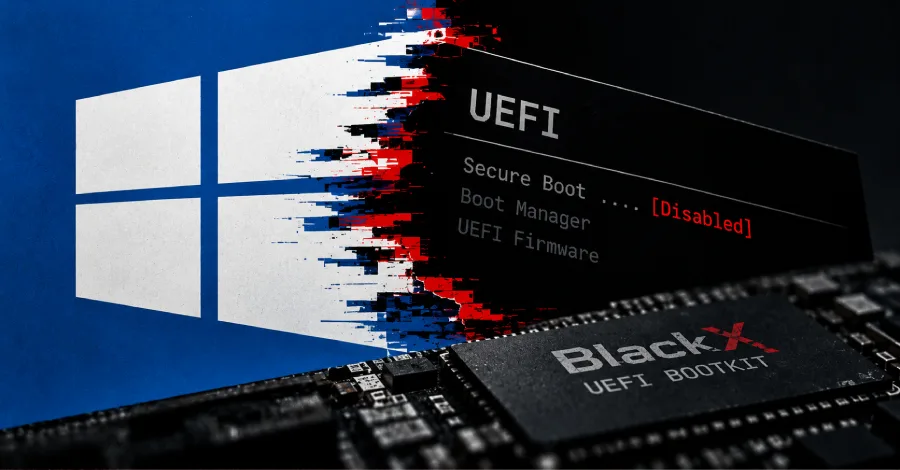
Um novo bootkit UEFI batizado de BlackX está comprometendo redes diplomáticas em Tajiquistão, Uzbequistão e Turcomenistão ao explorar falhas ainda não totalmente mitigadas no Secure Boot do Windows, permitindo que código malicioso rode antes mesmo do sistema operacional iniciar e garantindo persistência e evasão de defesas.
Bootkit reaproveita falha do BlackLotus e mira diplomacia
Pesquisadores de segurança que acompanham o caso atribuem a campanha ao grupo APT41, um coletivo de hackers ligado ao Estado chinês e já conhecido por operações de espionagem em órgãos governamentais. O BlackX é descrito como uma evolução do BlackLotus UEFI, bootkit que ficou famoso por explorar a vulnerabilidade Baton Drop (CVE-2022-21894, pontuação CVSS 4.4) para burlar o Secure Boot.
Embora a Microsoft tenha liberado correções para a Baton Drop, a proteção completa depende de etapas manuais que muitas organizações ignoraram, como bloquear binários vulneráveis via lista de revogação do Secure Boot. É justamente essa lacuna operacional que permite que o BlackX ainda explore a mesma brecha, agora em ambientes diplomáticos da Ásia Central, abrindo caminho para espionagem prolongada em máquinas que teoricamente estariam protegidas.
A própria Microsoft já havia alertado, ao analisar o BlackLotus, que “it is critical to note that a threat actor’s use of this bootkit is primarily a persistence and defense evasion mechanism”, destacando que esse tipo de ferramenta não é usada para entrada inicial na rede, mas para se manter escondida em sistemas já comprometidos.
Falha no Secure Boot persiste por falta de bloqueio de certificados
No centro do problema está a forma como o Secure Boot, mecanismo que deveria garantir a integridade da sequência de inicialização, continua aceitando binários vulneráveis. Após a correção da Baton Drop, a mitigação completa exige aplicar manualmente as revogações recomendadas pela Microsoft, incluindo adicionar o certificado “Windows Production PCA 2011” à lista de bloqueio (DBX) do Secure Boot.
Pesquisadores da Kaspersky explicam que esse detalhe passou despercebido em muitas estruturas de TI. “On October 19, 2026, this certificate expired, but this does not prevent the vulnerable binaries from loading unless the certificate is blocklisted”, escreveram Georgy Kucherin, Vladimir Nestor e Vasily Berdnikov em relatório técnico. Em outras palavras: mesmo expirado, o certificado continua aceito no processo de boot se não for explicitamente bloqueado.
Na prática, isso abre uma avenida para o BlackX: os atacantes se aproveitam de ambientes nos quais o patch automático foi aplicado, mas a etapa manual de revogação não. Assim, o bootkit ainda consegue explorar a CVE-2022-21894, instalar chaves próprias (MOK, de Machine Owner Key) e carregar arquivos EFI arbitrários, interferindo no Secure Boot e garantindo controle de baixo nível sobre o dispositivo.
Como o BlackX é instalado e o que ele faz nas máquinas
Os ataques começam depois que o grupo obtém privilégios administrativos nas redes diplomáticas — a técnica exata de invasão inicial não foi detalhada. Com o controle de administrador, os invasores executam um instalador do BlackX pela linha de comando, em um caminho que imita software legítimo, como “C:\ProgramData\Intel\inst.exe”, seguido de parâmetros que incluem a chave RC4 usada para descriptografar os componentes maliciosos.
Esse instalador distribui arquivos tanto na partição do sistema Windows quanto na partição UEFI, reproduzindo de forma “notavelmente semelhante” a técnica do BlackLotus para explorar a Baton Drop. O objetivo é interferir na cadeia de boot e instalar chaves que permitam carregar código não autorizado já na fase de firmware, antes do Windows.
Uma vez estabelecido, o payload UEFI injeta um driver malicioso diretamente no kernel do Windows. Esse driver foi assinado com um certificado de uma empresa chamada Wenjiang District Mingyu Network Technology Service Studio — o certificado já foi revogado, mas, em sistemas vulneráveis, o driver ainda consegue ser carregado via cadeia de boot comprometida.
O driver tenta então neutralizar soluções de segurança instaladas, mirando especialmente produtos da Kaspersky e da Avast. Os analistas apontam que essas rotinas, porém, se mostraram ineficazes contra as versões avaliadas dos softwares, o que não elimina o risco de que variantes futuras aperfeiçoem essa capacidade. Além disso, o driver instala payloads em modo usuário, voltados a espionagem cibernética e coleta de dados sensíveis dentro das redes diplomáticas.
Entenda o contexto
O BlackLotus vulnerability — a brecha Baton Drop (CVE-2022-21894) explorada originalmente pelo BlackLotus UEFI — foi um marco por mostrar que era possível burlar o Secure Boot mesmo em sistemas atualizados, desde que o atacante tivesse acesso administrativo ou físico ao alvo. O BlackLotus apareceu em fóruns de cibercrime no final de 2022, e sua existência foi confirmada em relatório técnico no início de 2023, chamando atenção por ter se tornado um produto comercial entre criminosos.
A novidade agora é a aproximação entre esse universo do cibercrime e as operações de grupos avançados patrocinados por Estado. No caso do BlackX, os pesquisadores avaliam que o código é fortemente inspirado no BlackLotus, ainda que o código-fonte original nunca tenha sido publicado. Isso indica que os autores do BlackX ou fizeram engenharia reversa detalhada do bootkit original ou compraram o código de terceiros.
“Either way, this is an interesting observation, as we rarely see APT actors borrow ideas or code from cybercrime actors”, registra a Kaspersky, sublinhando que a reutilização de técnicas de crimeware por grupos de espionagem estatal foge ao padrão do setor.
Ligação com o APT41 e campanhas anteriores
A conexão entre o BlackX e o APT41 se apoia em sobreposições técnicas e em campanhas investigadas anteriormente por outros laboratórios de segurança. Um relatório da ESET divulgado em 2026 detalhou ataques do subgrupo FishMonger — também rastreado como Aquatic Panda e Earth Lusca — contra governos de países como Honduras, Taiwan, Tailândia e Paquistão, usando um backdoor para Windows chamado SprySOCKS entre 2023 e 2024.
Nessas análises foram observados indícios de que algumas variantes do SprySOCKS poderiam incorporar um componente de bootkit UEFI explorando outra vulnerabilidade de bypass de segurança ligada ao BlackLotus. Entre os pontos em comum, aparece a string “xdd” tanto no BlackX quanto em um implante de kernel usado pelo FishMonger, além do uso recorrente de sideloading de DLLs para carregar payloads — técnica bastante associada a grupos chineses.
Para especialistas, esses elementos reforçam que o BlackX se encaixa no arsenal do APT41 e marca um movimento estratégico: ao adaptar um artefato que surgiu no submundo do cibercrime, o grupo ganha um atalho para driblar os mecanismos de proteção da cadeia de boot do Windows sem precisar desenvolver tudo do zero.
Impacto e alerta para governos e empresas
O uso de um bootkit como o BlackX em redes diplomáticas da Ásia Central acende um sinal de alerta para governos e organizações que dependem da integridade do Windows em funções sensíveis. Como o código roda antes do sistema operar e consegue interferir tanto no firmware quanto no kernel, a detecção se torna muito mais difícil, e a remoção, complexa, muitas vezes exigindo reinstalação completa e reconfiguração do Secure Boot.
O ataque evidencia ainda uma fragilidade de processo: aplicar o patch automático não basta quando a correção exige revogações manuais na infraestrutura de boot. Enquanto o certificado “Windows Production PCA 2011” não for efetivamente incluído na lista de bloqueio das máquinas, binários vulneráveis continuam válidos no arranque, sustentando a janela de ataque do BlackX.
Para reduzir o risco, pesquisadores de Kaspersky, Microsoft e ESET recomendam que administradores revisem imediatamente as políticas de Secure Boot, apliquem as revogações indicadas pela Microsoft, reforcem controles contra escalonamento de privilégios e monitorem sinais de manipulação de UEFI e drivers de kernel. A expectativa é de que novas variantes surjam, ampliando o uso de técnicas originalmente vistas em crimeware para operações de espionagem estatal.
Ao resumir o cenário, o pesquisador Georgy Kucherin destaca o recado deixado pelo BlackX: “By adapting a commercial crimeware tool, the group could bypass procedures intended to protect the Windows boot processes. This hybrid approach proves that sophisticated adversaries do not need to reinvent the wheel to establish persistent, invisible control over high-value networks”.