Dell liga segurança da cadeia de suprimentos à IA agente
Em evento de cibersegurança, Dell defende começar a proteção da IA agente na escolha de fornecedores e manter governança rígida com permissões restritas e observabilidade em quatro camadas.
Cibersegurança
Dell destaca a importância da segurança na cadeia de suprimentos para proteger IA agente com governança rigorosa e controle de acesso.
Leia também: Inspetor avalia investigar uso de IA do Home Office em asilos
A Dell Technologies passou a tratar a segurança da cadeia de suprimentos como peça central para lidar com os riscos da chamada IA agente, que atua de forma autônoma em tarefas complexas dentro das empresas. Em entrevista durante o AI Cybersecurity and Resilience Summit, executivos da companhia defenderam que a proteção comece na escolha dos fornecedores e se estenda por todo o ciclo de vida da inteligência artificial, com foco em políticas rígidas de controle, observabilidade contínua e permissões específicas para cada agente.
Dell quer segurança começando na cadeia de suprimentos
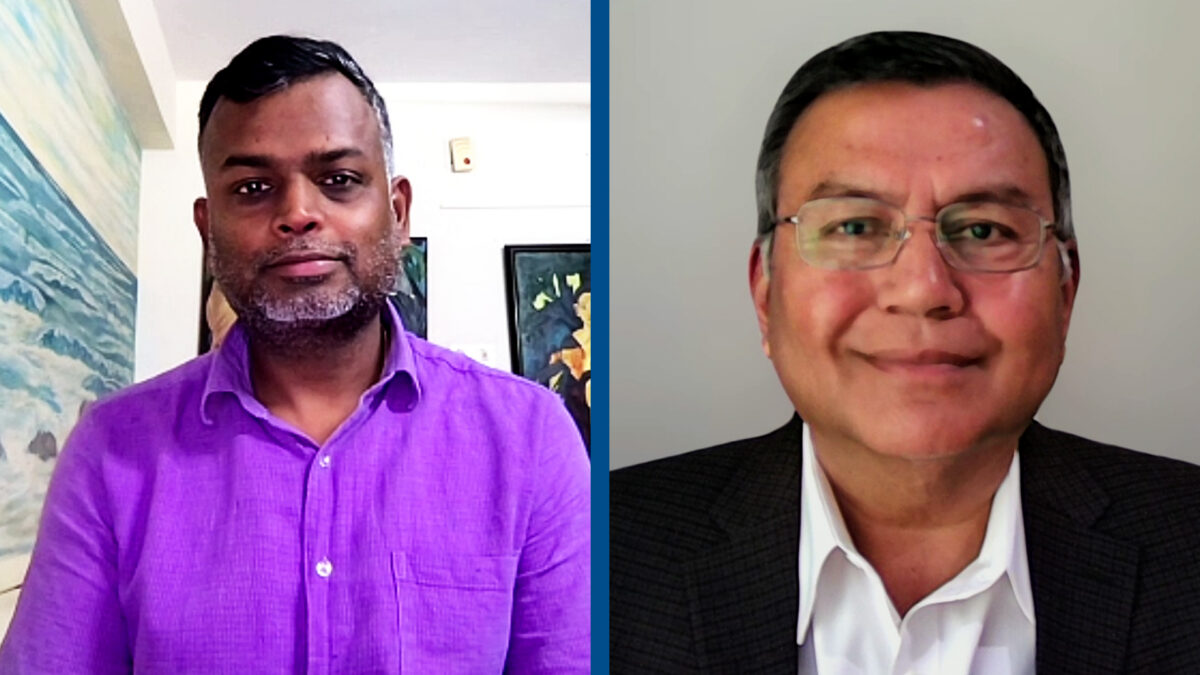
Segundo Kamlesh Shah, diretor de gestão de produtos da Dell AI Factory Solutions, o ponto de partida é reforçar a segurança ainda na cadeia de suprimentos, vetando fornecedores antes mesmo da concepção de novos produtos e replicando esse modelo nas implantações de IA dos clientes. A ideia é que o desenho da infraestrutura e dos serviços já traga embutidos os controles de segurança usados internamente pela própria Dell.
Shah destacou que o ritmo de adoção da IA obriga as empresas a reverem processos com rapidez. “Com a velocidade e escala em que os sistemas de IA estão crescendo, a empresa precisa estar pronta para agir nessa velocidade e escala. E isso não acontece da noite para o dia”, afirmou, na transmissão feita a partir do estúdio theCUBE, plataforma de livestreaming da SiliconANGLE Media, que diz alcançar mais de 15 milhões de profissionais de tecnologia.
Para o executivo, a principal mudança no modelo de ameaça é que agentes de IA não apenas respondem a perguntas: eles recebem objetivos, podem executar múltiplos passos, acionar ferramentas, acessar sistemas internos e conversar com outros agentes, o que torna o comportamento menos previsível e aumenta o risco de abuso de credenciais e desvios de uso.
Permissões estreitas e baseadas em tempo para agentes
Nesse cenário, Shah defende que o desenho de permissões para agentes seja muito mais granular do que o adotado hoje para usuários e aplicações tradicionais. “O agente deve ter a capacidade e identidade vinculadas a uma carga de trabalho específica, não uma permissão ampla para trabalhar em todas as aplicações. O nível em que o agente precisa operar são permissões delegadas, de escopo estreito e baseadas em tempo”, disse.
Na prática, isso significa limitar o que cada agente pode fazer, por quanto tempo e em quais sistemas, além de registrar quem autorizou cada ação. A Dell recomenda o uso de políticas de controle, sandboxing em tempo de execução — espécie de ambiente controlado para limitar impactos em caso de falha ou ataque — e telemetria detalhada para rastrear todas as interações e decisões tomadas pelos agentes.
O objetivo é impedir que uma brecha em um único agente se transforme em porta de entrada para toda a infraestrutura, algo especialmente crítico em setores com cadeias de suprimentos complexas e alto grau de automação, como tecnologia, manufatura e serviços financeiros.
Observabilidade em quatro camadas e falha das ferramentas antigas
A partir do momento em que a arquitetura de IA é escolhida, entra em cena a área de serviços da Dell, responsável por transformar casos de uso em ambientes operáveis, governáveis e iteráveis. Ash Lakshmanan, diretor de gestão de produtos da Dell Services, explicou que a companhia trabalha com uma pilha de segurança dividida em quatro camadas: hardware, runtime (ambiente de execução), dados e aplicações.
Para ele, o ponto mais subestimado pelos clientes é a observabilidade contínua dessas quatro camadas — a capacidade de enxergar em tempo real o que cada agente está fazendo, que dados está acessando e como a infraestrutura está se comportando. “Suas ferramentas antigas simplesmente não conseguem olhar para cargas de trabalho de IA. Suas ferramentas antigas que podiam olhar para identidades humanas e possivelmente identidades de máquinas não conseguem olhar para identidades de agentes”, afirmou.
Testes de penetração feitos pela Dell em chatbots que seriam lançados por clientes, contou Lakshmanan, revelaram vulnerabilidades que poderiam ser exploradas por atacantes. Em alguns casos, os bots precisaram ser replanejados antes de ir ao ar, o que reforçou para as empresas a importância de testar a segurança de forma específica para cenários de IA.
Entenda o contexto
A IA agente é a evolução dos assistentes tradicionais: em vez de apenas responder, esses sistemas tomam decisões, executam ações em sistemas de terceiros, disparam fluxos de trabalho e interagem com outros agentes. Esse grau de autonomia torna as operações mais eficientes, mas também amplia a superfície de ataque e exige controles novos.
Ao vincular a discussão de IA agente à segurança da cadeia de suprimentos, a Dell tenta empurrar o debate para antes da fase de desenvolvimento de modelos. A proposta é que o risco seja considerado desde a seleção dos componentes de hardware, passando por software, serviços e integrações com parceiros tecnológicos, como a Nvidia, com quem a empresa trabalha para levar a IA agente do ambiente de trabalho ao data center.
Esse movimento acompanha uma mudança mais ampla no mercado de cibersegurança, em que fornecedores passam a oferecer soluções pensadas especificamente para o ciclo de vida da IA: desde a concepção e o treinamento dos modelos até a implantação, monitoramento e atualização contínua.
Mercado se adapta à nova camada de risco
Na avaliação de Lakshmanan, a chegada da IA agente não invalida os princípios clássicos de segurança, mas exige sua aplicação em um contexto mais complexo. “Precisamos de novas ferramentas, plataformas e habilidades para enfrentar isso. Mas os elementos fundamentais da segurança não desapareceram, que é a abordagem de segurança em camadas que mencionamos. Você ainda precisa reduzir sua superfície de ataque. Você ainda precisa de observabilidade contínua 24/7 e precisa estar preparado como se uma violação pudesse acontecer”, disse.
A leitura na Dell é que empresas que adotarem modelos replicáveis de proteção da cadeia de suprimentos, controle granular de permissões e observabilidade em múltiplas camadas devem sair na frente em competitividade e confiança. Já organizações que mantiverem ferramentas legadas e permissões amplas para agentes de IA tendem a ficar mais expostas a ataques sofisticados e podem enfrentar prejuízos financeiros e danos de reputação.
O debate no AI Cybersecurity and Resilience Summit indica que o próximo passo do setor será acelerar o desenvolvimento de ferramentas específicas para monitorar e controlar agentes de IA, além de ampliar a oferta de testes de penetração voltados a esses sistemas, em um esforço para adaptar a governança de risco à nova realidade da automação inteligente.