Hexacon revela falhas no iMessage que ameaçam dados da Apple
Demos apresentadas na Hexacon, em Paris, mostram que até apps nativos como o iMessage podem ser alvo de ameaças persistentes sofisticadas, acendendo alerta em empresas e usuários.
Segurança Digital
Pesquisas recentes destacam vulnerabilidades críticas no iMessage que colocam em risco informações sensíveis dos usuários Apple.
Leia também: Block lança Dessa, IA que supera ElevenLabs com voz 100% humana
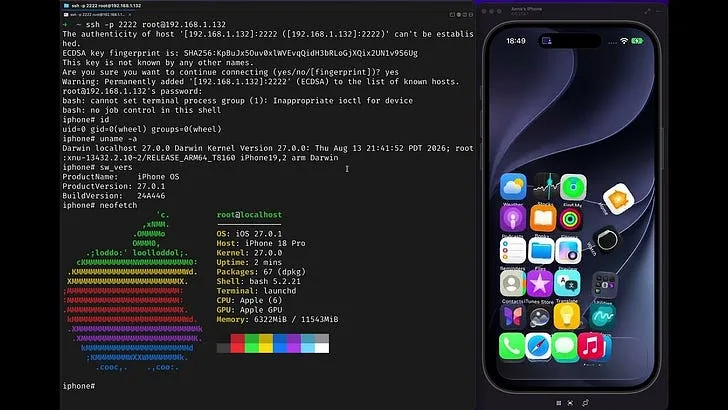
Especialistas em segurança reunidos na Hexacon, em Paris, apresentaram hoje uma série de demonstrações de ataques focados em ameaças persistentes relacionadas à Apple, levantando dúvidas sobre a segurança de aplicativos nativos amplamente usados, como o iMessage, e pressionando empresas e usuários a reverem suas práticas de proteção digital.
Hexacon mira na segurança do iMessage e do ecossistema Apple
Os organizadores da conferência divulgaram uma sequência de demos técnicas que exploram o conceito de APT, definido por um dos pesquisadores como “Apple Persistent Threat”. A sigla adapta o termo tradicional APT (ameaça persistente avançada, em inglês) para destacar a capacidade de invasores se manterem dentro do ecossistema Apple por longos períodos sem serem detectados.
Em uma das apresentações, um especialista ironizou a dependência de usuários e empresas no mensageiro da Apple. “But who cares about a third-party app when everyone uses iMessage, right?”, disse, ao mostrar como a confiança quase automática no aplicativo nativo pode abrir espaço para ataques sofisticados. A fala resumiu o clima da conferência: não se trata de dizer que o iMessage é inseguro por definição, mas de mostrar que nenhuma plataforma está imune.
Os detalhes técnicos completos das falhas exploradas serão divulgados mais adiante, segundo os pesquisadores, para permitir a correção dos problemas. As demos, porém, já deixam claro que recursos internos do sistema e da troca de mensagens podem ser usados como porta de entrada para comprometer a privacidade e a integridade de dados pessoais e corporativos.
Entenda o contexto
As ameaças apresentadas na Hexacon se encaixam na categoria de ataques discretos e persistentes, em que o objetivo não é apenas invadir um aparelho pontualmente, mas manter acesso prolongado a conversas, arquivos e credenciais. Em plataformas como iPhone, iPad e computadores da Apple, isso passa muitas vezes pelo uso de brechas em aplicativos de mensagens, que concentram dados sensíveis e estão sempre abertos.
Ao focar no iMessage e em componentes nativos do sistema, as demos contestam a ideia de que basta evitar apps de terceiros para estar seguro. Os pesquisadores reforçam que o alvo dos invasores é onde estão os dados — e, hoje, isso significa mensageiros, armazenamento em nuvem e integrações entre dispositivos do mesmo usuário.
Setores mais expostos e impacto imediato
As apresentações acenderam um alerta especialmente em setores que dependem de sigilo nas comunicações, como financeiro, jurídico, governamental e de tecnologia. Nessas áreas, conversas por iMessage costumam envolver negociações confidenciais, documentos estratégicos e dados pessoais de clientes. Uma invasão silenciosa pode levar a vazamento de informações, chantagem, fraudes e danos de reputação.
Para empresas, o recado é direto: confiar apenas nas configurações padrão de dispositivos Apple já não basta. Políticas internas de segurança precisarão ser revistas, com maior controle sobre quais apps são autorizados, como são feitas as atualizações, quem pode acessar quais dados e que ferramentas de monitoramento são usadas para detectar comportamentos suspeitos.
Do lado dos desenvolvedores e fabricantes de soluções de segurança, o impacto é a necessidade de olhar com mais profundidade para o ecossistema da Apple, criando formas de detectar e mitigar ataques que se escondem justamente em serviços considerados “de fábrica” e, por isso, menos questionados.
Quais vulnerabilidades do iPhone foram exploradas nesse hack?
As vulnerabilidades detalhadas das demos na Hexacon ainda não foram reveladas publicamente; por enquanto, os pesquisadores divulgaram apenas que exploram ameaças persistentes ligadas a serviços nativos da Apple, como o iMessage, para manter acesso prolongado aos aparelhos.
Na prática, isso costuma envolver uma combinação de falhas: desde o tratamento de mensagens e anexos até brechas em componentes do sistema responsáveis por isolar apps e gerenciar permissões. A estratégia dos especialistas é dar tempo para que a Apple corrija os pontos frágeis antes de abrir o relatório técnico completo, que deve trazer números de falhas, cadeias de exploração e possíveis formas de detecção.
O foco no conceito de “Apple Persistent Threat” indica que, mais do que uma vulnerabilidade isolada, os ataques demonstrados se valem de caminhos que permitem permanecer no aparelho, fugir de mecanismos de proteção e, em alguns cenários, sobreviver até a reinicializações ou a mudanças superficiais de configuração feitas pelo usuário.
Quais medidas os usuários podem tomar para proteger o iPhone contra esse tipo de ataque?
A principal medida de proteção neste momento é manter o iPhone sempre atualizado, instalando rapidamente todas as novas versões do sistema e de aplicativos nativos, já que é por meio desses pacotes que falhas exploradas em demos como as da Hexacon costumam ser corrigidas.
Especialistas também recomendam revisar com cuidado as configurações de segurança e privacidade, desativando recursos que não são usados, limitando quem pode enviar mensagens ou contatos desconhecidos e evitando clicar em links ou abrir anexos suspeitos, mesmo quando chegam por apps nativos como o iMessage. Para empresas, é importante adotar soluções de gerenciamento de dispositivos, criar políticas claras de uso de mensageiros, segmentar o acesso a dados sensíveis e treinar funcionários para reconhecer sinais de ataques direcionados.
Em casos de suspeita de invasão, a orientação é fazer backup seguro, restaurar o aparelho para as configurações de fábrica, redefinir senhas de contas importantes e, se possível, buscar suporte especializado em segurança digital para verificar se há vestígios de acesso persistente, sobretudo em cenários que envolvam dados corporativos ou informações altamente sensíveis.
Resposta esperada da Apple e próximos passos
Embora os pesquisadores ainda não tenham tornado públicos todos os detalhes das falhas demonstradas na Hexacon, a expectativa no mercado de segurança é que a Apple seja informada formalmente sobre os problemas e trabalhe em atualizações de sistema e ajustes internos no iMessage e em outros componentes afetados.
Nos próximos meses, é provável que novas pesquisas, ferramentas de detecção e soluções específicas para o ecossistema Apple sejam apresentadas por empresas de segurança e grupos independentes, ampliando a pressão por correções rápidas e transparência sobre o impacto das vulnerabilidades. Enquanto isso, usuários e organizações são chamados a abandonar a sensação de segurança absoluta dos apps nativos e adotar uma postura de vigilância contínua em relação às comunicações digitais.