Livro sobre LGPD revela 5 passos para ética na IA nas empresas
Obra “LGPD: estratégias, processos e cultura de proteção de dados pessoais” chega ao mercado como manual prático para empresas e órgãos públicos alinharem gestão de riscos, governança e uso de IA à lei.
LGPD
Manual prático orienta empresas e órgãos públicos a integrar governança e ética na IA conforme a lei de proteção de dados.
Leia também: Como a IA aumentou 40% a produtividade da Smoov em 2026
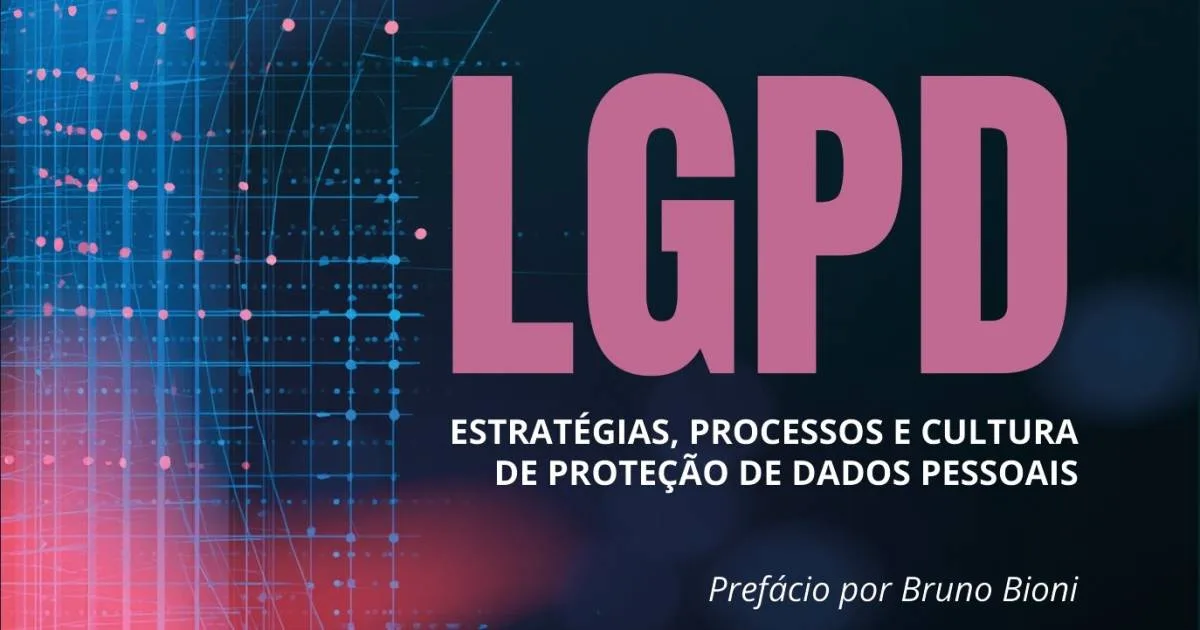
O livro “LGPD: estratégias, processos e cultura de proteção de dados pessoais” chega nesta semana ao catálogo da Pontes Editores com a proposta de se tornar um manual de referência para empresas e órgãos públicos que precisam colocar a Lei Geral de Proteção de Dados no centro das decisões de negócios e rever o uso de inteligência artificial.
Assinada por Carolina Martins Pinto, Marcos Nascimento de Moura Silva, Pollyanna Ribeiro Ferreira de Moura e Thais Pinheiro Filipe, a obra já está disponível para venda no site da Pontes Editores e mira executivos e profissionais das áreas jurídica, tecnológica e de compliance que buscam sair do discurso e estruturar programas concretos de proteção de dados.
Livro detalha caminhos para governança de privacidade
O foco do lançamento é mostrar como a LGPD deixou de ser tema apenas jurídico e passou a definir estratégias de negócios, exigindo lideranças capazes de medir riscos, rever processos e influenciar a cultura organizacional.
O conteúdo foi desenvolvido em formato de manual, com diretrizes práticas para criação e amadurecimento de programas de governança em privacidade e gestão de riscos. A proposta é que o leitor consiga desenhar políticas, fluxos de tratamento de dados, formas de resposta a incidentes e estruturas de responsabilização internas, indo além do cumprimento formal da lei.
Profissionais da Bravonix, empresa brasileira que integra soluções de compliance, cibersegurança e inteligência artificial, colaboram com orientações voltadas tanto para companhias privadas quanto para órgãos públicos que ainda estão em fase de adequação ou querem revisar políticas já existentes.
O prefácio é assinado por Bruno Bioni, referência em privacidade e proteção de dados pessoais, o que reforça o peso técnico da publicação junto a um público que hoje precisa conciliar pressões regulatórias, exigências de mercado e avanços tecnológicos acelerados.
Entenda o contexto
Desde a entrada em vigor da LGPD, organizações de todos os portes passaram a ser cobradas por transparência, segurança da informação e responsabilidade no tratamento de dados de clientes, usuários e cidadãos. Ao mesmo tempo, ferramentas baseadas em inteligência artificial se espalharam pelos processos de negócio, ampliando ganhos de eficiência, mas também o potencial de violações à privacidade.
Esse cenário fez crescer a demanda por materiais que não apenas expliquem a lei, mas ofereçam modelos de governança, métricas de risco e boas práticas de implementação. O novo livro se insere nesse movimento ao conectar proteção de dados, gestão de riscos e transformação cultural — ponto sensível em setores que ainda tratam privacidade como tema exclusivamente técnico.
A expectativa é que a obra seja adotada por departamentos jurídicos, áreas de tecnologia da informação, compliance, governança corporativa e inovação, além de escolas de negócios e cursos de formação em proteção de dados, servindo de base para treinamentos internos, workshops e consultorias especializadas.
Como a LGPD orienta a integração da inteligência artificial nos negócios?
A integração da inteligência artificial nos negócios, segundo a LGPD, precisa estar ancorada em bases legais claras, transparência sobre o uso de dados e mecanismos de responsabilidade, e o livro dedica parte do conteúdo a traduzir esses requisitos em práticas de gestão.
Na prática, isso significa revisar o ciclo de vida dos dados usados por algoritmos — da coleta ao descarte —, definir limites para o uso de informações sensíveis, estruturar avaliações de impacto e garantir que decisões automatizadas que afetem pessoas possam ser explicadas e contestadas.
O manual discute o papel das lideranças na definição dos critérios de treinamento de modelos, na escolha de fornecedores de tecnologia e na criação de comitês ou fóruns internos capazes de avaliar riscos éticos e jurídicos antes de colocar soluções de IA em produção.
Ao abordar IA ao lado de governança de privacidade, os autores apontam caminhos para organizações que querem aproveitar o potencial da tecnologia sem se expor a sanções, vazamentos ou perda de confiança de consumidores e cidadãos.
Qual a importância da governança de dados para a conformidade com a LGPD?
A governança de dados é descrita na obra como peça central para a conformidade com a LGPD porque organiza responsabilidades, processos e controles de forma permanente, em vez de depender de ações pontuais de adequação.
Com um programa estruturado, a instituição consegue mapear quais dados possui, para que usa, com quem compartilha e quais riscos estão envolvidos — informações essenciais para responder a fiscalizações, atender titulares e tomar decisões estratégicas alinhadas à lei.
O livro destaca que a ausência de governança aumenta vulnerabilidades jurídicas e operacionais, dificulta a identificação de incidentes e torna mais cara qualquer tentativa de correção de rota. Por outro lado, programas bem desenhados podem reduzir o impacto de eventuais falhas e melhorar a percepção de confiabilidade da marca.
Ao oferecer um roteiro para criação e evolução dessa governança, o lançamento tende a ser incorporado como guia prático em projetos de adequação e em iniciativas de fortalecimento da cultura de proteção de dados, tanto no setor privado quanto na administração pública.
Fonte: matéria original