Falha em app pirata desativa atualizador em 2 mi de PCs hoje
Empresa holandesa Eye Security desativou remotamente um atualizador inseguro do Time4Popcorn em mais de 2 milhões de PCs e Macs para impedir sequestro de máquinas e criação de botnets.
Segurança Digital
Empresa holandesa bloqueia atualização insegura para proteger milhões de computadores contra ataques cibernéticos.
Leia também: PHP alerta novo RCE crítico em sessões e indica correção rápida
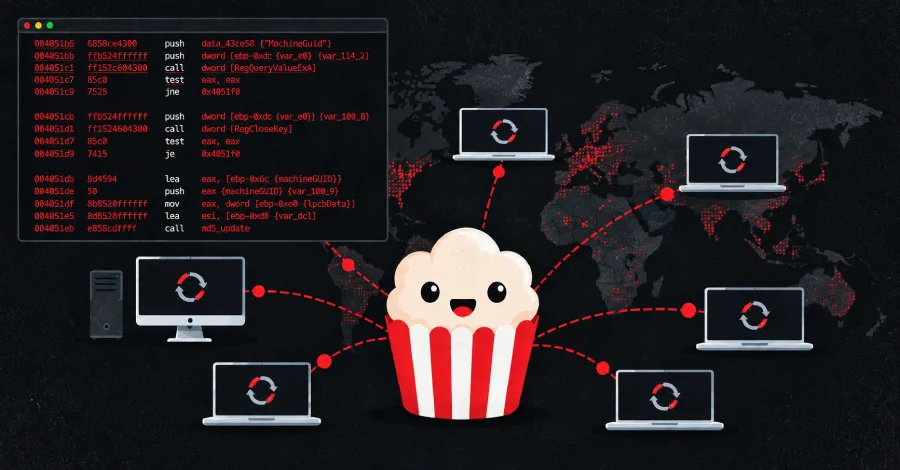
A empresa holandesa Eye Security desativou remotamente o atualizador automático do Time4Popcorn em mais de 2 milhões de computadores ao redor do mundo, depois de descobrir que o software podia instalar qualquer programa com privilégios máximos sem checar a origem do código, abrindo caminho para sequestro de máquinas, roubo de senhas e criação de botnets.
Atualizador vulnerável rodava em silêncio com privilégios máximos
O Time4Popcorn é uma cópia abandonada do Popcorn Time, aplicativo usado para streaming de filmes e séries piratas. O problema estava em um componente chamado Updater.exe, que inicializava junto com o sistema e rodava em segundo plano tanto em Windows quanto em macOS, com acesso equivalente a administrador total (SYSTEM no Windows e root no Mac).
Esse atualizador se conectava periodicamente a uma lista de domínios na internet usando conexões não criptografadas e aceitava qualquer arquivo que recebesse como se fosse uma atualização legítima, sem assinatura digital nem validação de autenticidade. Como vários desses domínios haviam sido abandonados pelos responsáveis originais, qualquer pessoa que voltasse a registrá-los poderia enviar código malicioso diretamente para as máquinas afetadas.
Com esse nível de privilégio, um invasor teria liberdade para instalar ransomware, capturar credenciais armazenadas, alterar configurações de segurança e integrar os computadores a redes zumbis usadas em ataques coordenados. A falha recebeu o identificador CVE-2026-30612 e foi classificada pela agência de segurança cibernética dos Estados Unidos (CISA) com nota 9,8 de 10 em severidade.
Entenda o contexto
A Eye Security identificou o problema ao investigar o tráfego de rede de um cliente corporativo. Um laptop insistia em tentar acessar um domínio que já não estava registrado. A equipe então decidiu registrar o endereço para monitorar quem mais se conectava a ele.
Assim que o domínio foi ativado, o fluxo de acessos disparou: cerca de 50 requisições por segundo passaram a chegar, todas partindo de instalações do Time4Popcorn procurando atualização. Em poucos meses, os servidores da Eye contabilizaram mais de 3,8 milhões de IDs de hardware distintos, o que levou a uma estimativa de entre 2,5 e 3 milhões de computadores Windows afetados e de 250 mil a 350 mil Macs com o atualizador ativo.
O mapeamento parcial de endereços de IP indicou uma mistura de redes domésticas espalhadas pelo mundo com máquinas inseridas em ambientes governamentais, militares e corporativos. A empresa ressalvou que não é possível tirar conclusões definitivas apenas a partir dos IPs, mas o quadro acendeu o alerta para o risco em infraestrutura crítica e em grandes companhias.
Como a Eye Security conseguiu desativar o atualizador
Diante da ausência de qualquer empresa responsável pelo Time4Popcorn e sem perspectiva de correção oficial, a Eye Security decidiu usar o próprio mecanismo de atualização contra ele. Com apoio jurídico, a companhia passou a responder às conexões do atualizador vulnerável com um pacote especial de atualização.
Esse pacote fazia apenas uma coisa: interrompia e desativava o serviço de atualização em segundo plano, impedindo novas conexões e instalações automáticas. Não apagava arquivos do aplicativo, não instalava componentes adicionais e não coletava dados dos usuários.
Nos primeiros dias, o código da Eye chegou a ser marcado como malware por antivírus, já que, na prática, era um software externo desativando um serviço do sistema. A equipe ajustou o instalador até reduzir ao mínimo os falsos positivos, justamente para não deixar o atualizador vulnerável continuar ativo em máquinas onde a “correção” fosse barrada.
Ao longo da operação, a Eye Security enviou mais de 2 milhões de atualizações de desativação. O tráfego dos domínios sob seu controle caiu 90% em poucas semanas, chegando a uma redução de 98% quando a empresa decidiu encerrar a ação, ao avaliar que o volume restante já não seria atraente para operadores de botnets.
Concluída a etapa de neutralização, os domínios controlados pela empresa foram transferidos para a Shadowserver Foundation, organização sem fins lucrativos que mantém endereços abandonados e maliciosos sob custódia para evitar seu uso por criminosos. O repasse foi formalizado em 20 de março de 2026 para pelo menos um dos principais domínios usados pelo atualizador.
Aplicativo continua inseguro mesmo sem o atualizador
A desativação do atualizador vulnerável reduz de forma drástica o risco de execução remota de código com privilégios elevados, mas não torna o Time4Popcorn um software seguro. A própria Eye Security alerta que o aplicativo segue baseado em um motor de navegador antigo, sem sandbox de segurança ativa, carregando conteúdo por conexões não criptografadas e buscando código em outros domínios que também já não têm manutenção.
Para demonstrar o perigo, a empresa registrou outros endereços abandonados usados pelo app e conseguiu montar provas de conceito capazes de executar código nas máquinas de todos que abrissem o programa, embora não tenha distribuído esse código em ambiente real. O experimento reforçou que a superfície de ataque não se limita ao atualizador.
Nesse cenário, a recomendação da Eye é direta: desinstalar o Time4Popcorn de computadores e dispositivos móveis. Em suas palavras, “nenhum deles escolheu ter um atualizador esquecido rodando em segundo plano por anos”. A empresa compara a ação à derrubada de grandes botnets por forças policiais, mas chama atenção para um ponto específico: “A diferença é que as vítimas do Emotet nunca escolheram ser infectadas, enquanto os usuários do Popcorn Time instalaram o app por conta própria”.
Para equipes de segurança que precisam verificar redes internas, a orientação é buscar a presença dos arquivos Updater.exe em máquinas Windows e PT.updd em Macs, além de monitorar eventuais conexões residuais aos domínios listados no relatório técnico da operação. Ainda há domínios associados ao aplicativo que nunca estiveram sob controle da Eye Security e permanecem potencialmente exploráveis.
A vulnerabilidade segue classificada como crítica pela CISA, e o setor de segurança espera que o caso sirva de modelo para novas ações coordenadas contra softwares abandonados que continuem expostos na internet, especialmente quando colocam em risco, em escala global, tanto usuários domésticos quanto redes sensíveis de governos e empresas.