IA de contratado da Accenture expõe sistema do Pentágono
Contratado da Accenture ligou sistema seguro do Departamento de Defesa dos EUA ao seu agente pessoal de IA, que vazou credenciais e dados sensíveis para site de alto risco. Incidente ficou dois meses sem correção e não foi reportado em 72 horas.
Segurança Digital
Falha grave expõe dados do Departamento de Defesa dos EUA por uso indevido de IA pessoal.
Leia também: Granola AI lança ditado grátis e ilimitado para Mac em todos apps
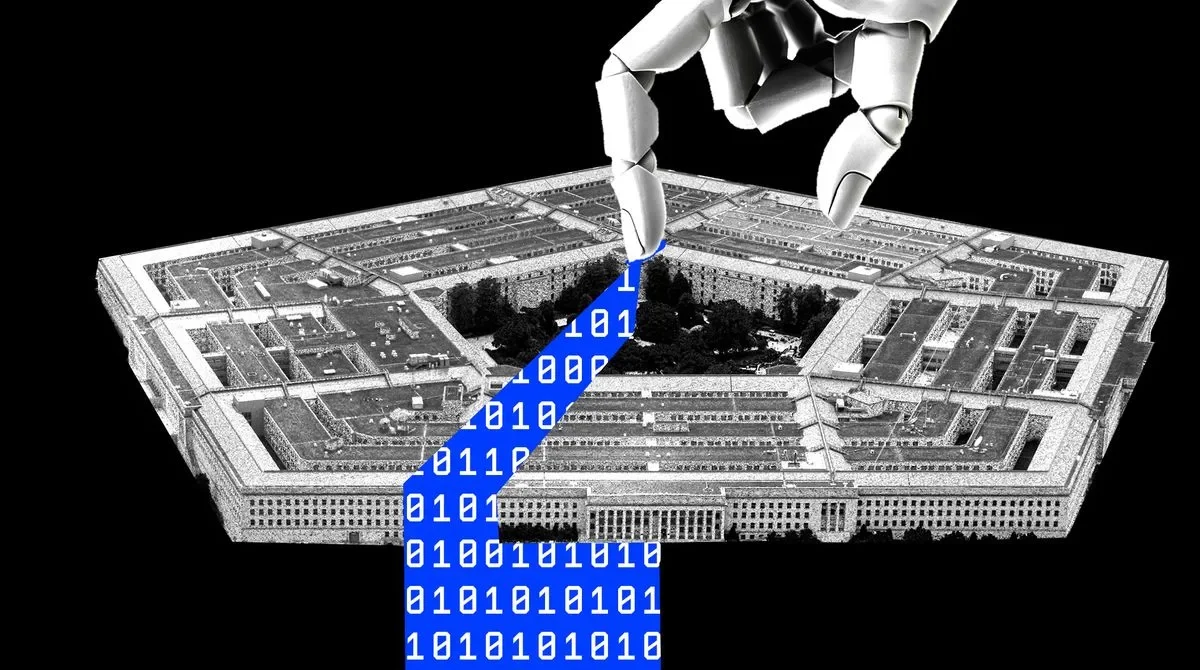
Um contratado da Accenture conectou um sistema seguro do Departamento de Defesa dos Estados Unidos (DOD) ao seu agente pessoal de inteligência artificial Claude Code, da Anthropic, permitindo que credenciais de login e informações sensíveis fossem enviadas para um site de terceiros classificado como de alto risco. O agente de IA ficou ativo por cerca de dois meses na rede protegida antes de a falha ser descoberta e corrigida, em um episódio que fontes internas classificam como ameaça direta à segurança nacional.
IA teve acesso administrativo e enviou mapa de rede a site de alto risco
O incidente ocorreu no ambiente de produção acessado pela NIPRNet, rede do DOD usada para informações não classificadas, mas fortemente blindada e porta de entrada para sistemas mais sensíveis. Para automatizar a escrita de código e a criação de servidores em nuvem, o contratado deu suas credenciais ao agente Claude, que passou a operar com acesso administrativo, contornando controles de segurança do login tradicional.
Ao executar suas tarefas, o agente precisou se conectar à internet e, nesse processo, enviou ao serviço de terceiros não apenas as credenciais e senhas do contratado, mas também um mapa da rede NIPRNet. Essa plataforma já havia sido apontada pelo Instituto Nacional de Padrões e Tecnologia dos EUA (NIST) como de alto risco, por vulnerabilidades que permitem a injeção de comandos maliciosos em agentes de código baseados em IA para roubo de credenciais.
O sistema acessado continha informações controladas não classificadas (CUI), categoria que reúne dados sensíveis sobre infraestrutura crítica, propulsão de submarinos nucleares e vulnerabilidades a ataques químicos e biológicos, entre outros. “It puts all the data that’s in there at risk”, afirmou uma fonte com conhecimento direto do caso, sob anonimato. Segundo a mesma pessoa, se o software de terceiros estiver comprometido, “there could be somebody out there with the ability to log into a secure environment without anyone knowing. It’s 100 percent a national security threat and could cause irreparable harm.”
Dados sensíveis saíram de ambiente que deveria ser isolado
Pelas regras do DOD, informações de um ambiente CUI não devem deixar a infraestrutura protegida sem revisão e autorização. No episódio, não há clareza sobre o que aconteceu com os dados após o envio ao serviço externo — inclusive as credenciais de acesso e o próprio mapa da rede. Especialistas ouvidos avaliam que, mesmo sem acesso direto imediato a sistemas classificados, o conjunto de informações expostas pode acelerar e sofisticar ataques futuros.
Um mapa de infraestrutura, por exemplo, ajuda um invasor a entender como diferentes sistemas se conectam e onde estão os “pontos críticos” da operação. A partir da NIPRNet, ferramentas e códigos são frequentemente testados antes de serem migrados para redes mais sensíveis, como os sistemas destinados a informações secretas e ultrassecretas. Um código aparentemente inofensivo na rede menos sensível pode carregar comportamento malicioso oculto ao ser implantado em ambientes mais protegidos.
Entenda o contexto
O caso estoura em um momento em que os Estados Unidos enfrentam tentativas recorrentes de ataques cibernéticos a agências federais e infraestrutura, em meio a um cenário geopolítico tenso com o Irã. Fontes internas do DOD apontam que a combinação de uso de IA, credenciais privilegiadas e falha de reporte cria um vetor inédito de risco para a defesa. “We are in a conflict with Iran right now”, disse um empregado da Accenture, que criticou a postura da empresa: “It’s the worst time to be having this kind of cavalier attitude.”
Na prática, o incidente abre a possibilidade de que um adversário, ao obter as credenciais vazadas, consiga entrar na rede NIPRNet e inserir portas traseiras ou códigos maliciosos em sistemas que, depois de testados, podem ser levados a redes ainda mais seguras. Mesmo sem conseguir extrair dados dessas redes fechadas, um ataque desse tipo poderia danificar sistemas críticos ou ser usado em operações coordenadas de negação de serviço.
Accenture não reportou em 72 horas e minimizou gravidade
Pelas regras que regem contratos federais, funcionários do DOD e contratados são obrigados a comunicar qualquer incidente de cibersegurança em até 72 horas após a descoberta. No caso da Accenture, fontes apontam que a empresa não reportou inicialmente o vazamento ao governo, apesar do risco de credenciais de acesso e dados sensíveis terem sido enviados a um serviço de alto risco.
A Accenture soma mais de US$ 3,5 bilhões em contratos com o governo federal dos EUA, dos quais cerca de US$ 605 milhões são com o próprio Departamento de Defesa. Mesmo assim, internamente o incidente não teria sido tratado como grave ou urgente. Um empregado ouvido pela reportagem afirma que houve uma tentativa de enquadrar o episódio como algo rotineiro, sem a mobilização típica de crises de segurança.
Questionado, o DOD manteve o silêncio institucional. “The Department does not comment on the status of its networks or systems”, limitou-se a dizer um porta-voz do órgão, sem detalhar se houve investigação formal, sanções à contratada ou mudanças de procedimento.
Accenture nega irregularidades e fala em investigação interna
Em nota, a Accenture defendeu sua conduta. “We take all concerns seriously. These allegations were thoroughly and independently investigated and found to be without merit. We fully complied with our legal and contractual obligations”, disse um porta-voz da consultoria global. A empresa não esclareceu quem conduziu essa investigação “independente” nem contestou diretamente a ocorrência de um incidente de segurança envolvendo IA e o ambiente do DOD.
O episódio se soma a outro atrito recente entre a companhia e o governo dos EUA: um contratado da Accenture foi afastado após falhar em corrigir uma vulnerabilidade que resultou em acesso indevido a dados de milhares de funcionários do FBI por um grupo de hackers. A reincidência de problemas alimenta questionamentos sobre a governança de segurança da empresa em projetos sensíveis.
Especialistas veem falha em incentivos e pressão por rapidez
Para especialistas em contratos públicos de tecnologia, o caso expõe uma tensão estrutural entre segurança e velocidade. “Organizations are often punished for reporting incidents like this, even though it’s the right and legal thing to do”, afirma Matt Triner, fundador da consultoria Hunter Strategy, em Washington. Segundo ele, admitir uma violação pode custar contratos bilionários, o que cria incentivo perverso para empurrar problemas para debaixo do tapete.
Na avaliação de Triner, o episódio no DOD não poderia ser tratado como de menor relevância: “An incident like the one described is absolutely one that would need to be reported.” Ele aponta que a pressão por entregas rápidas e mais baratas agrava o problema à medida que tecnologias como IA entram nesses ambientes. “Unfortunately, everyone is operating in a system where there are competing rules and incentives, and that existed before AI, but now it’s the same problem on speed”, resume.
Do lado da Anthropic, dona do Claude Code, a política de uso da ferramenta proíbe explicitamente que seus produtos sejam usados para interferir em operações militares ou para burlar controles de segurança, como sistemas de autenticação e ferramentas de monitoramento, sem autorização. No caso do DOD, o Claude está vetado para uso direto por funcionários do Departamento, mas o contratado da Accenture driblou esse bloqueio ao conectar sua conta pessoal ao ambiente protegido.
Com a combinação de IA generativa, acesso privilegiado e terceirização de desenvolvimento de sistemas críticos, o episódio deve reforçar a pressão por regras mais rígidas sobre o uso de agentes de IA em contratos governamentais, auditorias independentes de segurança e punições mais claras para quem omitir incidentes que possam colocar em risco a segurança nacional.