Hackers roubam US$ 6,34 bi da Binance em ataque de 20 minutos
Hackers ligados à Coreia do Norte roubaram US$ 6,34 bilhões da Binance em 20 minutos, após meses infiltrados na empresa. Exchange congelou quase metade dos fundos e promete cobrir prejuízos.
Segurança Digital
Ataque relâmpago expõe vulnerabilidades da maior exchange de criptomoedas do mundo.
Leia também: Netflix libera AI Discover com recomendações por humor e tempo
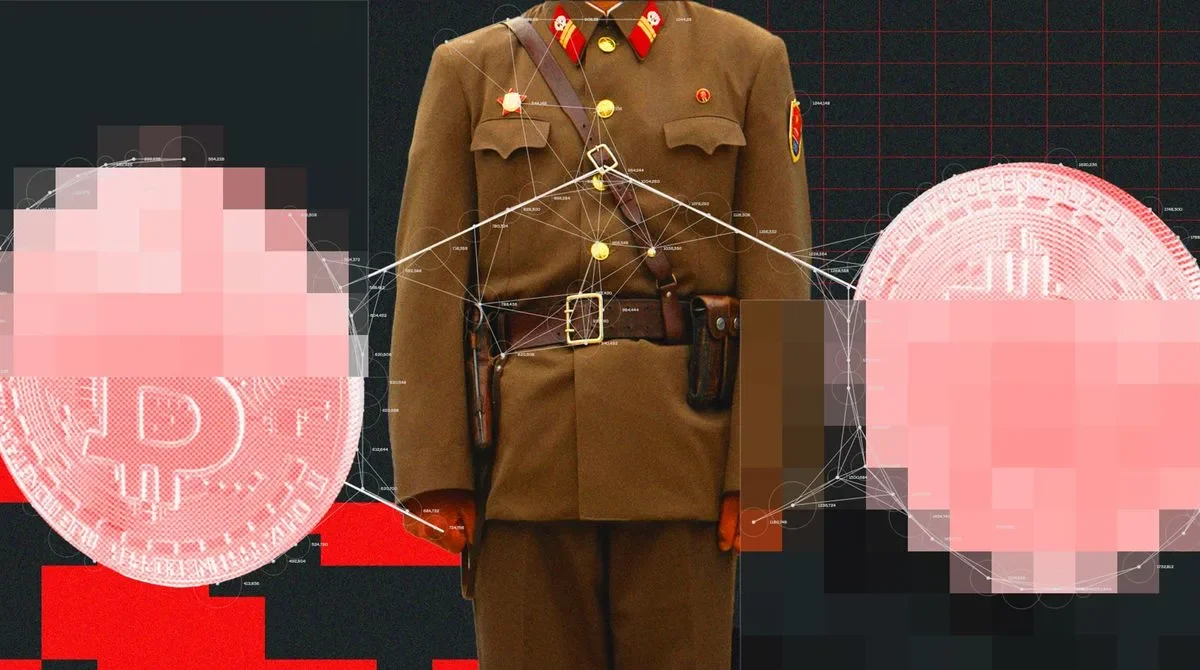
Hackers norte-coreanos roubaram US$ 6,34 bilhões da Binance em um ataque fulminante de 20 minutos dentro da rede interna da maior exchange de criptomoedas do mundo, depois de meses explorando falhas humanas e técnicas de engenheiros da companhia. Parte dos fundos já foi congelada, mas bilhões seguem sob controle dos criminosos e em processo de lavagem em mais de dez blockchains.
Como os hackers conseguiram roubar US$ 6,34 bilhões da Binance?
O roubo de US$ 6,34 bilhões foi o desfecho de uma operação que começou em junho, quando um engenheiro da Binance, identificado como Engineer A, baixou e instalou uma versão adulterada do software Homebrew em seu computador de trabalho, abrindo a primeira brecha para o grupo invasor.
A partir dali, os criminosos mantiveram acesso à rede corporativa e passaram a buscar formas de escalar privilégios e entender como a Binance move dinheiro internamente. Em setembro, um segundo funcionário, Engineer B, caiu em um golpe de entrevista de emprego falsa e baixou um repositório de código malicioso, que deu aos atacantes um novo ponto de apoio dentro da infraestrutura da empresa.
Perto do fim de outubro, com diferentes máquinas comprometidas, os hackers conseguiram assumir o controle das carteiras de Engineer A e de um terceiro funcionário, o Software Engineer C. No dia 29 de outubro, usando logins e credenciais roubadas, eles acessaram o computador de Engineer C e acionaram a etapa final do plano: explorar um serviço interno de assinatura de carteiras, responsável por autorizar transações.
Segundo relatório de segurança da própria Binance, “o atacante explorou acesso não autorizado a um serviço interno de assinatura de carteiras para iniciar transações fora do processo normal de retirada”. Com isso, conseguiu movimentar rapidamente bilhões em criptomoedas, sem acionar as verificações padrão aplicadas a saques de clientes.
As transações saíram de carteiras quentes da exchange e foram pulverizadas em mais de dez blockchains diferentes em questão de minutos, dificultando a reação automática dos sistemas de monitoramento. Só então equipes internas e empresas de rastreamento começaram a travar e bloquear parte dos valores.
Quais foram os truques usados pelos hackers no ataque à Binance?
Os hackers combinaram engenharia social, malware avançado e conhecimento profundo da operação interna da Binance para burlar controles de segurança que, em tese, protegiam os cofres digitais da empresa.
No primeiro estágio, seduziram Engineer A a baixar uma instalação adulterada de um software de desenvolvimento amplamente usado. Depois, miraram Engineer B com um esquema mais elaborado: contato por uma plataforma legítima de busca de emprego, vídeo-entrevista com perfis e fotos aparentemente reais do recrutador e um “assignment” técnico enviado como prova de habilidades — o arquivo, na verdade, continha o código malicioso.
De acordo com o relatório da exchange, “o malware empregou técnicas sofisticadas de ofuscação e evasão, incluindo a substituição de um componente legítimo de ferramenta de desenvolvimento por uma versão maliciosa para executar comandos e estabelecer comunicação com um servidor externo controlado pelo atacante”.
Com essas máquinas comprometidas, o grupo se moveu lateralmente pela rede, estudou ferramentas internas — incluindo um sistema de inteligência artificial usado em processos da empresa — e focou no alvo mais sensível: o serviço de assinatura de carteiras que autoriza transações. Ao subverter essa camada, conseguiram fazer movimentações que, do ponto de vista dos sistemas, pareciam autorizadas por funcionários legítimos.
Para especialistas, o ataque seguiu à risca o roteiro do grupo TraderTraitor, vinculado à Coreia do Norte. “O relato da Binance está alinhado ao que sabemos sobre o modo de operar do TraderTraitor”, afirmou Rafe Pilling, diretor sênior de inteligência de ameaças da empresa de segurança Sophos. “Os atacantes não simplesmente roubaram uma chave de carteira. Eles comprometeram engenheiros, usaram esse acesso para entender e percorrer o ambiente e, por fim, subverteram os sistemas usados para autorizar transações.”
Quem são os responsáveis pelo ataque à Binance?
A investigação do caso aponta para o TraderTraitor, grupo de hackers ligado ao governo da Coreia do Norte e apontado por autoridades como responsável por roubos bilionários no ecossistema cripto nos últimos anos. Empresas de rastreamento de blockchain atribuíram o ataque à célula norte-coreana logo após a fuga dos fundos, e o FBI confirmou a avaliação em seguida.
Segundo as análises citadas pela Binance, o TraderTraitor já soma mais de US$ 1,5 bilhão em ataques anteriores. Agora, com os US$ 6,34 bilhões tirados da exchange, consolida um dos maiores roubos de criptomoedas já registrados, reforçando o papel de operações cibernéticas na geração de divisas para o regime norte-coreano.
A Binance evita apontar diretamente o grupo em seus comunicados, mas reconhece a origem geopolítica da ameaça. “Ao longo de 2026, a equipe de segurança da Binance detectou e impediu 57 casos suspeitos de ameaças cibernéticas ligadas à Coreia do Norte”, diz a empresa em sua atualização de segurança, sugerindo que o ataque bem-sucedido é parte de uma campanha mais ampla, não um evento isolado.
O que a Binance está fazendo para recuperar os fundos roubados?
A Binance afirma ter congelado quase metade dos US$ 6,34 bilhões desviados, em coordenação com outras empresas do setor e com provedores de infraestrutura cripto, interrompendo o acesso dos hackers a uma fatia relevante dos valores. Ainda assim, bilhões permanecem em carteiras controladas pelos criminosos, que já iniciaram um processo de lavagem considerado altamente complexo por empresas de rastreamento.
De acordo com análises independentes citadas por especialistas, o dinheiro está sendo movimentado em alta velocidade através de milhares de carteiras e múltiplas blockchains, num fluxo desenhado para confundir ferramentas de monitoramento e aproveitar brechas em plataformas menores ou menos regulamentadas.
Ao mesmo tempo, a exchange diz ter reservado recursos próprios para cobrir integralmente as perdas dos usuários afetados e já iniciou uma ampla reformulação de sistemas internos usados no fluxo de transações. Em comunicado, a empresa admitiu falhas. “Isso não deveria ter acontecido, e pedimos desculpas pela preocupação, interrupção e incerteza que causou a nossos usuários, parceiros e a toda a indústria”, escreveu a Binance. Segundo a companhia, os componentes internos afetados foram “reconstruídos ou substituídos”.
O processo de rastrear e bloquear os valores restantes deve se estender por meses, com cooperação entre exchanges, empresas de análise de blockchain e autoridades internacionais. Quanto mais tempo os fundos permanecerem em criptoativos visíveis na cadeia, maior a chance de alguma fração ser congelada; por outro lado, cada conversão bem-sucedida em moedas fiduciárias torna praticamente irreversível a perda correspondente.
Qual é o impacto do roubo de US$ 6,34 bilhões para a Binance e seus usuários?
O ataque representa um choque para a confiança no mercado de criptomoedas, justamente por atingir a maior exchange global e expor vulnerabilidades em camadas internas de segurança que não costumam ser visíveis ao público. Na prática, usuários da Binance têm a promessa de ressarcimento, mas enfrentam incerteza, possíveis atrasos operacionais e preocupação com a integridade da plataforma.
Para a empresa, além da perda financeira direta e do custo de cobrir o rombo com reservas próprias, há um dano reputacional profundo. O episódio reforça a percepção de que mesmo ambientes com defesas avançadas podem ser derrubados quando ataques combinam engenharia social de alto nível com exploração técnica de sistemas críticos.
No setor como um todo, o caso tende a acelerar exigências regulatórias mais duras sobre governança de risco, controles de acesso privilegiado e transparência de incidentes em exchanges. Empresas de segurança digital e de rastreamento de criptomoedas, por sua vez, ganham espaço como peças centrais na resposta a roubos massivos que se espalham por múltiplas blockchains.
Como a Binance está reforçando a segurança após o roubo bilionário?
Segundo o relatório de segurança divulgado agora, a Binance afirma ter refeito ou substituído todos os sistemas internos diretamente impactados pelo ataque, além de revisar ferramentas de autenticação, monitoramento de acessos e fluxos de aprovação de transações internas.
A empresa também indica que ampliou o treinamento de funcionários contra engenharia social, com foco em cenários como ofertas de emprego falsas, downloads de softwares não verificados e entrevistas remotas com envio de códigos e arquivos. A meta é endurecer o elo humano, principal porta de entrada explorada pelo TraderTraitor neste caso.
Na frente de detecção, a experiência de 57 tentativas de ataque ligadas à Coreia do Norte ao longo do ano levou a Binance a ajustar modelos de risco e alertas comportamentais para atividades suspeitas em contas de funcionários com acesso a sistemas sensíveis. A expectativa interna é que, combinando revisão de processos, reforço tecnológico e maior cooperação com autoridades, a exchange consiga reduzir a superfície de ataque para campanhas semelhantes no futuro.