Empresas lançam IA que detecta e corrige falhas em código hoje
Anthropic, OpenAI, Cloudflare e Google lançam agentes de IA com arquitetura multiagente para detectar, validar e corrigir vulnerabilidades em código, reduzindo falsos positivos e acelerando correções.
Tecnologia
Novas ferramentas de IA colaboram para identificar e corrigir erros em códigos, otimizando a segurança digital.
Leia também: Hackers roubam US$ 6,3 bi da Binance em 20 minutos e causam caos
Anthropic, OpenAI, Cloudflare e Google passaram a oferecer agentes de IA especializados em segurança de código que dividem o trabalho entre descobrir e validar vulnerabilidades, numa tentativa de reduzir drasticamente o ruído de scanners tradicionais, que acertam menos de 7% dos alertas.
IA contra o ruído dos falsos positivos
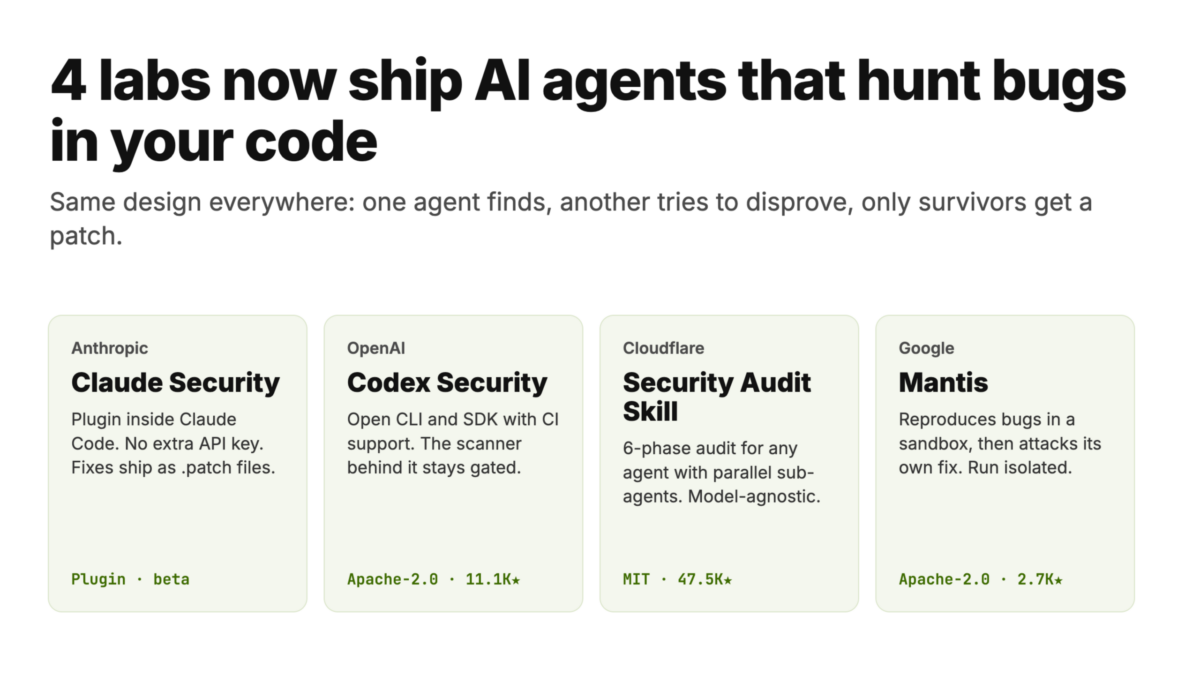
As novas ferramentas — Claude Code Security, Codex Security, Security Audit Skill e Mantis — seguem a mesma lógica: um agente procura possíveis bugs no código-fonte e outro agente, independente, tenta refutar cada achado. Só as vulnerabilidades que “sobrevivem” a essa checagem viram alerta e, em muitos casos, já chegam acompanhadas de patch sugerido.
O objetivo é atacar um problema que virou gargalo nas equipes de segurança: scanners baseados em IA que “alucinam” falhas e geram alertas em série, com taxa de verdadeiros positivos abaixo de 7%. Em vez de economizar tempo, esses sistemas empurram para analistas humanos pilhas de falsos positivos, elevando custos e atrasando correções reais.
A Cloudflare deixa explícita essa separação de papéis em sua documentação: “O verificador nunca é o agente que encontrou o bug”, afirma o README da skill de auditoria, regra pensada justamente para evitar que o mesmo modelo valide a própria suposição. O Google, por sua vez, alerta para o lado ofensivo dessa corrida: a equipe de segurança da empresa escreve que “modelos podem descobrir e explorar bugs com pouca ajuda humana”, o que acelera também o trabalho de atacantes.
Entenda o contexto
O movimento atual ocorre num cenário em que modelos generativos já são usados tanto para escrever código quanto para encontrar brechas exploráveis. Se, de um lado, empresas correm para automatizar revisões de segurança, de outro veem adversários utilizando as mesmas técnicas para furar barreiras.
Ao separar descoberta e verificação entre múltiplos agentes, os novos sistemas tentam equilibrar essa disputa. Em vez de confiar cegamente em um único modelo, eles combinam diferentes agentes, formatos de saída e integrações com plataformas de desenvolvimento para entregar algo mais perto de uma análise “checada em dupla”.
Como funciona o Claude Code Security da Anthropic
O Claude Code Security é um scanner multiagente que roda dentro de uma sessão Claude Code e atua como versão local do produto hospedado de segurança da Anthropic. Ele mapeia a arquitetura do projeto, constrói um modelo de ameaças, caça vulnerabilidades em diferentes componentes e passa cada achado por uma verificação independente.
Dentro da interface do Claude Code, o plugin oferece três funções principais: escanear todo o código-fonte, analisar apenas mudanças recentes ou sugerir patches para problemas encontrados. As saídas incluem um relatório em Markdown e um arquivo SARIF 2.1.0, compatível com o sistema de varredura de código do GitHub.
Cada vulnerabilidade vem com severidade, categoria CWE, impacto e passos para reprodução. As correções são geradas em uma cópia de trabalho, gravadas como arquivos F<n>.patch. O plugin não faz commits, não envia código nem abre pull requests por conta própria, preservando o controle humano sobre as mudanças.
Do lado de custos, o plugin não realiza chamadas de modelo próprias. “Não há chamadas de modelo próprias, então não há chave API separada”, registram os documentos do Claude Code Security. Na prática, o uso consome apenas o saldo já previsto no plano de Claude de cada usuário. O scanner foi apresentado em prévia limitada no início do ano, ganhou beta público para clientes Enterprise em julho e, em agosto, a versão hospedada passou a usar a geração Mythos 5 dos modelos.
Codex Security: CLI e SDK para escanear repositórios inteiros
O Codex Security, da OpenAI, segue o mesmo princípio de validação independente, mas é oferecido como uma CLI e um SDK em TypeScript, publicados sob o pacote @openai/codex-security. Ele é capaz de escanear repositórios completos, caminhos específicos ou apenas diffs de Git, o que permite focar revisões em mudanças recentes.
Um parâmetro de modo profundo ativa múltiplos workers em paralelo na fase de descoberta. Em seguida, o sistema valida cada candidato, gera patches sugeridos e ainda pode checar correções previamente aplicadas. Um comando dedicado cria um arquivo de política de segurança (SECURITY.md) para orientar futuras análises sobre o que deve ser considerado vulnerabilidade naquele projeto.
Entre as saídas, o Codex Security produz modelos de ameaça, relatórios em SARIF, JSON e CSV, além de publicar achados diretamente em ferramentas de gestão como o Linear. Ele também importa alertas de escaneamento de código do GitHub, sugere responsáveis com base no histórico de commits e oferece uma GitHub Action para rodar varreduras em agendamentos ou em cada pull request.
A interface cliente é liberada sob licença aberta, mas o scanner em si permanece restrito a um beta limitado para clientes aprovados. O README lista compatibilidade com diferentes provedores de modelos, como OpenAI, Amazon Bedrock, OpenRouter e Fireworks AI. Para rodar, a ferramenta exige Node.js 22.13+ e Python 3.10+, reforçando o foco em equipes já acostumadas a automação de DevSecOps.
Cloudflare transforma qualquer agente em auditor de segurança
A aposta da Cloudflare é uma skill de auditoria de segurança, com licença MIT, que transforma qualquer agente de codificação compatível em auditor. Em vez de um produto fechado, a empresa oferece um componente que pode ser plugado a diferentes agentes, desde que eles suportem uso de ferramentas e subagentes em paralelo, além de um ambiente de sandbox no sistema operacional.
A skill organiza a revisão em seis fases, da coleta de contexto à validação dos achados. Ela recomenda rodar os validadores em um sandbox sem acesso à rede externa; quando esse isolamento não existe, os leads permanecem em estado needs_validation e não são executados, o que reduz o risco de um exploit de teste escapar para produção.
Para instalar, basta adicionar a skill ao agente com um comando de utilitário e pedir explicitamente: “security audit this codebase”. Por padrão, a saída é gravada fora do repositório, em um diretório dedicado à ferramenta, evitando misturar artefatos de auditoria com o código principal.
Lançada em junho, a skill alimenta um harness interno que já escaneou 128 repositórios da Cloudflare. Os números divulgados pela companhia indicam que o “melhor contexto de reconhecimento reduziu a rejeição inicial de 40% para 11%”, ou seja, menos de um terço dos achados passou a ser descartado pelos revisores humanos à primeira vista. A empresa também utiliza um modelo para descoberta e outro para triagem, permitindo que diferentes sistemas se fiscalizem mutuamente.
Mantis, do Google, aprende com o histórico do código
O Google Mantis é um conjunto de habilidades de revisão de segurança e um harness de desenvolvimento para agentes de código, licenciado em Apache-2.0. A ferramenta é usada internamente pela empresa para localizar e corrigir vulnerabilidades e também segue a filosofia multiagente com verificação independente.
Um dos diferenciais é o uso intensivo do histórico do repositório: o Mantis analisa correções passadas para aprender quais tipos de bugs já causaram problemas e como foram resolvidos. Em seguida, constrói uma árvore hierárquica de resumos, que condensa arquivos em resumos de diretório e depois em um resumo de raiz, cortando o custo em tokens em mais de 85% segundo a equipe.
A partir daí, o sistema gera um modelo de ameaças, levanta hipóteses de ataques, busca vulnerabilidades, deduplica achados e os critica. Antes de reportar, tenta reproduzir cada bug com diferentes níveis de sofisticação, de esboços estáticos de exploit até testes unitários ou servidores simulados. Para as correções, aplica um loop adversarial, no qual a própria ferramenta tenta atacar o patch proposto para verificar se a falha foi realmente sanada.
O Mantis também calibra a severidade de cada vulnerabilidade com base em um rubric interno, desenhado para evitar relatórios inflados com “milhares de críticos”. Uma skill complementar, chamada mantis-advise, devolve o que o sistema aprendeu para agentes de geração de código, de modo a influenciar futuras implementações.
A configuração é relativamente direta: basta clonar o repositório do Mantis e apontar um agente de codificação para ele, ou rodar diretamente o harness de desenvolvimento. Parâmetros adicionais permitem focar a busca em determinados tipos de falhas — como IDOR — e controlar o gasto máximo de tokens em cada execução.
O que muda para desenvolvedores e equipes de segurança
Na prática, a adoção de agentes multiagentes como Claude Code Security, Codex Security, a skill da Cloudflare e o Mantis tende a deslocar o esforço das equipes de segurança de “triagem de alarme falso” para análise de poucos casos mais bem fundamentados. Com falsos positivos em scanners tradicionais acima de 90%, qualquer redução significativa desse ruído representa ganho direto de produtividade.
Os primeiros resultados divulgados, como a queda de rejeição de 40% para 11% nos relatórios internos da Cloudflare, apontam justamente nessa direção. Em vez de centenas de alertas superficiais, revisores passam a lidar com achados que já chegam com contexto, passos de reprodução e, muitas vezes, propostas de correção validadas por um segundo agente.
Setores que dependem de software altamente seguro — como finanças, saúde, tecnologia e infraestrutura crítica — devem sentir o impacto com mais força. A combinação entre escaneamento profundo sob demanda, integração com plataformas de hospedagem de código, geração de políticas de segurança e formatos padronizados como SARIF facilita a incorporação dessas ferramentas a pipelines de CI/CD e fluxos de revisão existentes.
Para fornecedores de scanners tradicionais, o recado é de pressão competitiva. Se os agentes multiagentes provarem, em uso real, que conseguem manter ou aumentar a cobertura de vulnerabilidades ao mesmo tempo em que reduzem falsos positivos, soluções que apostam apenas em varreduras estáticas convencionais podem perder espaço rapidamente.
Ao mesmo tempo, o aumento do uso ofensivo de IA, destacado pela equipe do Google, mantém o alerta ligado: cada avanço defensivo tende a ser acompanhado por tentativas de automatizar também o lado atacante. Empresas que adotarem essas ferramentas devem ajustar políticas internas de segurança, governança de IA e processos de revisão humana para acompanhar o novo patamar técnico.
Nos próximos meses, Anthropic, OpenAI, Cloudflare e Google prometem ampliar o acesso hoje em beta limitado, refinar modelos de verificação e aprofundar a integração com ambientes de desenvolvimento. A tendência é que o desenho multiagente — um agente descobre, outro verifica — se consolide como padrão de fato na segurança de código assistida por IA.