FBI alerta que IA Artex automatiza ataques hackers em segundos
FBI emite alerta urgente sobre o Artex, ferramenta de IA que automatiza invasões em menos de três horas e já é usada em ataques a bancos, governos e grandes empresas no mundo.
Segurança Digital
Alerta do FBI destaca rapidez e alcance da IA Artex em ataques cibernéticos globais a instituições importantes.
Leia também: Como dados de rede ricos aceleram 5x a defesa dos SOCs em 2026
O FBI emitiu um alerta urgente sobre o Artex, uma ferramenta de inteligência artificial que automatiza, em velocidade de máquina, quase todas as etapas de uma invasão hacker e já foi usada em ataques a bancos na Coreia do Sul e no Japão, além de órgãos de governo e empresas de tecnologia, energia, saúde e telecomunicações em vários países.
Ferramenta transforma qualquer IA em motor de ataque
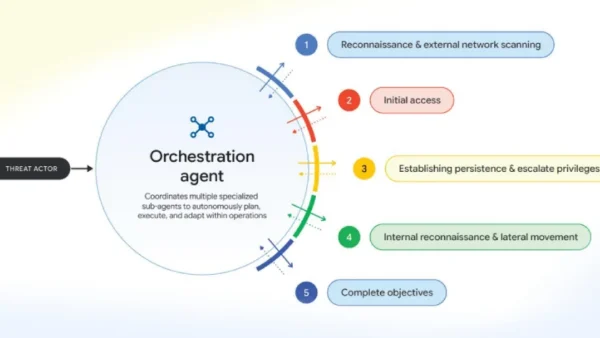
Lançado em agosto como projeto de código aberto no GitHub, o Artex foi criado pelo engenheiro de cibersegurança chinês Li Puhua, que usava o pseudônimo “Autumn-27” na plataforma. O sistema pega objetivos táticos descritos em linguagem natural – como “mapear fornecedores de uma empresa X e achar brechas” – e os converte em comandos executados por agentes de IA, que fazem desde o reconhecimento inicial até o roubo e a extração de dados, com mínima intervenção humana.
No comunicado, o FBI afirma que o Artex “significantly reduces the time required to chain attack techniques, with some intrusions progressing from initial targeting to privileged access in under three hours”. Em tradução livre, a ferramenta reduz de forma significativa o tempo para encadear técnicas de ataque, levando algumas intrusões do alvo inicial ao acesso privilegiado em menos de três horas.
A agência destaca que o framework permite que grupos com pouca experiência técnica realizem operações complexas e simultâneas contra vários alvos, acelerando a velocidade dos ataques e ampliando a escala das campanhas criminosas.
Entenda o contexto
Projetado originalmente como plataforma de teste de invasão, o Artex consegue se conectar a praticamente qualquer modelo de IA disponível: desde modelos avançados, como Anthropic Claude e OpenAI GPT, até opções abertas e modelos chineses como DeepSeek, GLM, Grok e Kimi. Na prática, ele funciona como uma “camada de orquestração” que usa esses modelos para planejar, executar e ajustar ataques em tempo real.
De acordo com o alerta, “analysis of attacker-controlled Artex instances shows Chinese models are most prevalent, with DeepSeek Flash family models dominating usage due to their balance of capabilities, relatively low cost, and lack of observable guardrails when framed for penetration testing”. Ou seja, instâncias controladas por atacantes usam majoritariamente modelos chineses, especialmente a família DeepSeek Flash, pela combinação de capacidade, custo e ausência de restrições quando o uso é apresentado como teste de segurança.
Mesmo após a remoção do repositório oficial, o FBI aponta que o Artex “continues to proliferate through community forks, localized variations, archived copies, and a commercial version … ensuring continued availability to threat actors”. Em outras palavras, forks, versões localizadas, cópias arquivadas e até edições comerciais mantêm a ferramenta disponível para grupos maliciosos.
Artex já mira finanças, governos e cadeias de suprimentos
O alerta detalha que o Artex vem sendo usado em campanhas de reconhecimento e exfiltração de dados contra serviços financeiros, órgãos de governo, empresas de tecnologia e defesa, indústria de semicondutores, energia, saúde, manufatura, telecomunicações e escritórios de advocacia.
Instituições financeiras na Coreia do Sul e no Japão sofreram ataques recentes atribuídos a instâncias do Artex, que geraram escândalos nacionais e colocaram em xeque a segurança de sistemas bancários digitais. Além do setor financeiro, a ferramenta foi associada a ofensivas contra cadeias de suprimentos em tecnologia.
A Microsoft identificou o uso do Artex por grupos com apoio estatal da China em um ataque à cadeia de suprimentos da empresa de software de gestão de TI ConnectWise. Nesse tipo de operação, em vez de atacar diretamente o alvo principal, invasores comprometem fornecedores intermediários, explorando relações de confiança para escalar o acesso dentro de grandes organizações.
Amazon vê salto de uso experimental para ofensiva em escala
A Amazon publicou um estudo próprio em que rastreia o uso do Artex por “disparate Chinese-nexus threat groups”, descritos como grupos de ameaça com nexos chineses, em campanhas de roubo massivo de credenciais que dão acesso a modelos de IA na nuvem. Segundo o relatório, as operações foram organizadas de forma que chaves roubadas pagavam pelo processamento de linguagem usado para roubar novas credenciais, criando um ciclo autossustentável.
Em outra frente, os pesquisadores detectaram ataques contra exchanges de criptomoedas, com foco em fraudar processos de verificação de identidade. “Another campaign targeted cryptocurrency exchanges for know-your-customer (KYC) verification bypass using real-time deepfake injection”, afirmou CJ Moses, diretor de segurança da informação (CISO) da Amazon. Nessas ações, deepfakes de vídeo gerados em tempo real eram usados para enganar sistemas de conferência de rosto.
Para Moses, o cenário marca uma mudança de patamar. “Frameworks like Artex have progressed from experimental use to sustained, multi-objective offensive operations that run with minimal human intervention”, disse o executivo, ao apontar que plataformas como o Artex deixaram de ser brinquedos de laboratório para se tornarem base de operações ofensivas contínuas, com múltiplos objetivos e quase sem toque humano.
Mais de 1,6 mil instâncias públicas e foco em brechas esquecidas
Pesquisadores da empresa de segurança Censys identificaram mais de 1.600 instâncias públicas do console Artex expostas na internet. O número real deve ser bem maior, já que não entram aí versões instaladas atrás de firewalls corporativos ou em redes privadas.
Segundo o FBI, agentes operando com Artex se mostram particularmente eficazes em mapear relações de confiança entre organizações e localizar fornecedores e parceiros com defesas mais fracas. A ferramenta dá prioridade a sistemas que costumam receber menos atenção das equipes de segurança, como portais de parceiros e fornecedores, backends de aplicativos móveis, sistemas internos usados por funcionários, aplicações de suporte a vendas, serviços legados e integrações de terceiros espalhadas entre diferentes áreas de negócio.
Essa abordagem amplia a chamada superfície de ataque: em vez de tentar apenas a porta de entrada principal, os invasores passam a testar todos os anexos, janelas e caminhos laterais – e fazem isso em paralelo, com velocidade de máquina. O resultado é um volume alto de tentativas que até dispara sensores de defesa, mas em ritmo tão acelerado que dificulta a resposta manual das equipes de segurança.
Desenvolvedor se afasta, mas ameaça segue ativa
No dia 8 de outubro, Li Puhua publicou um comunicado no GitHub dizendo que o Artex havia sido abusado por atores maliciosos e negando responsabilidade por crimes cometidos com a ferramenta. Em seguida, removeu o repositório original da plataforma.
A retirada, porém, não conteve a disseminação. Cópias do código seguem em forks mantidos por terceiros, em variações adaptadas a diferentes idiomas e ambientes, em arquivos arquivados e em versões comerciais vendidas sob outras marcas. Para autoridades e empresas, isso significa que o Artex deve continuar aparecendo como peça central de campanhas de intrusão nos próximos meses.
O alerta do FBI pressiona governos e companhias globais, especialmente em setores críticos e em ambientes que dependem de sistemas legados e integrações de terceiros, a reforçar rapidamente sua postura de defesa. A expectativa de investigadores e empresas de segurança é que grupos menores passem a adotar frameworks automatizados como o Artex para ganhar escala, elevando o número e a complexidade de incidentes cibernéticos no mundo.