Hackers usam IA para explorar falhas em horas, alerta GTIG
Relatório do Google Threat Intelligence Group detalha como hackers estão usando frameworks autônomos de IA para extrair falhas de patches, automatizar ataques complexos e turbinar operações de phishing.
Cibersegurança
Grupo do Google revela uso de IA para acelerar exploração de vulnerabilidades e ataques sofisticados.
Leia também: Como dados de rede ricos aceleram 5x a defesa dos SOCs em 2026
Hackers estão usando frameworks autônomos de inteligência artificial para tirar proveito de vulnerabilidades recém-corrigidas em questão de horas, automatizar invasões em múltiplas etapas e tocar campanhas de phishing em escala global, aponta um relatório divulgado nesta segunda-feira (16) pelo Google Threat Intelligence Group (GTIG).
Como hackers estão usando agentes de IA para explorar patches de software?
Segundo o GTIG, grupos maliciosos passaram a empregar agentes de IA para fazer engenharia reversa de patches assim que as atualizações são liberadas, identificando rapidamente qual falha foi corrigida e como explorá-la. Em vez de analisar manualmente o código, esses agentes com modelos de linguagem grande (LLMs) comparam versões de software, leem notas de lançamento, pesquisas de segurança e códigos de prova de conceito para gerar exploits de forma automatizada.
A prática foi observada em vulnerabilidades do PaperCut NG/MF exploradas em setembro, em que frameworks agentic ajudaram a acelerar a transformação de informações sobre o patch em código de ataque funcional. Com isso, a janela entre a divulgação de uma correção e o início dos ataques encolhe drasticamente, deixando equipes de segurança com menos tempo para aplicar atualizações e reforçar defesas.
Para viabilizar esse tipo de operação, atores maliciosos têm recorrido a frameworks multiagente ofensivos como ARTEX, CAIRN, CyberStrikeAI e PentAGI. Essas ferramentas foram desenhadas originalmente para testes de invasão, mas vêm sendo abusadas para automatizar fases específicas de ataques em ambientes corporativos comprometidos.
O que o Google descobriu sobre o uso de IA por hackers para criar exploits?
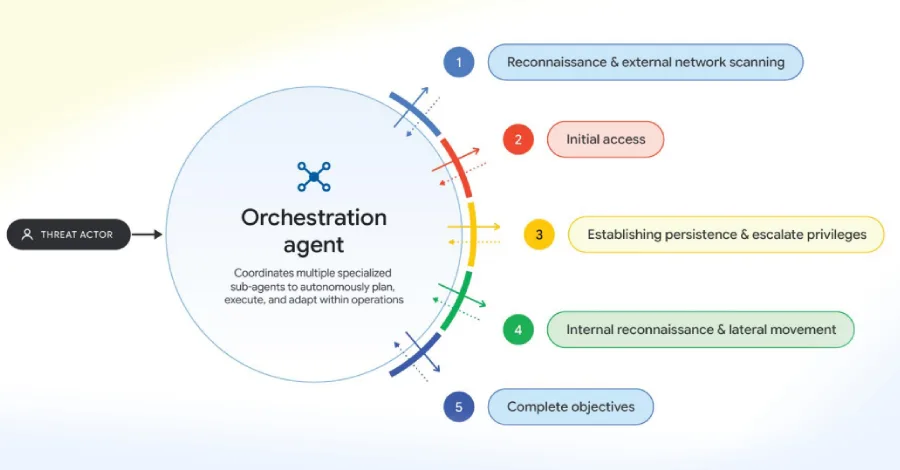
O relatório do GTIG descreve uma mudança de paradigma: ataques que antes dependiam de especialistas humanos agora são orquestrados por agentes autônomos, em “velocidade de máquina”, combinando diferentes caminhos de intrusão sem alterar a lógica básica dos golpes. Grupos com motivação financeira e suspeitos de espionagem ligados à China estão entre os que experimentam essas tecnologias.
De acordo com o GTIG, esses agentes não apenas analisam patches, mas também automatizam tarefas trabalhosas, como triagem de vulnerabilidades e construção de provas de conceito (PoCs) para falhas n-day – aquelas já conhecidas e corrigidas. “Atores maliciosos podem achar mais eficiente usar LLMs para rapidamente criar exploits para vulnerabilidades n-day corrigidas, pois podem focar a pesquisa em um conjunto finito de materiais fonte, comparando versões de código e analisando notas de lançamento, pesquisas de segurança e códigos de prova de conceito”, afirma o grupo de inteligência do Google.
O documento destaca ainda o uso de serviços de inferência e frameworks open source específicos para operações ofensivas. “Essas observações se estendem ao uso de outras ferramentas e serviços, como ZeroHollow, um serviço de inferência usado para desenvolvimento de exploits e roteamento de LLM, e Agent Zero, um framework open source que apresenta execução autônoma de código e geração dinâmica de ferramentas”, diz o GTIG.
Entenda o contexto
Na prática, o cenário descrito pelo Google mostra que a barreira técnica para conduzir ataques complexos está caindo. Frameworks abertos com agentes autônomos permitem que atacantes integrem novos exploits rapidamente, encadeiem movimentos laterais em redes corporativas e mantenham operação contínua, com pouca intervenção humana.
Enquanto isso, defensores – equipes de segurança, desenvolvedores e fornecedores de software – tentam reagir em um ambiente em que a descoberta de uma falha e a criação de um exploit podem acontecer quase em paralelo. Setores que dependem de infraestrutura crítica e serviços em nuvem ficam especialmente expostos a esse encurtamento de prazos.
IA também impulsiona roubo de credenciais e phishing
Além da exploração de patches, o GTIG relata que atores maliciosos vêm mirando diretamente infraestruturas de IA para lucrar com o que chama de ataques de “LLMjacking”: invasores roubam credenciais e recursos em nuvem de ambientes corporativos comprometidos e revendem esse acesso em serviços clandestinos, como APIMart e JetNight, conhecidos como mixers de LLM.
Esses mercados permitem que compradores usem, com desconto, recursos de computação e APIs de modelos de linguagem alheios, turbinar novas ondas de ataques automatizados e mascarar a origem do tráfego malicioso.
No campo do phishing, a automação também avança. Um dos exemplos citados é a plataforma Jieyou, em língua chinesa, que incorporou um assistente chatbot baseado em LLM para atender clientes que contratam o serviço de phishing como serviço (PhaaS). “A evolução da plataforma Jieyou destaca uma tendência crescente na indústria onde provedores de PhaaS utilizam LLMs como um multiplicador de força modular”, afirma o GTIG.
Em vez de editar manualmente códigos e páginas falsas, afiliados com pouca experiência técnica conseguem configurar painéis de phishing, ajustar templates e personalizar iscas com comandos em linguagem natural. O chatbot gera as alterações necessárias em tempo real, ampliando o volume e a sofisticação das campanhas.
Riscos e reação do setor de segurança
A combinação de agentes autônomos, análise automatizada de patches e plataformas de phishing inteligentes aumenta a pressão sobre empresas de todos os portes. Ataques se tornam mais rápidos, mais difíceis de detectar e mais fáceis de serem executados por atores com pouco conhecimento técnico.
Como resposta imediata, empresas de segurança e órgãos governamentais elevam o nível de alerta e pressionam por mecanismos de mitigação mais proativos. Isso inclui acelerar a aplicação de patches, investir em detecção comportamental capaz de identificar rotinas automatizadas de exploração e adotar ferramentas defensivas baseadas em IA para enfrentar ataques na mesma escala e velocidade.
O relatório do GTIG sugere que a cooperação internacional tende a se intensificar, à medida que o uso malicioso de IA se consolida como vetor central de ataques cibernéticos. O acompanhamento próximo de mercados clandestinos de credenciais e recursos em nuvem também passa a ser visto como peça chave para antecipar novas ondas de exploração automatizada.