IA revela falhas antigas e eleva ataques cibernéticos em 2026
Cibercriminosos usam inteligência artificial para vasculhar códigos e achar falhas históricas, como em PHP. Pressão por governança robusta cresce em empresas do mundo todo.
Inteligência Artificial
Uso de IA expõe vulnerabilidades antigas, aumentando riscos e exigindo governança mais rigorosa nas empresas globais.
Leia também: IA identifica 60 espécies de peixes no rio Xingu em tempo real
Ferramentas de inteligência artificial estão impulsionando um salto no volume e na gravidade dos ataques cibernéticos globais nesta semana, ao permitir que cibercriminosos vasculhem códigos de software e encontrem, em poucas horas, vulnerabilidades que podiam ficar ocultas por anos. Linguagens amplamente usadas, como PHP, já têm falhas históricas exploradas nesse novo cenário, aumentando o risco para empresas e usuários.
IA vira aliada do crime digital
Na prática, grupos mal-intencionados alimentam modelos de IA com grandes volumes de código-fonte, bibliotecas e registros de sistemas. Esses algoritmos, capazes de processar dados de forma incansável, apontam padrões suspeitos, funções inseguras e combinações de comandos que podem abrir brechas para invasões, roubo de dados e extorsão.
Com isso, vulnerabilidades antigas em softwares e serviços on-line — muitas delas presentes em bases escritas em PHP — ganham nova visibilidade para o crime. Em vez de depender de especialistas revisando manualmente milhares de linhas de código, os atacantes automatizam a varredura e multiplicam a quantidade de possíveis pontos de ataque.
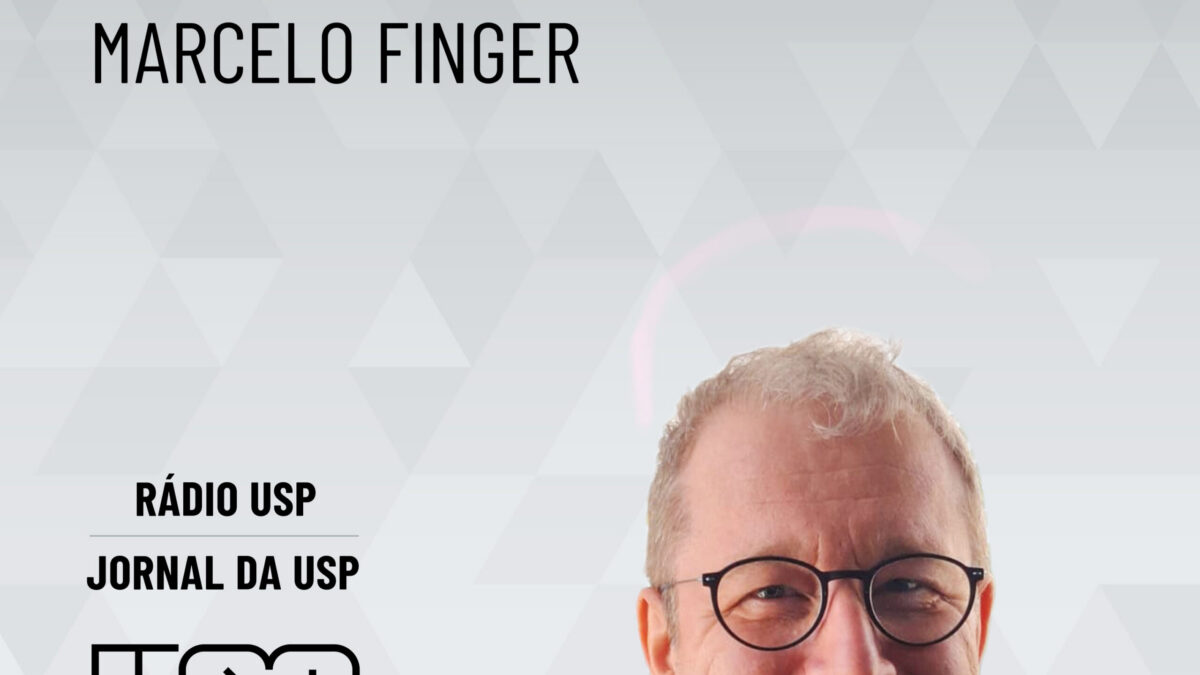
Segundo o professor Marcelo Finger, do Instituto de Matemática, Estatística e Ciência da Computação da USP (IME-USP), essa mudança de escala altera o equilíbrio de forças na segurança digital. “A automação facilita a identificação de vulnerabilidades por criminosos e exige estratégias mais robustas de proteção das organizações”, afirma.
Entenda o contexto
A explosão de ferramentas de IA generativa e de análise de código criou uma espécie de corrida armamentista silenciosa entre cibercriminosos e equipes de segurança. De um lado, modelos sofisticados ajudam atacantes a localizar falhas pouco documentadas e a montar ataques sob medida. Do outro, times de segurança tentam usar tecnologia semelhante para detectar anomalias de comportamento, reforçar monitoramento e revisar sistemas críticos.
Os criminosos levam vantagem estratégica porque escolhem o momento, o alvo e o tipo de ataque, enquanto as empresas precisam proteger, ao mesmo tempo, toda a sua infraestrutura digital. Essa assimetria fica ainda mais evidente em organizações com governança frágil, softwares desatualizados e pouca visibilidade sobre seus próprios sistemas.
Casos recentes envolvendo falhas exploradas em aplicações baseadas em PHP ilustram o problema: brechas antigas, muitas vezes catalogadas, ganham uso renovado quando a IA ajuda a combiná-las com outras fragilidades, criando cadeias de ataque difíceis de prever sem monitoramento constante.
Empresas pressionadas por governança mais dura
O avanço dos ataques automatizados coloca as áreas de tecnologia e segurança sob pressão para ir além da adoção de antivírus, firewalls e ferramentas tradicionais. Especialistas defendem que a proteção passe por uma governança de segurança robusta e proativa, com diretrizes claras aprovadas pela alta gestão.
Na prática, isso significa revisar processos, mapear sistemas críticos, estabelecer rotinas de atualização de softwares, exigir padrões mínimos de segurança de fornecedores e manter equipes preparadas para responder rapidamente a incidentes. A falta desses pilares aumenta o risco de vazamentos, paralisação de serviços e perda de confiança dos clientes.
Finger avalia que essa transformação tende a provocar uma espécie de “seleção natural” no mercado digital. Organizações que investirem em resiliência, monitoramento e atualização contínua devem manter a confiança dos usuários. As demais ficam mais expostas a prejuízos financeiros, sanções regulatórias e danos à reputação capazes de comprometer sua sobrevivência.
Seleção de sobreviventes no mercado digital
O cenário de ameaça global impulsiona discussões regulatórias e a possibilidade de normas mais rígidas para proteção de dados e infraestruturas críticas. Em paralelo, cresce o interesse por soluções de “IA defensiva” — sistemas que também usam automação para identificar tentativas de invasão antes que causem estragos.
Empresas de todos os portes são afetadas, mas as menores, com menos recursos técnicos, tendem a sofrer mais. Para elas, políticas simples, como atualização sistemática de sistemas, segmentação de rede, autenticação em duas etapas e treinamento básico de funcionários, podem reduzir significativamente a superfície de ataque.
Para acompanhar essas mudanças, Finger discute semanalmente o impacto da inteligência artificial na sociedade na coluna “De olho na IA”, veiculada às 8h30, sempre às sextas-feiras, na Rádio USP, em 93,7 FM em São Paulo e 107,9 FM em Ribeirão Preto. O espaço tem se dedicado a mostrar como a mesma tecnologia capaz de impulsionar negócios também redefine, em alta velocidade, o tabuleiro da segurança cibernética.