CISO Forum 2026 debate IA autônoma e combate à fadiga de alertas
No segundo dia, o CISO Forum Virtual Summit 2026 reúne milhares de líderes de cibersegurança em debates sobre riscos da inteligência artificial, cadeia de suprimentos e burnout nas equipes.
Cibersegurança
Especialistas discutem os desafios da inteligência artificial e estratégias para reduzir a fadiga nas equipes de segurança.
Leia também: Como dados de rede ricos aceleram 5x a defesa dos SOCs em 2026
O CISO Forum Virtual Summit 2026 entra no segundo dia nesta quarta-feira (11), reunindo milhares de executivos de segurança digital em um evento 100% online que trata a inteligência artificial (IA) como infraestrutura crítica — com novos poderes, mas também com vulnerabilidades que exigem revisão urgente das estratégias de defesa.
Exclusivo para líderes seniores, o encontro discute, em tempo real, como CISOs e times de segurança podem governar agentes autônomos de IA, defender cadeias de suprimentos de software remodeladas por modelos generativos, reduzir a fadiga de alertas e adaptar políticas internas a regulamentações emergentes como a Cyber Resilience Act.
O que será discutido no CISO Forum Virtual Summit 2026 Day 2?
No segundo dia, o CISO Forum Virtual Summit 2026 foca na cibersegurança em um cenário de IA autônoma, defesa da cadeia de suprimentos e lições práticas de ambientes de alto risco. Ao longo do dia, as sessões alternam frameworks técnicos, estudos de caso e modelos de governança voltados ao uso de IA em produção.
A agenda começa às 11h (horário da costa leste dos EUA), com Mani Ganesan, vice-presidente de Gestão de Produtos em Segurança de IA na F5, em “Securing AI in Production”, sessão voltada a estratégias para proteger modelos e serviços de IA em ambientes reais, sob pressão de negócios e de ataques.
Na sequência, Said Syed, Field CISO e CISO para Governo na Snyk, apresenta “I Said AI Was Just a Faster Clock. Then the Clock Took the Stand”, em que detalha um novo modelo de avaliação de risco baseado em caminhos de ataque, e não em falhas isoladas. A proposta é ajudar líderes a priorizar recursos diante de superfícies de ataque que crescem na mesma velocidade da automação.
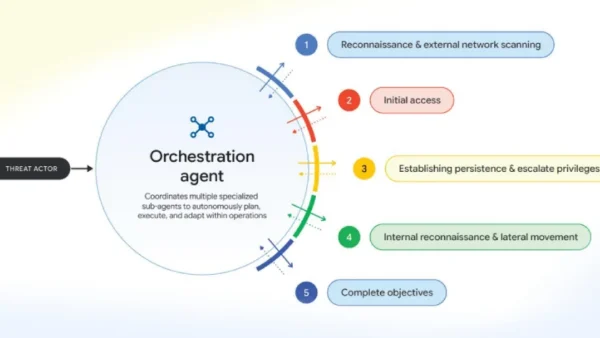
O pesquisador Garrett Calpouzos, do Sonatype Research Labs, explora como a IA está reescrevendo o manual da cadeia de suprimentos de software em “AI Changed the Attack Chain: A New Playbook for Supply Chain Defense”, examinando o papel de modelos generativos na criação e exploração de vulnerabilidades ao longo do ciclo de desenvolvimento.
Às 13h15 (1:15 PM ET), o CISO da BreachRx, Stephen Garcia, conduz “Who Owns the Agent? A CISO’s Framework for AI Accountability”. Ele propõe um framework de responsabilidade para agentes autônomos de IA, ponto crítico num cenário em que sistemas passam a tomar decisões complexas com impacto direto em clientes, operações e compliance.
Logo depois, em “Alert Fatigue in a War Zone”, Pavlo Chernikov, ex-diretor interino de Cibersegurança Municipal de Kyiv, apresenta um estudo de caso em que o uso inteligente de contexto reduziu em 90% os falsos positivos em um ambiente de guerra, mostrando como a fadiga de alertas pode ser a brecha final antes de um incidente grave.
Encerrando a sequência principal, Jason Elrod, CISO na área de saúde, discute “When the Agent Breaks Bad”, defendendo a contenção como o controle essencial que as empresas já possuem para lidar com agentes de IA que saem do esperado, seja por falha, seja por comprometimento.
Quem são os líderes de cibersegurança participantes do CISO Forum Virtual Summit 2026?
O CISO Forum Virtual Summit 2026 reúne, ao longo dos dois dias, um grupo de CISOs, pesquisadores e executivos de segurança que atuam na linha de frente da proteção de ambientes impulsionados por IA, em setores como software, governo, saúde e infraestrutura crítica.
No segundo dia, o palco virtual é liderado por Mani Ganesan (F5), Said Syed (Snyk), Garrett Calpouzos (Sonatype Research Labs), Stephen Garcia (BreachRx), Pavlo Chernikov (ex-ciberchefe de Kyiv) e Jason Elrod (CISO na área de saúde). Cada um traz recortes muito concretos — da proteção de IA em produção a operações em contexto de guerra.
Os conteúdos sob demanda do primeiro dia ampliam a lista de nomes de peso. Josh Goldfarb e Louise Scully, da F5, apresentam um framework de 30-60-90 dias para segurança de GenAI; Andrew Northern, da Censys, mapeia vetores de ameaça impulsionados por IA; e John Laliberte, da ClearVector, aborda a segurança de identidades humanas e de máquina em runtime.
Maril Vernon, da Horizon3, discute como oferecer métricas baseadas em evidências para decisões executivas em “Managing Cyber Risk at Machine Speed”, enquanto Patrick Kelley, CISO e fundador da Critical Path Security, chama atenção para o fator humano em “Burnout Is a Security Risk”, reforçando que esgotamento da equipe também é vulnerabilidade.
Entenda o contexto
O evento, com dois dias de duração, responde à transformação da IA em peça central da infraestrutura corporativa, deixando de ser apenas ferramenta auxiliar. Cada novo agente autônomo implantado passa a funcionar, na prática, como uma identidade dentro do perímetro da empresa, ampliando a superfície de ataque e multiplicando pontos de falha — técnicos, regulatórios e humanos.
Ao oferecer frameworks para segurança de IA em produção, modelos de pontuação de riscos centrados em caminhos de ataque, estratégias de defesa de cadeia de suprimentos e roteiros para mitigar a fadiga das equipes, o CISO Forum Virtual Summit 2026 busca acelerar a adaptação de políticas e práticas. A expectativa entre participantes é que as recomendações sejam rapidamente levadas para ambientes corporativos, reduzindo incidentes e fortalecendo a governança de IA em um cenário de ameaças em rápida evolução.