Ataque Operation ShadowCloud usa GitHub e SharePoint para espionagem
Pesquisadores identificam a Operation ShadowCloud, campanha que atinge governos na Ásia e África com backdoors inéditos GitDoor e GraphDoor, escondendo comandos em GitHub e Microsoft SharePoint.
Cibersegurança
Campanha de espionagem utiliza plataformas populares para infiltrar backdoors em governos da Ásia e África.
Leia também: Líder do grupo de ransomware Qilin é exposto na Rússia
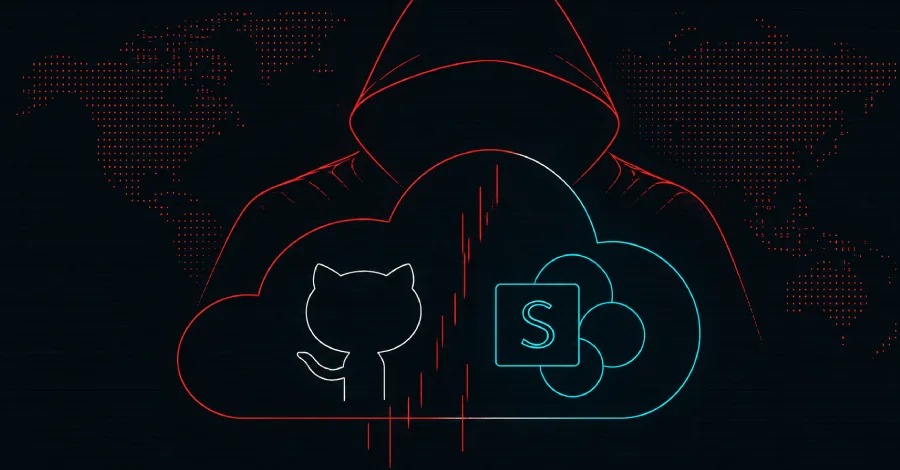
Setores governamentais na Ásia e na África estão na mira de uma nova campanha de intrusão, batizada de Operation ShadowCloud, que instala backdoors inéditos — GitDoor e GraphDoor — e usa serviços em nuvem legítimos como GitHub e Microsoft SharePoint para esconder o tráfego de comando e controle, aumentando o risco de espionagem silenciosa em redes sensíveis.
Backdoors abusam de serviços em nuvem legítimos
A Operation ShadowCloud foi identificada por pesquisadores da Kaspersky no início de 2026 e tem como alvo órgãos governamentais de países asiáticos e africanos, com o primeiro ataque rastreado a uma organização em Taiwan. A campanha vem sendo preparada desde o fim de 2024, quando foram criados os repositórios GitHub usados pelo GitDoor.
Os analistas Saurabh Sharma e Noushin Shabab, da Kaspersky, descrevem o núcleo da ofensiva: “O ator de ameaça por trás disso está abusando da utilidade legítima MeshAgent para implantar dois backdoors totalmente novos”. Esses implantes mascaram o tráfego de comando e controle por trás de plataformas amplamente usadas em empresas, o que dificulta alertas em ferramentas de monitoramento de rede.
Ao aproveitar APIs oficiais e fluxos de dados considerados normais — como chamadas à API Microsoft Graph, acessos ao SharePoint e sincronizações com repositórios GitHub — os operadores da campanha conseguem receber comandos, exfiltrar dados e carregar módulos extras sem levantar suspeitas de soluções tradicionais de segurança.
Entenda o contexto
A Operation ShadowCloud representa uma nova etapa na sofisticação de ataques de espionagem digital contra governos. Em vez de depender de servidores suspeitos facilmente bloqueados, os operadores se escondem em serviços em nuvem indispensáveis ao dia a dia de órgãos públicos e empresas, o que torna difícil simplesmente “desligar” o tráfego suspeito sem afetar operações legítimas.
Na prática, isso eleva o risco de vazamento de documentos confidenciais, monitoramento prolongado de atividades internas e possível manipulação de informações estratégicas. A modularidade dos backdoors — capazes de carregar plugins sob demanda — permite adaptar rapidamente cada infecção, adicionando funções como captura de tela, keylogging e execução de código em memória de acordo com o interesse do atacante.
Como funciona a Operation ShadowCloud
A cadeia de ataque começa com o MeshCentral Agent, uma ferramenta legítima de acesso remoto usada para desktop remoto, linha de comando e gerenciamento de arquivos. No cenário observado, o agente é configurado para se conectar a um servidor de comando e controle fixo, no endereço wss://27.102.66[.]162:443/agent.ashx, de onde recebe três payloads preparados para o endpoint comprometido.
A forma exata de instalação inicial do MeshCentral Agent nas máquinas alvo ainda não foi esclarecida. Os sinais técnicos, porém, apontam para o reaproveitamento de uma infecção pré-existente na rede da vítima, que teria sido usada como ponto de apoio para a nova campanha.
Depois de estabelecer contato com o servidor, entram em cena dois tipos de loaders em formato DLL, responsáveis por decodificar e injetar os backdoors diretamente na memória do processo atual — uma técnica que reduz rastros em disco e dificulta a análise por antivírus.
O loader de Tipo 1 aplica um esquema híbrido: primeiro decodifica os dados com o cifrador de fluxo RC4 e, em seguida, utiliza uma máscara XOR para finalizar a operação antes de executar o payload. Já o loader de Tipo 2 simplifica o processo usando apenas XOR, mas com a mesma finalidade: liberar o backdoor criptografado dentro da memória da máquina alvo.
Além disso, os implantes fazem uso de técnicas de ofuscação como control flow flattening (achatamento de fluxo de controle) e funções auxiliares aninhadas, que tornam mais difícil para analistas reconstruir o caminho real de execução do código malicioso.
GitDoor: comandos escondidos em repositórios GitHub
O GitDoor se apoia integralmente no GitHub para se comunicar com os operadores da campanha. Ele mantém dois repositórios distintos: um público para receber comandos e outro privado para enviar de volta os resultados da execução.
Nos casos analisados, o backdoor consultava um repositório público em /repos/LatonyCharnleyaW/Havo para baixar as instruções a serem executadas na máquina infectada. Já o repositório privado em /repos/LatonyCharnleyaW/Trix era usado para subir os dados coletados ou o resultado das ações ordenadas pelos atacantes.
A data de criação desses repositórios indica que os preparativos da Operation ShadowCloud estão em andamento pelo menos desde o fim de 2024, reforçando o caráter planejado e de longo prazo da campanha.
O GitDoor suporta 26 comandos diferentes, que permitem desde o básico — como listar arquivos e processos — até o download e execução de módulos adicionais por meio de shellcode customizado. Esses módulos ampliam as capacidades do backdoor sem que seja preciso atualizar o componente principal instalado na máquina, o que ajuda a manter o disfarce.
GraphDoor: SharePoint e Microsoft Graph como canal de controle
O GraphDoor segue a mesma lógica de furtividade, mas com foco em serviços da Microsoft. Ao ser executado, ele abre um named pipe, cria uma pasta chamada Intel_Log dentro do diretório de dados de aplicativos do sistema e coleta informações detalhadas sobre o ambiente comprometido, que são enviadas ao operador.
Para se comunicar com o comando e controle, o GraphDoor autentica uma aplicação maliciosa por meio do domínio login.microsoftonline.com, na porta 443, obtendo um token de acesso legítimo para a API Microsoft Graph. Com esse token, o malware passa a trocar dados com um drive do SharePoint, onde armazena informações e de onde busca novas instruções.
Em seguida, o implante baixa três módulos de plugin a partir do servidor e os executa em paralelo. Nos casos observados, esses plugins ficavam responsáveis por três funções principais: captura de tela, listagem de processos em execução e registro de teclas digitadas (keylogging). Depois disso, o GraphDoor volta periodicamente ao site SharePoint configurado para obter novos comandos a serem rodados na máquina.
Além de herdar a capacidade de executar shellcode customizado — permitindo baixar e rodar novos módulos sob demanda — o GraphDoor expande o arsenal em relação ao GitDoor com dois comandos extras, que possibilitam a execução direta de instruções via cmd.exe e a abertura de arquivos executáveis no formato MZ, típico de binários Windows.
Possível vínculo com grupos de língua chinesa
Embora a identidade dos operadores da Operation ShadowCloud não esteja confirmada, a análise técnica aponta sobreposição com atividades atribuídas a grupos de origem chinesa. A Kaspersky identificou similaridades táticas com campanhas acompanhadas por outras empresas de segurança sob rótulos como Bronze Sandcastle, FamousSparrow e CopperTurtle (também conhecido como BlackTech).
Em alguns sistemas vítimas, implantes ligados a esses grupos compartilhavam os mesmos diretórios de preparação usados pelo GitDoor, com arquivos sendo implantados em uma janela de até um dia de diferença. Esse tipo de coincidência operacional sugere coordenação ou, ao menos, reaproveitamento da mesma infraestrutura.
Sobre essa ligação, a Kaspersky pondera: “Enquanto isso não prova um vínculo direto, sugere que um grupo de língua chinesa pode estar desenvolvendo e/ou utilizando o GitDoor e GraphDoor”. Se confirmada, essa conexão tende a alimentar desconfianças geopolíticas em torno do uso de operações cibernéticas para espionagem estatal.
Riscos para governos e pressão sobre big techs
A descoberta da Operation ShadowCloud expõe uma tendência que preocupa especialistas: o uso intensivo de serviços em nuvem e plataformas colaborativas — peças centrais na digitalização de governos e empresas — como esconderijo para campanhas de espionagem.
Para os órgãos atingidos na Ásia e na África, o impacto imediato é o risco de exposição de documentos confidenciais, planos estratégicos, dados de inteligência e informações pessoais de funcionários. A natureza furtiva dos backdoors, que operam quase inteiramente em memória e dependem de tráfego legitimado por grandes provedores, aumenta a chance de permanência prolongada dentro das redes sem detecção.
Para empresas como Microsoft e GitHub, o episódio traz pressão adicional por mecanismos mais robustos de detecção de abuso em suas próprias infraestruturas, sem prejudicar usuários legítimos. O uso de APIs e recursos padrões pelos atacantes também reposiciona a discussão sobre responsabilidade compartilhada entre provedores de nuvem e clientes no monitoramento de atividades suspeitas.
Na comunidade de segurança cibernética, a resposta passa pelo desenvolvimento de assinaturas específicas para os loaders e para o comportamento de GitDoor e GraphDoor, por monitoramento mais granular de acessos a serviços em nuvem e pela revisão do uso de ferramentas legítimas como o MeshCentral Agent em ambientes sensíveis.
Pesquisadores recomendam ainda o endurecimento de práticas de autenticação, o controle rigoroso de aplicações que usam Microsoft Graph e SharePoint e a análise de logs de acesso a repositórios GitHub corporativos em busca de padrões anômalos que possam indicar atividade vinculada à Operation ShadowCloud.