Relatório UK alerta: IA pode causar ataques em infra até 2028
Órgão de cibersegurança do Reino Unido prevê uso massivo de IA em ataques a infraestrutura crítica até 2028 e decreta o fim da segurança por obscuridade para pequenas e médias empresas.
Cibersegurança
Previsão aponta aumento de ataques com IA em infraestruturas críticas até 2028, impactando empresas de todos os portes.
Leia também: Hackers roubam US$ 6,3 bi em cripto da Binance com IA
O Centro Nacional de Cibersegurança do Reino Unido, braço da agência de inteligência GCHQ, lançou nesta terça-feira seu relatório anual com o alerta mais duro até agora: até 2028, a inteligência artificial deve ser usada em larga escala para conduzir ciberataques contra infraestrutura crítica, derrubando a sensação de proteção que ainda cercava pequenas e médias empresas em todo o mundo.
IA barateia ataque e torna qualquer empresa um alvo
Na avaliação do centro, a inteligência artificial está mudando a lógica econômica do crime digital ao automatizar a busca por falhas em sistemas antigos, algo que antes exigia tempo e especialistas dedicados. “A IA permitirá que vulnerabilidades que foram toleradas durante tempo demais sejam descobertas e exploradas numa escala que antes era inimaginável”, disse Richard Horne, chefe do Centro Nacional de Cibersegurança.
Esse salto de escala significa que, em vez de escolher poucos alvos de alto valor — como bancos, grandes redes e governos —, criminosos e Estados hostis passam a mirar milhares de sistemas ao mesmo tempo. Quando o custo de procurar brechas cai praticamente a zero, deixa de existir a figura do “negócio pequeno demais para interessar”, base da chamada segurança por obscuridade que, por décadas, protegeu empresas médias e pequenas do pior tipo de ataque direcionado.
Horne já havia revelado que o Centro Nacional de Cibersegurança administrou mais de 200 incidentes contra infraestrutura crítica britânica em um único ano, com três quartos deles atribuídos a Estados hostis. Agora, o relatório formaliza a previsão de que, até 2028, capacidades de ataque apoiadas em IA serão usadas para explorar falhas conhecidas em tecnologias legadas, ainda muito presentes em setores vitais.
Entenda o contexto
Infraestrutura crítica inclui serviços como energia, água, transportes, saúde, logística e cadeia do frio — áreas que sustentam o funcionamento básico de um país. Muitos desses ambientes dependem de sistemas antigos, pouco atualizados, desenvolvidos em épocas em que a conexão à internet e a exposição global não eram parte do projeto.
Até agora, boa parte das brechas nesses sistemas era classificada como “risco tolerado”: softwares desatualizados que continuam rodando porque “sempre funcionaram”, senhas compartilhadas entre equipes, acessos de ex-funcionários nunca revogados, backups que ninguém testa, conexões remotas de fornecedores esquecidas na rotina. Nada disso se tornou tecnicamente mais frágil hoje — o que mudou, segundo o relatório britânico, é o quão fácil essas vulnerabilidades se tornam encontráveis por agentes automatizados de IA.
Ferramentas de ataque baseadas em IA já conseguem varrer a internet em busca de versões específicas de sistemas, portas expostas e configurações conhecidas como vulneráveis, montar pacotes de exploração prontos e dispará-los em massa, quase sem intervenção humana. Em vez de um invasor estudando um alvo por vez, redes de softwares fazem o trabalho sozinho, todos os dias.
Ataques à refrigeração na França acendem sinal amarelo
Para ilustrar o novo tipo de risco, o relatório cita um episódio recente na França: ataques a sistemas de refrigeração de supermercados que desligaram o frio sem mirar roubo de dados. O alvo foi a operação em si, interrompendo serviços e gerando prejuízo direto a cada hora que as câmaras frias ficaram fora do ar.
O caso francês mostra como os ataques com IA tendem a ir além do sequestro de dados ou pedidos de resgate em criptomoedas. Eles miram a continuidade do negócio, afetando diretamente setores que dependem de temperatura controlada, logística precisa ou processos industriais contínuos. Num cenário em que cadeias do frio sustentam desde alimentos até medicamentos, um software malicioso que desliga sistemas de refrigeração passa a ser tão crítico quanto um ataque a um banco de dados sensível.
Essa mudança de foco aproxima o problema da realidade de economias regionais que dependem intensamente de frigoríficos, laticínios e agroindústria, como a de Mato Grosso do Sul. O que hoje parece um incidente distante na Europa é, na prática, um ensaio do que pode afetar linhas de produção, armazéns e centros de distribuição brasileiros se as vulnerabilidades conhecidas permanecerem abertas.
Fim da segurança por obscuridade para pequenas e médias
O alerta britânico repercute diretamente no universo de pequenas e médias empresas, inclusive no Brasil. Por muito tempo, o principal escudo desses negócios não foi a tecnologia em si, mas a falta de interesse econômico dos atacantes: custava caro dedicar especialistas para achar falhas específicas em empresas de menor porte.
Com a IA, esse equilíbrio se quebra. Sistemas automatizados conseguem identificar, catalogar e explorar brechas conhecidas em massa, sem que alguém precise “escolher” um alvo. A muralha invisível da obscuridade deixa de funcionar porque o invasor não precisa mais priorizar: ele tenta invadir todos os endereços acessíveis ao mesmo tempo e fica com os que se mostrarem mais frágeis.
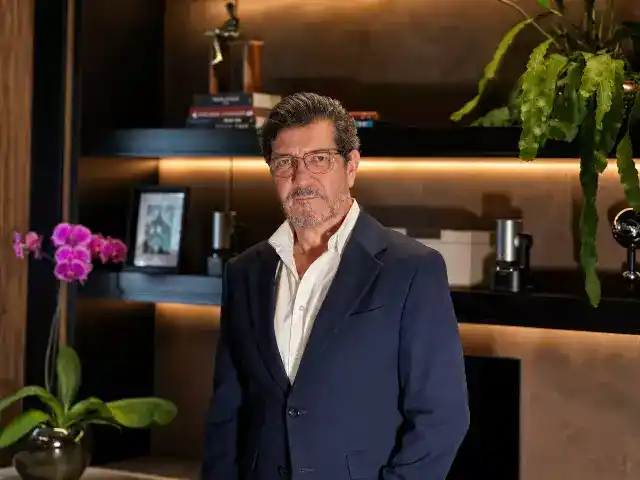
Para Alcir Nantes Abuchaim, CEO da i4t, empresa sul-mato-grossense de arquitetura de inteligência corporativa, o recado do relatório é direto para os gestores. “O que, na sua operação, está sendo tolerado há tempo demais?”, provoca. A lista de pendências é conhecida de qualquer diretoria: aquele servidor que não atualiza porque pode parar o sistema, a senha antiga que toda a equipe usa, o acesso remoto de fornecedor que ninguém mais sabe por onde entra, o backup que existe “no papel”, mas nunca foi restaurado num teste real.
Na prática, essas fragilidades, que até ontem ficavam escondidas no meio de milhões de outras possíveis brechas pelo mundo, passam a ser marcadas em um mapa desenhado automaticamente pelos próprios agentes de ataque com IA.
Relatório dá prazo até 2028 para reforçar defesas
Ao apontar 2028 como marco provável para o uso sistemático de IA em ataques a falhas conhecidas de tecnologias antigas, o Centro Nacional de Cibersegurança oferece, na avaliação de especialistas, algo raro em gestão de risco: um horizonte de cobrança claro para correção de rota.
O documento recomenda que organizações de todos os portes acelerem medidas consideradas básicas, mas frequentemente negligenciadas: inventariar com rigor todos os ativos conectados, atualizar ou isolar sistemas legados, revogar acessos desnecessários ou antigos, testar periodicamente backups e planos de recuperação, e definir, por escrito, quem decide o quê diante de um incidente.
Essas ações tendem a pesar nos custos operacionais e a exigir revisão de governança de TI, mas são vistas como mais efetivas do que apostar em soluções “milagrosas” baseadas apenas em IA defensiva. A previsão é que governos reforcem políticas públicas e regulamentações de proteção à infraestrutura crítica, enquanto o setor privado encara pressão crescente de reguladores, clientes e seguradoras para demonstrar controles mínimos de segurança.
O relatório também antecipa um aumento significativo do uso de IA em ataques globais, o que deve exigir cooperação internacional mais intensa em segurança digital. Para empresas brasileiras, especialmente as que operam em cadeias produtivas sensíveis, a mensagem é que os agentes de IA de grupos criminosos e Estados hostis já estão em campo, mapeando justamente as falhas que vêm sendo deixadas para depois.