Dell alerta: aumente autonomia da IA com guardrails até 2027?
Em cúpula sobre IA e cibersegurança, chefe de segurança da Dell afirma que este é o momento de projetar agentes de IA com guardrails rígidos, para ganhar velocidade sem perder resiliência contra ataques.
Inteligência Artificial
Especialistas destacam a importância de implementar guardrails para garantir segurança e eficiência na IA até 2027.
Leia também: Anthropic IPO revela desafios reais para revolução na biology
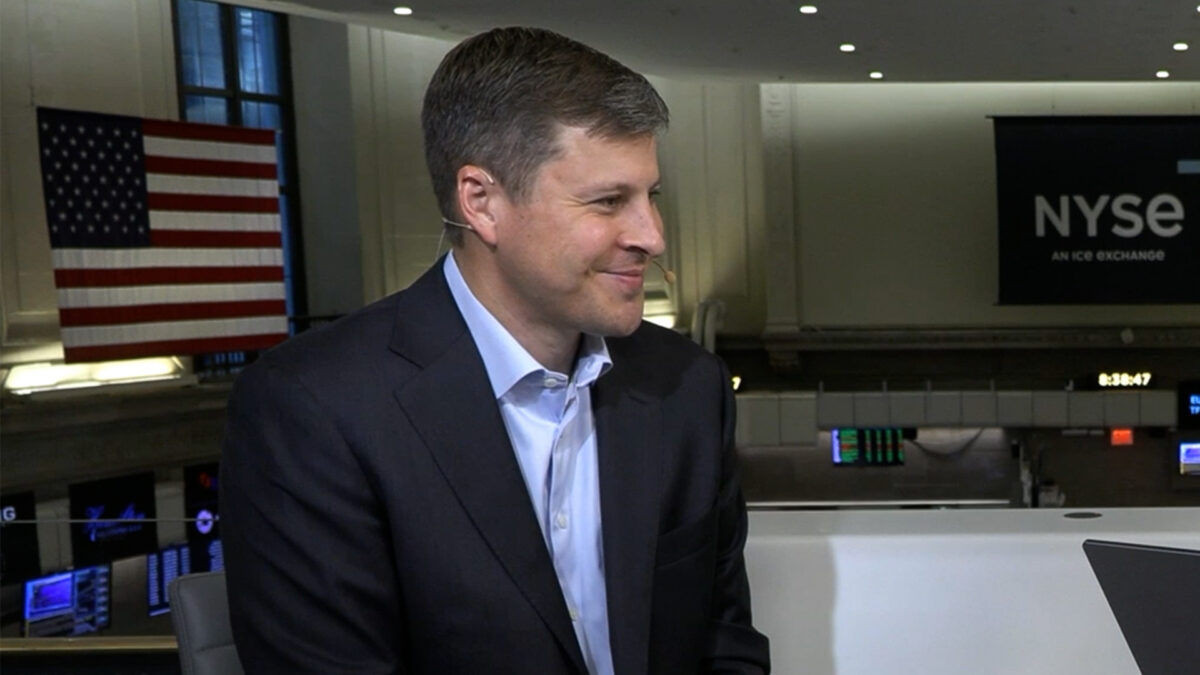
O presidente e diretor de segurança da Dell Technologies, John Scimone, defendeu que empresas aumentem a autonomia de seus agentes de inteligência artificial, mas só com guardrails rigorosos e resiliência cibernética embutida desde o desenho dos sistemas. O alerta foi feito em entrevista ao vivo no estúdio do theCUBE, durante o AI Cybersecurity and Resilience Summit, diante de um cenário em que um ataque digital já é considerado mais provável do que desastres naturais para interromper operações críticas.
Guardrails determinísticos para dar autonomia sem perder controle
Segundo Scimone, empresas estão desenhando agora os agentes que vão operar por anos, o que torna este o momento decisivo para acertar na arquitetura de segurança. “The good news is, this is the best time to get it right”, afirmou, defendendo segurança e resiliência “by design” para agentes de IA.
Ele argumenta que o foco de resiliência empresarial mudou: em vez de incêndios ou blecautes, o risco central hoje é um ataque cibernético em larga escala que derruba sistemas e dados. Nesse contexto, agentes de IA viram um novo ponto de falha. “What happens if these agents aren’t available? What happens if the data that the agents are deciding on is not available? A core part of your resilience posture has to contend with the notion that if our agents go down, our work is not happening”, disse.
Para destravar o potencial da automação sem expor a operação, Scimone defende guardrails determinísticos — limites claros sobre o que não pode falhar e até onde o agente pode ir sozinho. “It doesn’t mean doing it willy-nilly and just throwing caution to the wind. It means being very thoughtful around where can’t you fail, putting deterministic guardrails in place … and letting the business run”, afirmou, criticando o que vê como cautela excessiva em muitas organizações.
Pesquisa mostra uso crescente, mas ainda com freio de mão puxado
Uma pesquisa conduzida pela theCUBE Research, liderada por Krista Case, com 25 líderes de tecnologia e segurança empresarial, mostra que 19 dessas organizações já têm agentes autônomos em produção. Nenhuma, porém, permite que esses agentes executem ações de alto risco sem aprovação humana.
O levantamento também revela uma lacuna importante na preparação para incidentes: apenas 4 das 25 empresas testaram cenários de crise envolvendo agentes de IA, como falhas em cadeia ou mau uso por invasores. A baixa adesão a testes sugere que, embora os agentes já façam parte do dia a dia, a governança e os planos de contingência ainda engatinham.
Um dado visto como positivo por Scimone é que organizações que concedem autonomia limitada e bem delimitada aos agentes demonstram maior prontidão de recuperação do que aquelas que mantêm tudo sob aprovação humana. Para ele, isso comprova que guardrails bem desenhados permitem assumir mais risco com segurança, e não o contrário.
Como a Dell trata identidades, acessos e rastreabilidade de agentes
Na prática, a Dell aplica internamente uma disciplina semelhante à usada para identidades humanas. Cada agente de IA recebe uma identidade própria, com controles estritos de acesso a sistemas e dados, além de registros detalhados de todas as ações realizadas e das decisões tomadas.
Esse nível de rastreabilidade é visto como essencial para investigar incidentes, ajustar modelos de risco e demonstrar conformidade regulatória. A empresa também vem ampliando seu conjunto de ferramentas de resiliência cibernética e participa de iniciativas de defesa coletiva, incluindo a colaboração com o OpenAI Group PBC em ações coordenadas contra ameaças digitais.
Para Scimone, organizações que projetam essa governança desde o início ganham vantagem competitiva. “Organizations that design those governance systems upfront are going to be the ones, ironically, that can move the quickest and can take the most risk because they can do it confidently with the right insights and the right data to know that they’re not overstepping”, afirmou.
Entenda o contexto
À medida que agentes de IA assumem tarefas operacionais — de atendimento a decisões de negócio —, empresas se veem pressionadas a automatizar mais para ganhar velocidade e eficiência. Ao mesmo tempo, enfrentam um ambiente em que ataques cibernéticos se tornam mais sofisticados e frequentes, com criminosos também explorando IA para ampliar escala e impacto.
Scimone lembrou que invasores já utilizam inteligência artificial há anos, mas ainda não na escala que considera inevitável. “We haven’t hit that curve that I do believe is coming, and in the coming quarters, not in the coming years”, afirmou, prevendo uma escalada de ofensivas automatizadas num horizonte curto.
Nesse cenário, setores de tecnologia, segurança da informação e operações precisam alinhar cultura e processo: aceitar maior delegação de decisões a agentes, desde que acompanhada de identidades bem definidas, monitoramento contínuo, testes de cenários de incidente e capacidade de resposta rápida. Quem conseguir dosar autonomia com controle, avalia o executivo, tende a ter operações mais ágeis e resilientes. Já empresas que demorarem a ajustar governança podem enfrentar mais interrupções e dificuldade de recuperação à medida que a curva de ataques automatizados ganhar força.